
 #1
Outils pour la création et la gestion d'environnements isolés (VM, conteneurs) pour les tests de sécurité et l'analyse des malwares.
Recommandé par Kitploit

 pauldechassey/cve-2026-21636
Preuve de concept démontrant un contournement du modèle de permissions de Node.js (CVE-2026-21636) qui permet un accès réseau via undici/fetch vers…
 boltgolt/howdy
🛡️ Windows Hello™ style facial authentication for Linux
 trungnguyen1909/qemu-t8030
iPhone 11 émulé sur QEMU
 huzjie/aegisagent
Passerelle de sécurité à l'exécution pour agents IA : atteste cryptographiquement les appels d'outils, applique des politiques, sandboxe l'exécution…
 avilum/secimport
Bac à sable eBPF au niveau des bibliothèques pour Python (Linux et macOS) : contrôle au niveau des appels système par module.
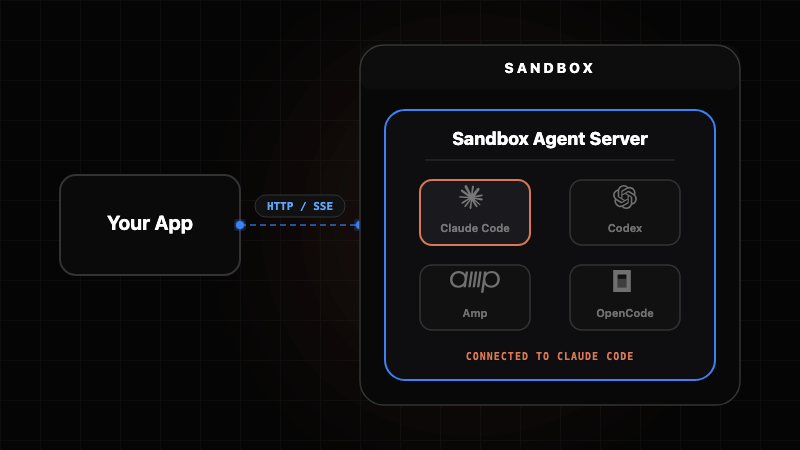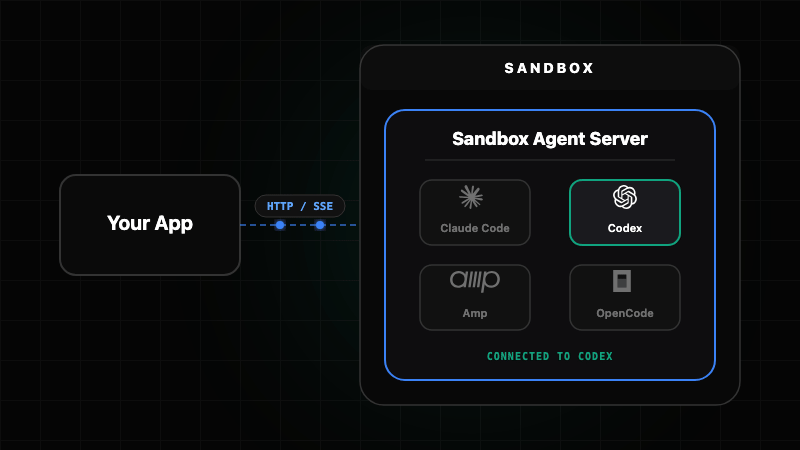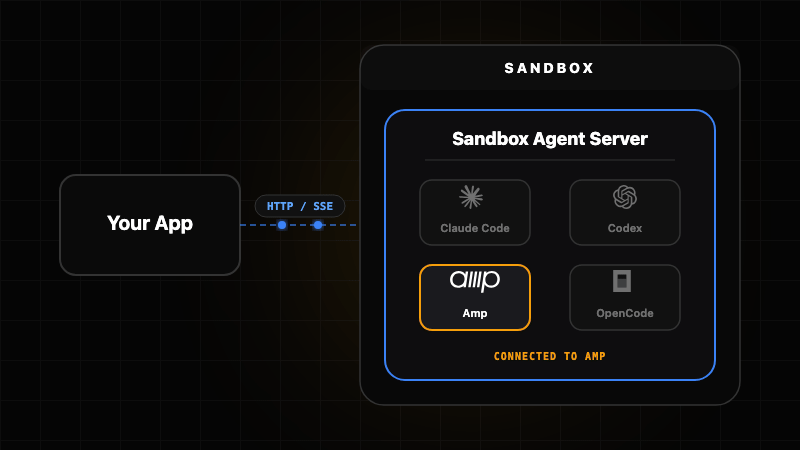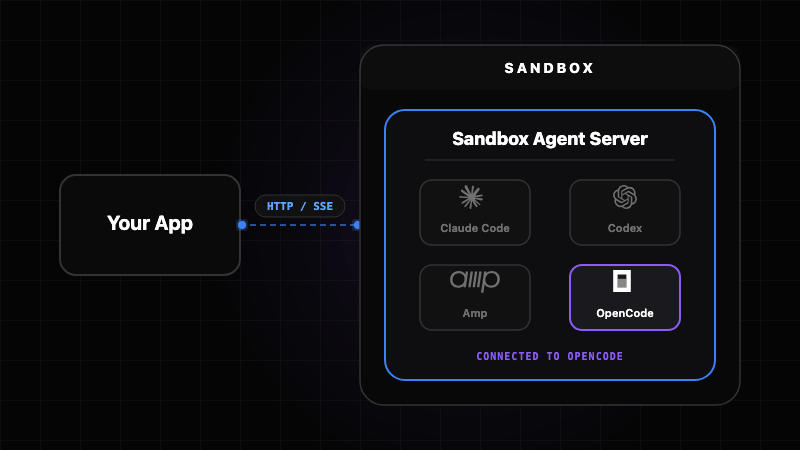 rivet-dev/sandbox-agent
Un processus durable par agent, avec une mémoire qui survit aux redémarrages
 openedx/codejail
Exécution sécurisée de code
 robcholz/vibebox
CLI ultra-rapide sur macOS Apple Silicon pour un développement rapide et sécurisé en bac à sable et pour les agents LLM.
 pwnvader/cve-2026-87902-poc-pwnvader
PoC shell pour CVE-2026-87902, une LFI non authentifiée du cœur de WordPress via la résolution de page-template qui s'enchaîne en RCE via pearcmd.php.
 deathshotxd/comment2shell
Chaîne d'exploitation WordPress CVE-2026-93485 pré-authentification sans clic : XSS stocké dans wpautop() menant à l'upload d'un plugin via une…
 siyad01/agentbox
Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…
 remnux/distro
Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…
 sinakarvandi/hypervisor-from-scratch
Code source d'une série de tutoriels sur l'hyperviseur. Disponible sur : https://rayanfam.com/tutorials
 lxc/incus-os
Image de système d'exploitation Linux immuable optimisée pour exécuter des conteneurs et des machines virtuelles Incus, avec Secure Boot UEFI,…
 vishnunandan555/cordon
Exécutez n'importe quelle commande dans une vue restreinte du système de fichiers sous Linux.
 rahulreddykarne/cve-2026-15911-confluent_kafka
Vérification du certificat TLS désactivée pour HashiCorp Vault KMS dans confluent-kafka
 rcarmo/agentbox
Sandbox basé sur Docker pour agents de codage avec environnements isolés, outils d'agent préinstallés, contrôle des services et amorçage d'espace de…
 jinook-kim/cve-2025-64512_poc
PoC Python pour CVE-2025-64512, une RCE par désérialisation de pickle dans pdfminer.six. Génère des charges utiles pickle compressées en gzip et des…







