
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 almandev/sub-folderfetcher
Un script pour télécharger un dossier spécifique du dépôt Vulhub (kibana/CVE-2018-17246) depuis GitHub.
 hilt86/cve-2022-30190-mitigate
Script PowerShell pour appliquer une atténuation basée sur le registre pour la vulnérabilité CVE-2022-30190 (Follina) dans Microsoft Support…
 osirium/suds
Clone de suds 0.4 + suds-0.4-CVE-2013-2217.patch
 shoucheng3/diffplug__goomph_cve-2022-26049_3-37-1
Plugin Gradle pour un provisionnement rapide et reproductible de l'IDE Eclipse en tant qu'artefact de build, avec prise en charge des builds OSGi, p2…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
Framework de bascule de fonctionnalités pour Java permettant l'activation de fonctionnalités à l'exécution, l'accès basé sur les rôles, la bascule…
 phirojshah/cve-2021-4044
Script Python pour vérifier la version d'OpenSSL pour la vulnérabilité CVE-2021-4044 et tester les connexions SSL/TLS à des sites web spécifiés par…
 trinadh465/external_curl_aosp10_r33_cve-2021-22924
Outil en ligne de commande et bibliothèque pour transférer des données en utilisant la syntaxe URL, prenant en charge divers protocoles, y compris…
 nels2/dcom_10036_solver
Ce script a été créé pour automatiser le traitement de la vulnérabilité décrite dans CVE-2021-26414…
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
SDK Java pour construire des pipelines d'analyse qui traitent et enrichissent des données textuelles non structurées avec des annotations, des…
 shoucheng3/jmrozanec__cron-utils_cve-2021-41269_9-1-5
Bibliothèque Java pour l'analyse, la validation, la migration et la description d'expressions cron avec prise en charge de plusieurs formats (Unix,…
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 corrigé avec le correctif pour Shellshock (CVE-2014-6271). Fournit un Bourne Again SHell sécurisé avec édition de ligne de commande,…

 daveyd347/secrets-scanner
Scanner de secrets sans dépendances pour le code source et l'historique git qui détecte les clés API, jetons et clés privées divulgués, avec une…
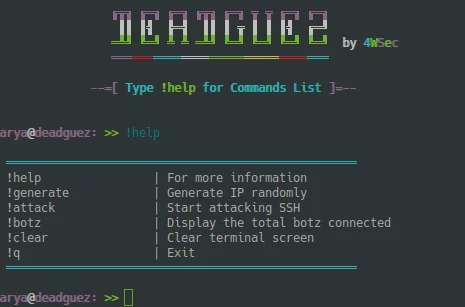 drau6/deadguez
Scanner rapide d'identifiants SSH qui effectue des attaques par force brute sur les connexions SSH à l'aide de sshpass, aidant les testeurs…
 askarlabs/thehackingmachine
Construisez une machine vulnérable auto-hébergée. Cassez-la. Apprenez-la. Restaurez l'instantané.
 whereisxuezugi/cphlf
Durcissement Linux CyberPatriot en Bash : mode dry-run, sauvegardes, tests bats et une vérification dry-run conteneurisée sur Ubuntu 22.04 et 24.04.
 akari-sora/synology-nas-cli
CLI Python sans dépendances et serveur MCP pour Synology DSM 7 qui audite la configuration du NAS par rapport à la campagne de rançongiciel…
 ph4ntom-rev/ph4ntom-vitrum
Pipeline statique in-vitro de dissection de logiciels malveillants pour Telegram, agents IA (Antigravity / Local Ollama / OpenCode) et IDA Pro 9.5…
 brn1337/mailauthcheck
Script Bash qui audite SPF, DKIM, DMARC, DNSSEC, MTA-STS et l'hygiène DNS afin d'évaluer l'exposition d'un domaine à l'usurpation d'e-mail et au…








