
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 postmodern/ruby-nmap
Une interface Ruby pour nmap, l'outil d'exploration et le scanner de sécurité / de ports. Permet d'automatiser nmap et d'analyser les fichiers XML de…
 olafhartong/sysmon-parser
Analyseur Sysmon généré automatiquement pour Azure Sentinel
 trustedsec/the_shelf
Capacités retirées de TrustedSec
 alonisser/ralph
Implémentation du plugin Ralph Wiggum qui fonctionne après le correctif de sécurité CVE-2025-54795
 neo23x0/mongobleed-detector
Script de détection pour l'exploitation de MongoBleed
 checkpointsw/nodejs-tracer
Traceur d'exécution pour l'analyse de malwares Node.js qui accroche les modules principaux, enregistre les appels, trompe les contrôles anti-analyse,…
 soliantconsulting/cve-2025-46295-fix-fms
Suite de scripts automatisée pour détecter et corriger CVE-2025-46295 en remplaçant les JARs Apache Commons vulnérables dans les installations de…
 rxerium/bug-bounty-tools
Un script BASH pour automatiser l'installation des outils de bug bounty les plus populaires
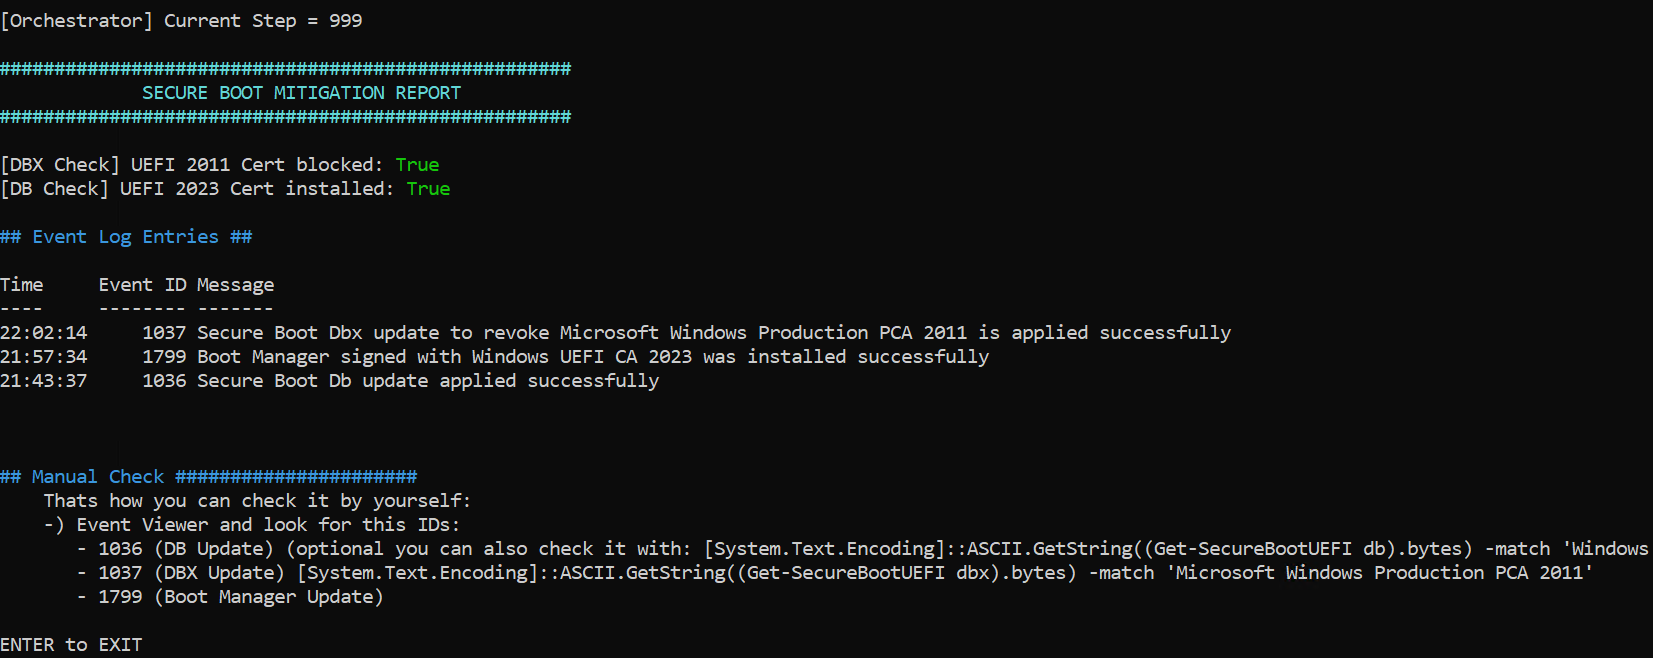 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Traduction anglaise
 garethmsheldon/react2shell-cve-2025-55182-detector
Scripts de détection multilingues pour CVE-2025-55182 (React2Shell) qui analysent les fichiers package.json afin d'identifier les versions…
 kashithecomfy/comfyengine
ComfyEngine est un kit d'exploration mémoire conçu pour les personnes qui ont besoin de surveiller, patcher et scripter un processus en cours…
 d0rb/packetpirate
Un proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
 call123x/-cve-2025-55182
cve-2025-55182
 yayateayayatea/cve-2017-8917
Script Python pour exploiter Joomla 3.7
 vercel-labs/fix-react2shell-next
Une seule commande pour corriger CVE-2025-66478 (React 2 Shell RCE) dans votre application Next.js / React RSC.
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Script pour vérifier rapidement CVE-2025-55182 (React) et CVE-2025-66478 (Next.js) - Vulnérabilités critiques de RCE non authentifiée dans le…
 umairahmadh/react-vuln-scanner
Un script bash pour scanner votre serveur à la recherche d'applications React vulnérables à **CVE-2025-55182** — une vulnérabilité critique…
 ivaavimusic/react19-fix-vibecoders
Correctif pour la CVE-2025-55182 destiné aux Vibe Coders








