
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit
 vertexcover-io/strot
Agent de scraping pour API Web
 jq6l43d1/proxmox-lxc-docker-fix
Solution de contournement pour CVE-2025-52881 : Corrige les problèmes de Docker/Podman dans les conteneurs Proxmox LXC causés par une incompatibilité…
 mbhudson/cve-2020-1971
CVE-2020-1971 Script de scan automatique et d’exploitation à distance. Script de scan local automatique et d’application de correctif.
 npm/ansible-bashpocalypse
Correctif pour CVE-2014-6271
 nu11secur1ty/burpsuite-grand-master-tools
Boîte à outils modulaire pour pentesters qui convertit les requêtes HTTP capturées par Burp Suite en URL navigables et automatise les actions de…
 elevenpaths/metashield-clean-up-sdk-python
Python SDK pour la suppression des métadonnées cachées des fichiers (PDF, Office, images) afin de protéger la vie privée et prévenir les fuites de…
 liamromanis101/dead.letter-cve-2026-45185
Scanner de vulnérabilités basé sur shell pour CVE-2026-45185 (Dead.Letter) dans Exim MTA. Détecte une use-after-free dans les builds GnuTLS, vérifie…
 qi-scape/scan-shai-hulud
Détecte la compromission de la chaîne d'approvisionnement CVE-2026-45321 Mini Shai-Hulud — recherche 170 paquets npm + 2 paquets PyPI empoisonnés…
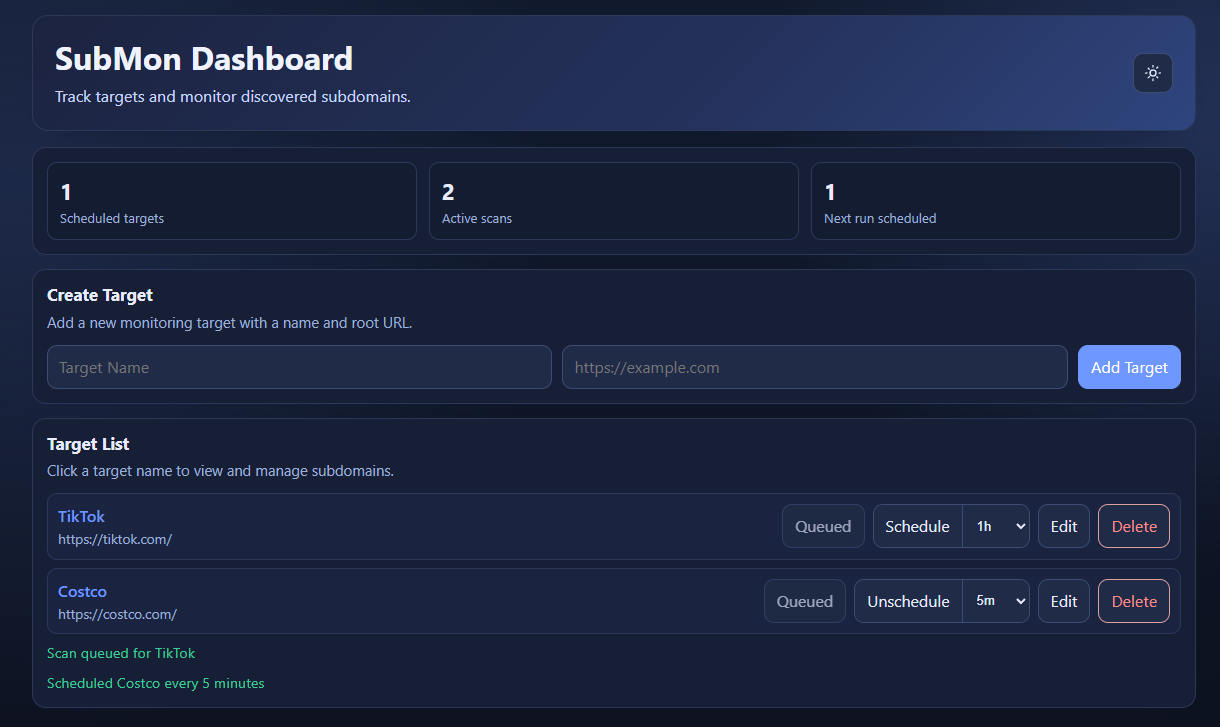 liuyc26/submon
Encore un autre moniteur de sous-domaines.
 mustafa1986/cve-2024-3094
Script Python pour détecter les versions vulnérables de xz-utils et télécharger et installer automatiquement une version stable et corrigée pour…
 jmaddington/serious-sam---cve-2021-36934-mitigation-for-datto-rmm
Script PowerShell pour appliquer les mesures d'atténuation de Microsoft et de l'US CERT pour CVE-2021-36934 (Serious SAM) via Datto RMM, avec suivi…
 ishaklaz/hash-eye
**HashEye** est un puissant outil CLI Python pour détecter et analyser instantanément les types de hachage. Il fournit des informations détaillées…
 a-real-virus/stealthcrypter
Outil de chiffrement de fichiers et de répertoires AES-256 avec CLI interactive, barre de progression et suppression sécurisée optionnelle des…
 gmh5225/harald
Un CPU minimal en mémoire pour la création de protocoles à la volée et agnostiques
 paulorlima9/copyfail-fix
Script de correction et d'atténuation rapide pour CVE-2026-31431 (Copy Fail) sur VPS Ubuntu/Debian
 leelong2020/cve-2026-31431
# Scripts Bash pour détecter et atténuer CVE-2026-31431 (Copy Fail) — élévation de privilèges locale du noyau Linux via socket AF_ALG, incluant la…
 arnaudluti/ps-cve-2021-44228
Détection statique des bibliothèques log4j vulnérables sur les serveurs Windows, membres d'un domaine AD.
 openrce/sulley
Un framework de fuzzing en pur Python, entièrement automatisé et sans supervision.








