
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 hpfeeds/hpfeeds
Protocole générique authentifié de flux de données du projet Honeynet
 ihenakaarachchi/debian11-dirty_pipe-patcher
Un simple script bash qui corrige la vulnérabilité du noyau CVE-2022-0847 (dirty pipe) sur Debian 11.
 josephlai241/urs
Universal Reddit Scraper - Un outil complet en ligne de commande pour le scraping et l'archivage de Reddit.
 cwolff411/powerob
Un obfuscateur de scripts PowerShell à la volée conçu pour les engagements d'équipe rouge. Construit par nécessité.
 zakipedio/bridgehead
Accès natif C++ à Active Directory via ADWS, pas de .NET, pas de WCF, pas de pile HTTP.
 owasp/xpsd
Triage de la joignabilité pour les scans de vulnérabilités. Transmet les résultats du scanner à un agent LLM qui lit votre code source et détermine…
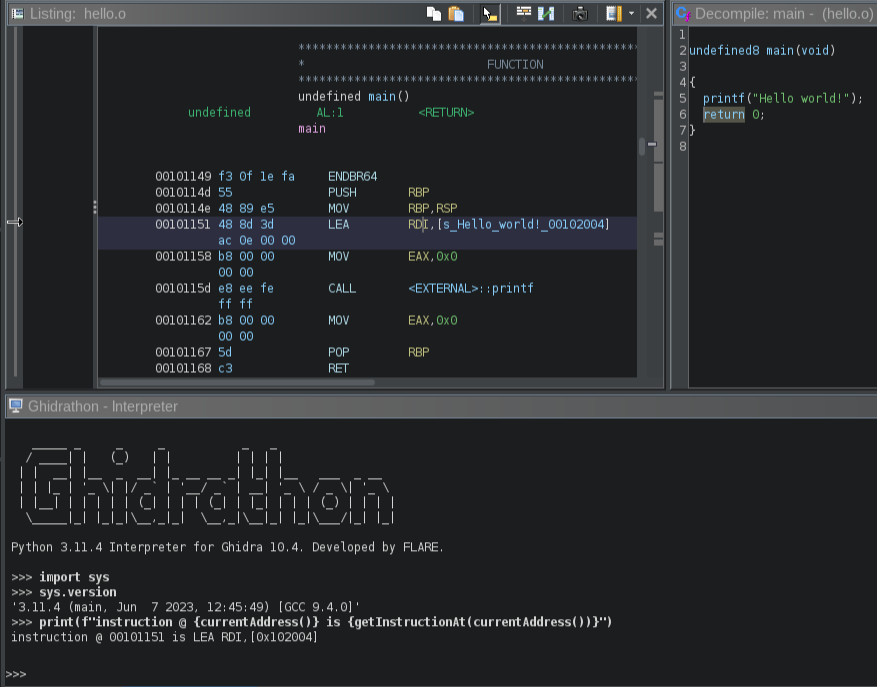 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 vercel-labs/fix-react2shell-next
Une seule commande pour corriger CVE-2025-66478 (React 2 Shell RCE) dans votre application Next.js / React RSC.
 nccgroup/idahunt
idahunt est un framework permettant d'analyser des binaires avec IDA Pro et de rechercher des éléments dans IDA Pro.
 zh54321/snafflerparser
Analyse le fichier de sortie de Snaffler et génère des sorties embellies.
 psycostea/pi-zero-2w-bad-usb
Configurez votre Pi Zero 2W en BadUSB
 tapanmeena/azpim
Un outil en ligne de commande pour gérer les activations de rôles Azure Privileged Identity Management (PIM) directement depuis votre terminal.
 nicolonsky/conditionalaccessdocumentation
Documentation Microsoft Entra sur l'accès conditionnel avec PowerShell
 yuma-tsushima07/cve-2024-3094
Un script pour détecter si xz est vulnérable - CVE-2024-3094
 didierstevens/didierstevenssuite
Collection de scripts Python pour l'analyse de logiciels malveillants, l'analyse de formats de fichiers, le hachage et le triage forensique, incluant…
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
 alessandrocarminati/provisioner
Système de provisionnement et de partage pour SBCs
 xsanflip/nyawit
Convertit les payloads DuckyScript et Bash Bunny en scripts d'injection BadUSB optimisés pour le Flipper Zero, avec sélection de la disposition du…








