
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit
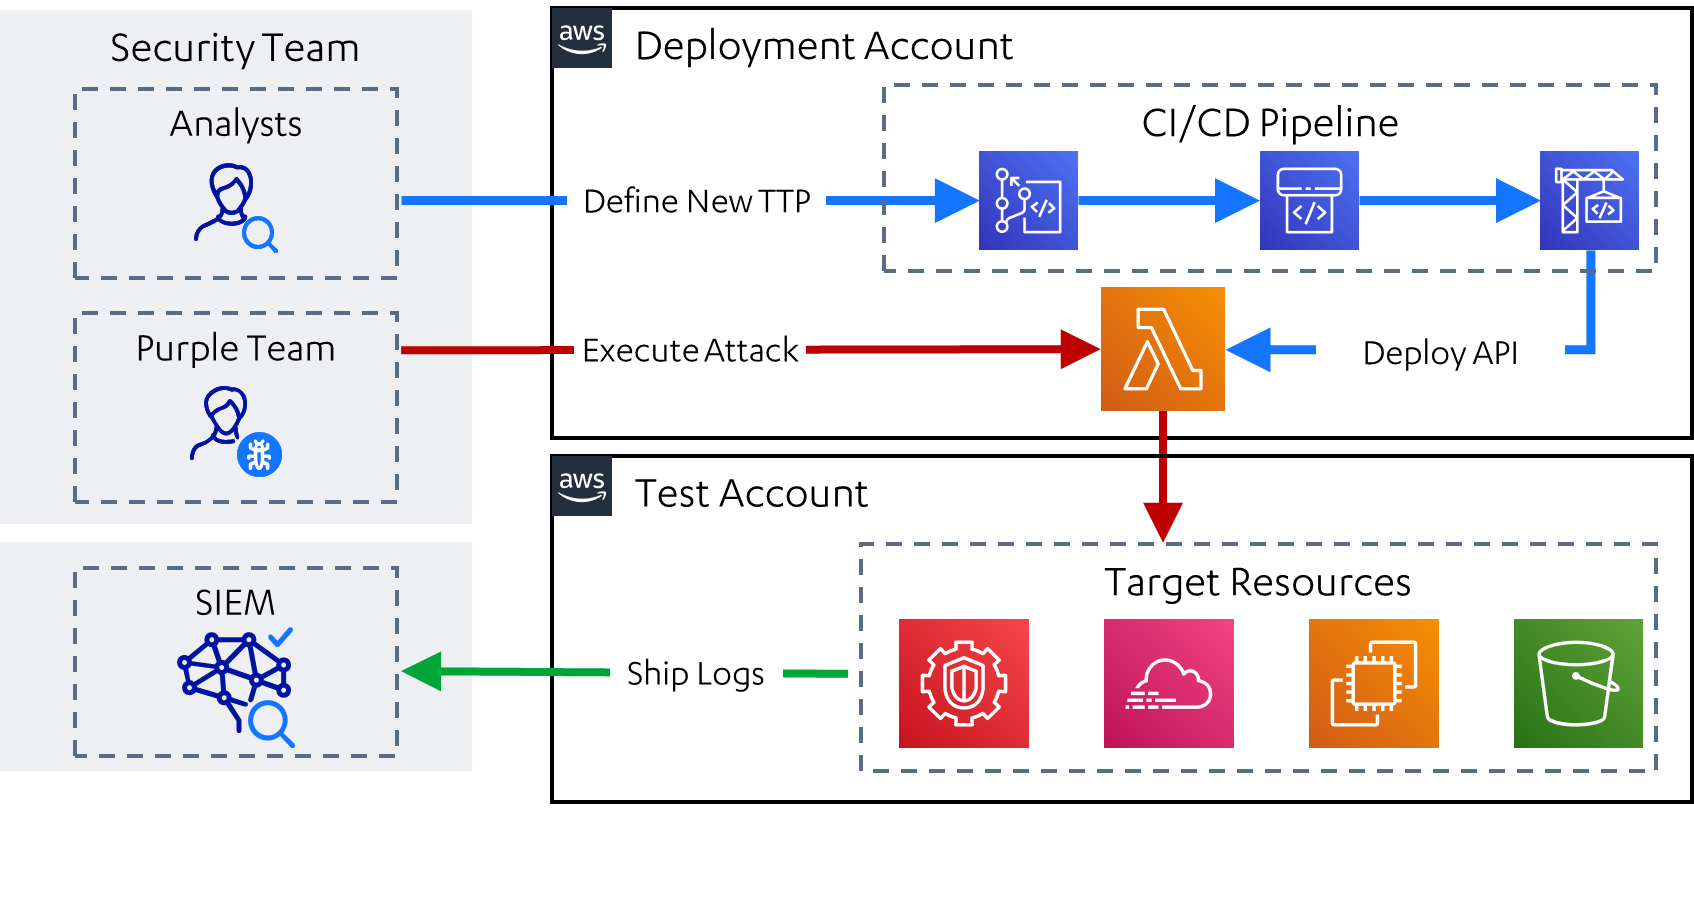
 reverseclabs/leonidas
Simulation automatisée d'attaques dans le cloud, avec des cas d'utilisation de détection.
 xct/xc
Une petite reverse shell pour Linux et Windows
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn en meilleure forme que jamais, réécrit de zéro et adapté au monde moderne
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.

 kkevsterrr/backdoorme
utilitaire puissant d'auto-backdooring
 x86byte/obfusk8
Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows
 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
 martian56/redcell
Plateforme de red-team IA. Des agents LLM autonomes exécutent un test d'intrusion de bout en bout dans un conteneur Kali et rédigent le rapport.…
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
 frkngksl/huan
Générateur de chargeur PE chiffré
 ralfhacker/kerbeus-bof
BOF pour l'abus de Kerberos (une implémentation de certaines fonctionnalités importantes de Rubeus).
 werkamsus/lilith
Lilith - Ressource fondamentale de rétro-ingénierie en C++ pour les entrepreneurs en cybersécurité
 skahwah/sqlrecon
Un kit d'outils MS SQL en C# conçu pour la reconnaissance offensive et la post-exploitation.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
 mhaskar/octopus
Serveur C2 open source de pré-opération basé sur Python et PowerShell
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.








