
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit

 klezvirus/cheesetools
Outils développés en interne pour le mouvement latéral/l'exécution de code
 r00t-3xp10it/morpheus
Morpheus - Automatisation d'Ettercap TCP/IP (Outil de détournement MITM)
 nyxgeek/onedrive_user_enum
onedrive user enumeration - outil de pentest pour énumérer les utilisateurs o365 valides
 al1ex/windowselevation
Windows Elevation (持续更新)
 wh04m1001/dfscoerce
Outil de preuve de concept qui force l'authentification Windows via les méthodes MS-DFSNM NetrDfsRemoveStdRoot et NetrDfsAddStdRoot pour les attaques…
 samratashok/kautilya
Kautilya - Outil pour une utilisation facile des périphériques d'interface humaine pour la sécurité offensive et les tests de pénétration.
 rvrsh3ll/tokentactics
Ensemble d'outils de manipulation de jetons JWT Azure
 nccgroup/socksoverrdp
Support du proxy Socks5/4/4a pour Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 ajinabraham/xenotix-python-keylogger
Xenotix Keylogger Python pour Windows.
 finbarr/yolobox
Laissez votre IA aller plein gaz. Votre répertoire personnel reste à la maison.
 ytisf/pyexfil
PyExfil — kit d'outils Python 3 pour la recherche et les tests de stress des techniques d'exfiltration de données à travers les canaux réseau,…
 stivenhacker/ghoststrike
Injecteur de process hollowing en C++ qui chiffre et obfusque le shellcode avec XOR, Base64 et une résolution dynamique des API afin de déployer des…
 g0h4n/rusthound-ce
Ingesteur de données Active Directory via le protocole LDAP(S) ou ADWS pour BloodHound Community Edition, écrit en Rust. 🦀
 ring0lab/catphish
Projet CATPHISH - Pour le phishing et l'espionnage d'entreprise. Parfait pour la RED TEAM.
 mgeeky/decode-spam-headers
Un script qui vous aide à comprendre pourquoi votre e-mail a atterri dans le spam.
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 crypt0s/fakedns
Un serveur DNS MITM en Python basé sur des expressions régulières avec prise en charge des attaques de rebinding DNS.
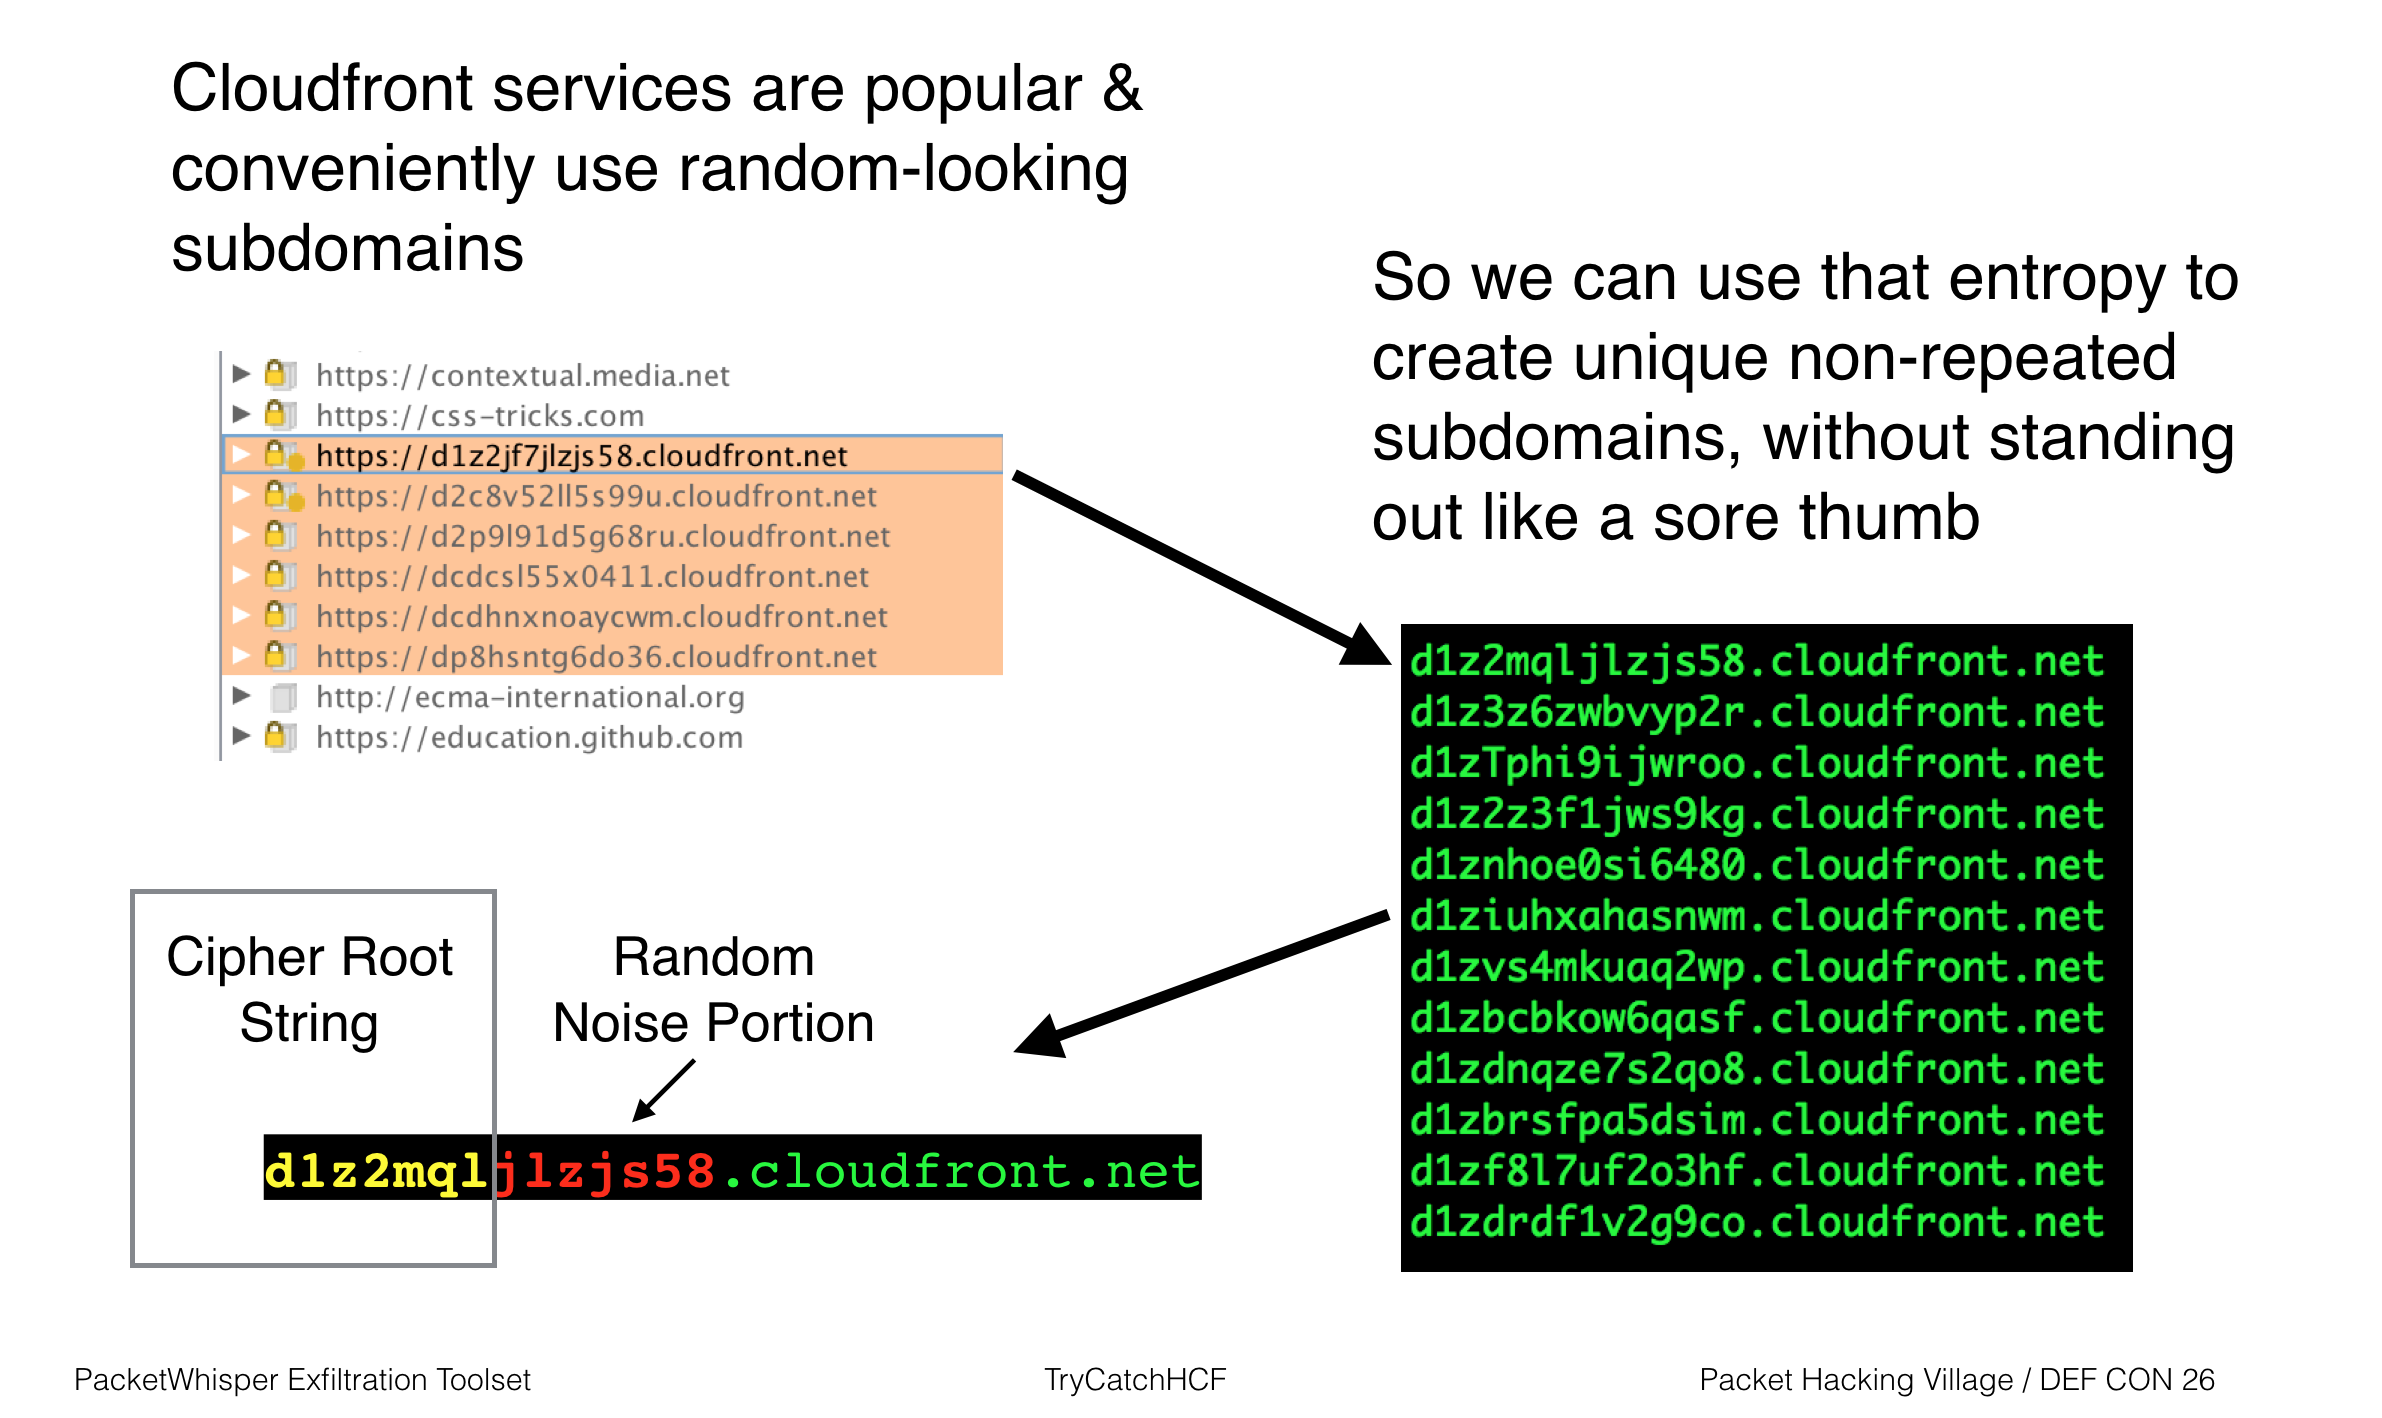 trycatchhcf/packetwhisper
PacketWhisper : Exfiltrez furtivement des données et déjouez l'attribution en utilisant des requêtes DNS et de la stéganographie textuelle. Évitez…








