
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit

 safebuffer/sam-the-admin
Exploiter CVE-2021-42278 et CVE-2021-42287 pour usurper l'identité d'un DA à partir d'un utilisateur de domaine standard
 cytopia/pwncat
pwncat - netcat sous stéroïdes avec contournement de Firewall, IDS/IPS, shell bind et reverse, shell auto-injectant et magie de redirection de ports…
 trustedsec/cs-remote-ops-bof
Commandes d'opérations à distance implémentées à l'aide de fichiers d'objet Beacon.
 uknowsec/sharpdecryptpwd
Analyse des programmes dont les mots de passe sont enregistrés sur les systèmes Windows, y compris : Navicat, TeamViewer, FileZilla, WinSCP, produits…
 insecurityofthings/jackit
Outil d'exploitation pour la vulnérabilité MouseJack permettant l'injection de frappes et le détournement de souris via des dongles sans fil…
 sensepost/hostapd-mana
Le hostapd modifié de SensePost pour les attaques wifi.
 luemmelsec/pentest-tools-collection
Collection organisée d'outils et de commandes de sécurité offensive pour les attaques Active Directory, le C2, l'élévation de privilèges,…
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 garrettfoster13/sccmhunter
Outil de post-exploitation pour identifier, profiler et attaquer les actifs Microsoft SCCM au sein des domaines Active Directory, facilitant la…
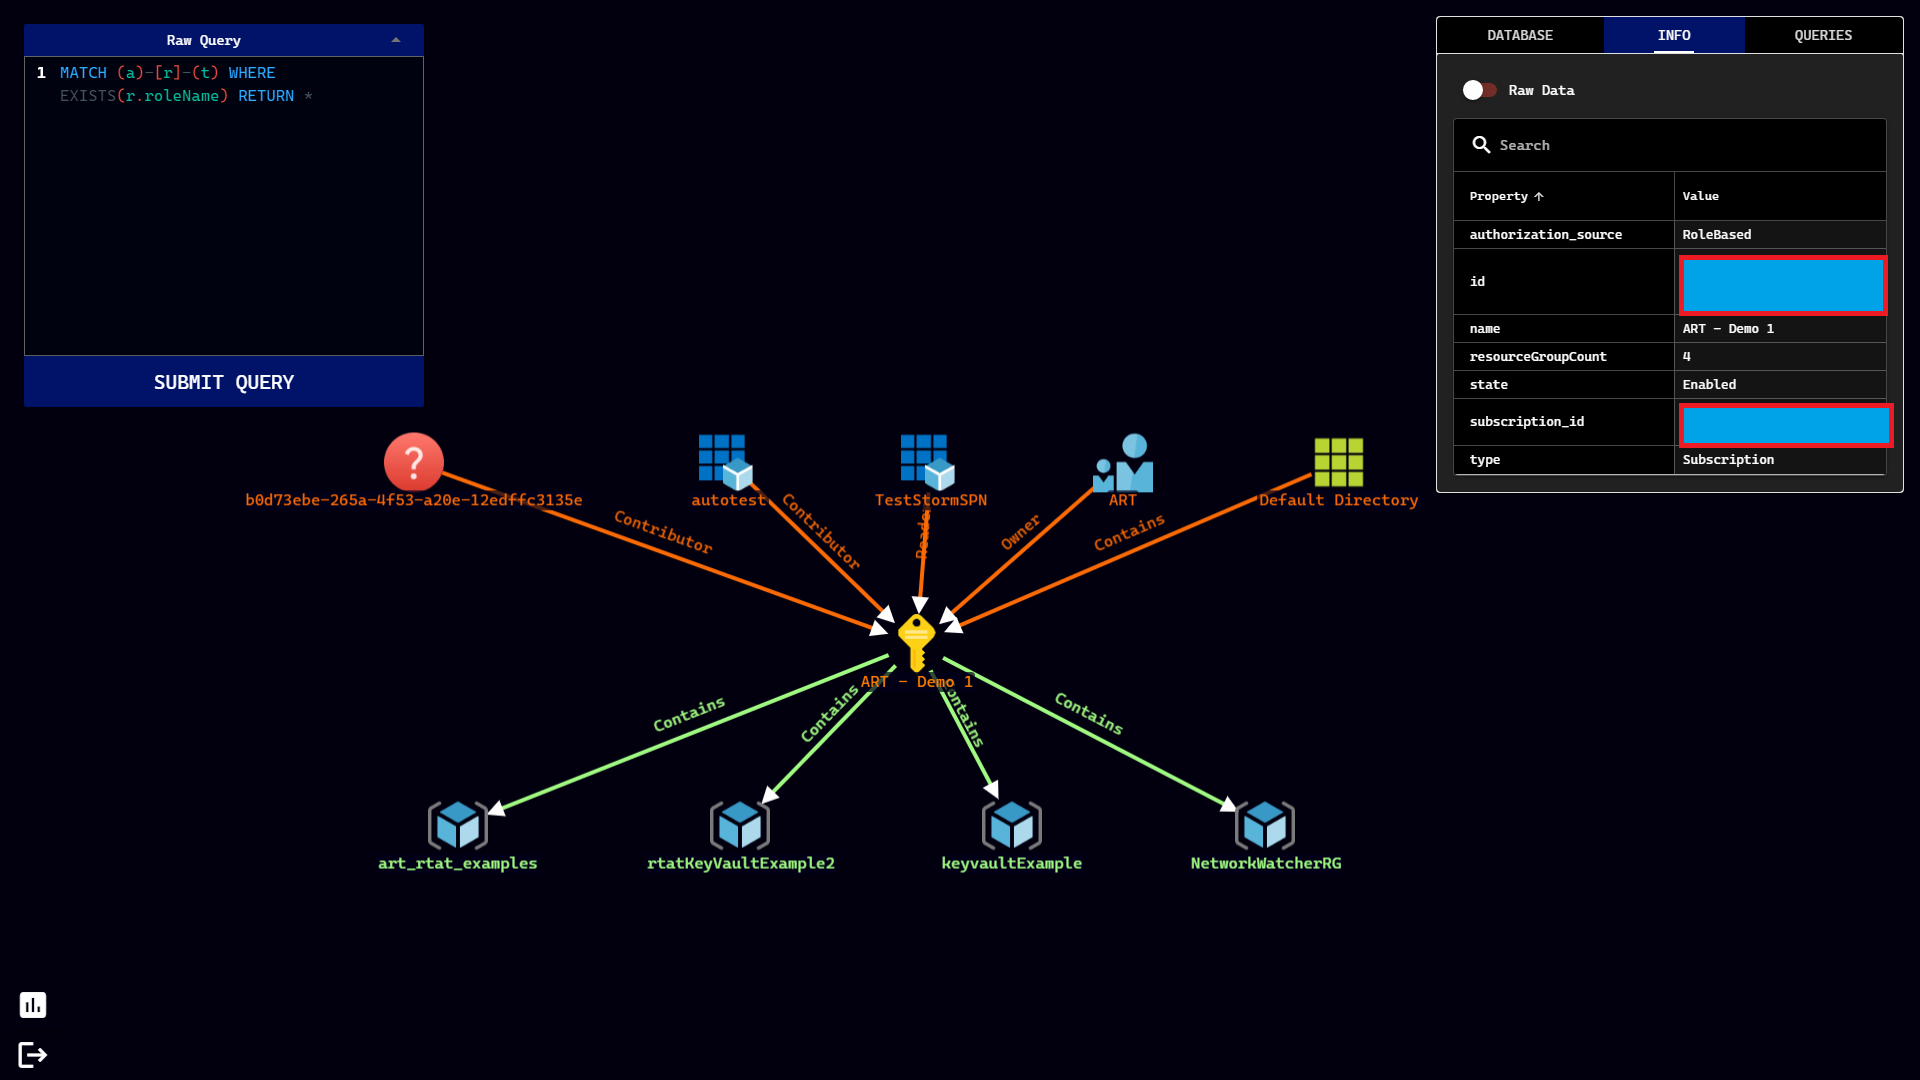 azure/stormspotter
Outil Red Team Azure pour la cartographie des objets Azure et Azure Active Directory.
 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
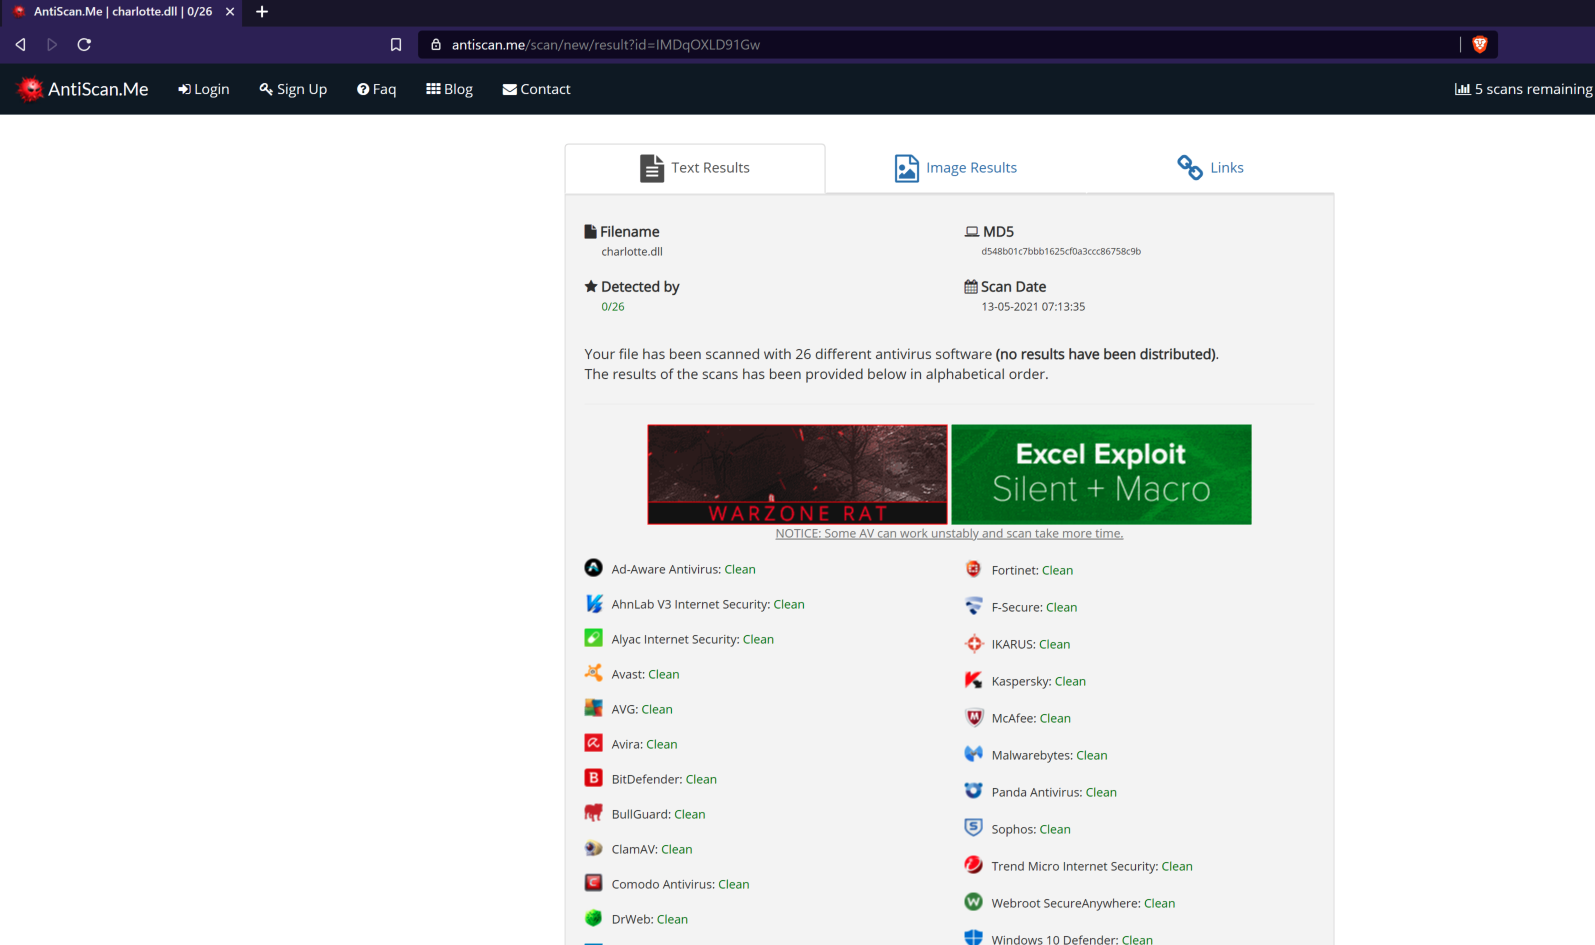 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 sensepost/dns-shell
DNS-Shell est un Shell interactif via le canal DNS.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
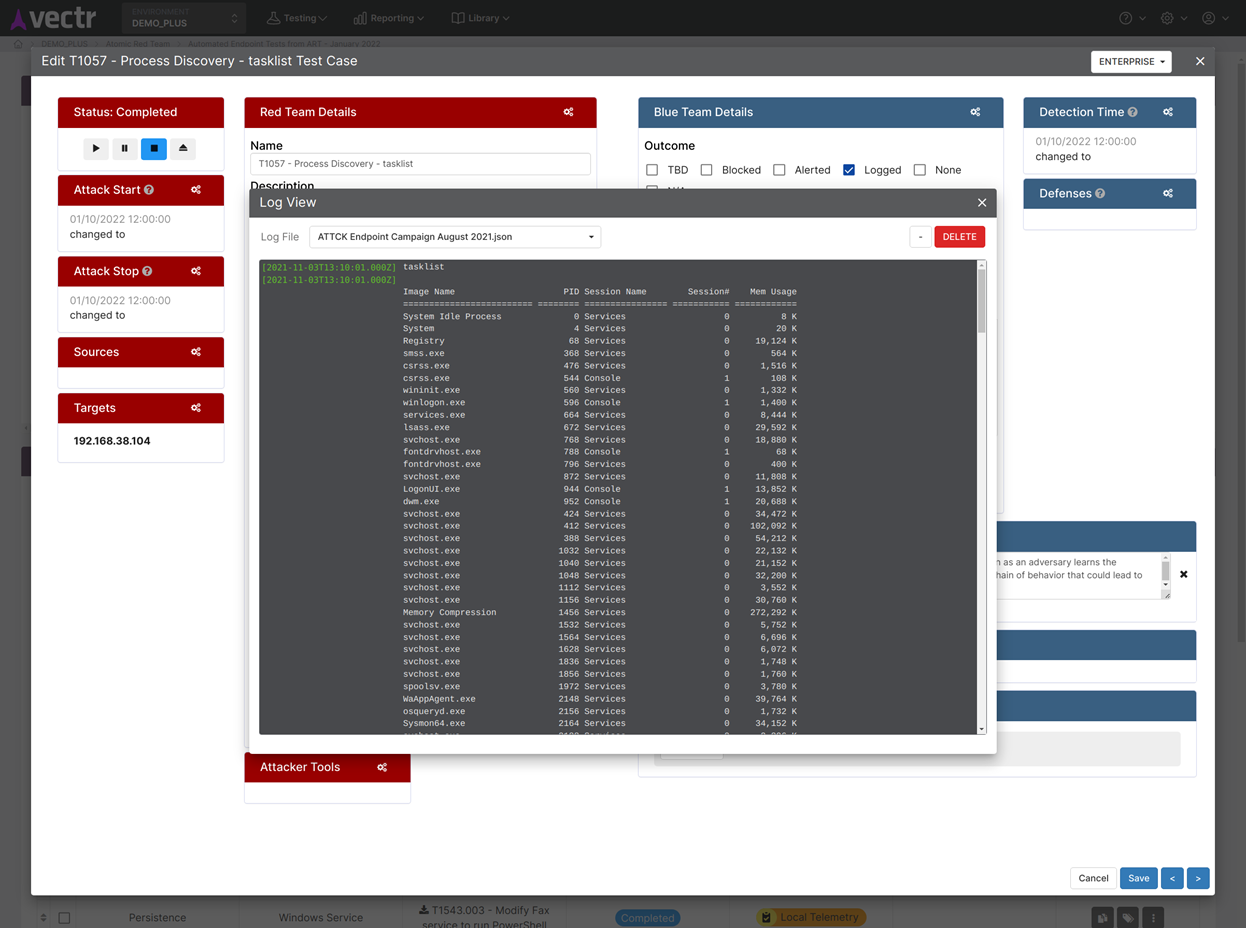 securityriskadvisors/vectr
Suivez les activités de test des équipes rouge et bleue pour mesurer les capacités de détection et de prévention à travers des scénarios d'attaque,…
 netero1010/edrsilencer
Un outil utilise Windows Filtering Platform (WFP) pour bloquer la remontée des événements de sécurité des agents Endpoint Detection and Response…
 ccob/sharpblock
Une méthode pour contourner les DLL de projection active des EDR en empêchant l'exécution du point d'entrée.
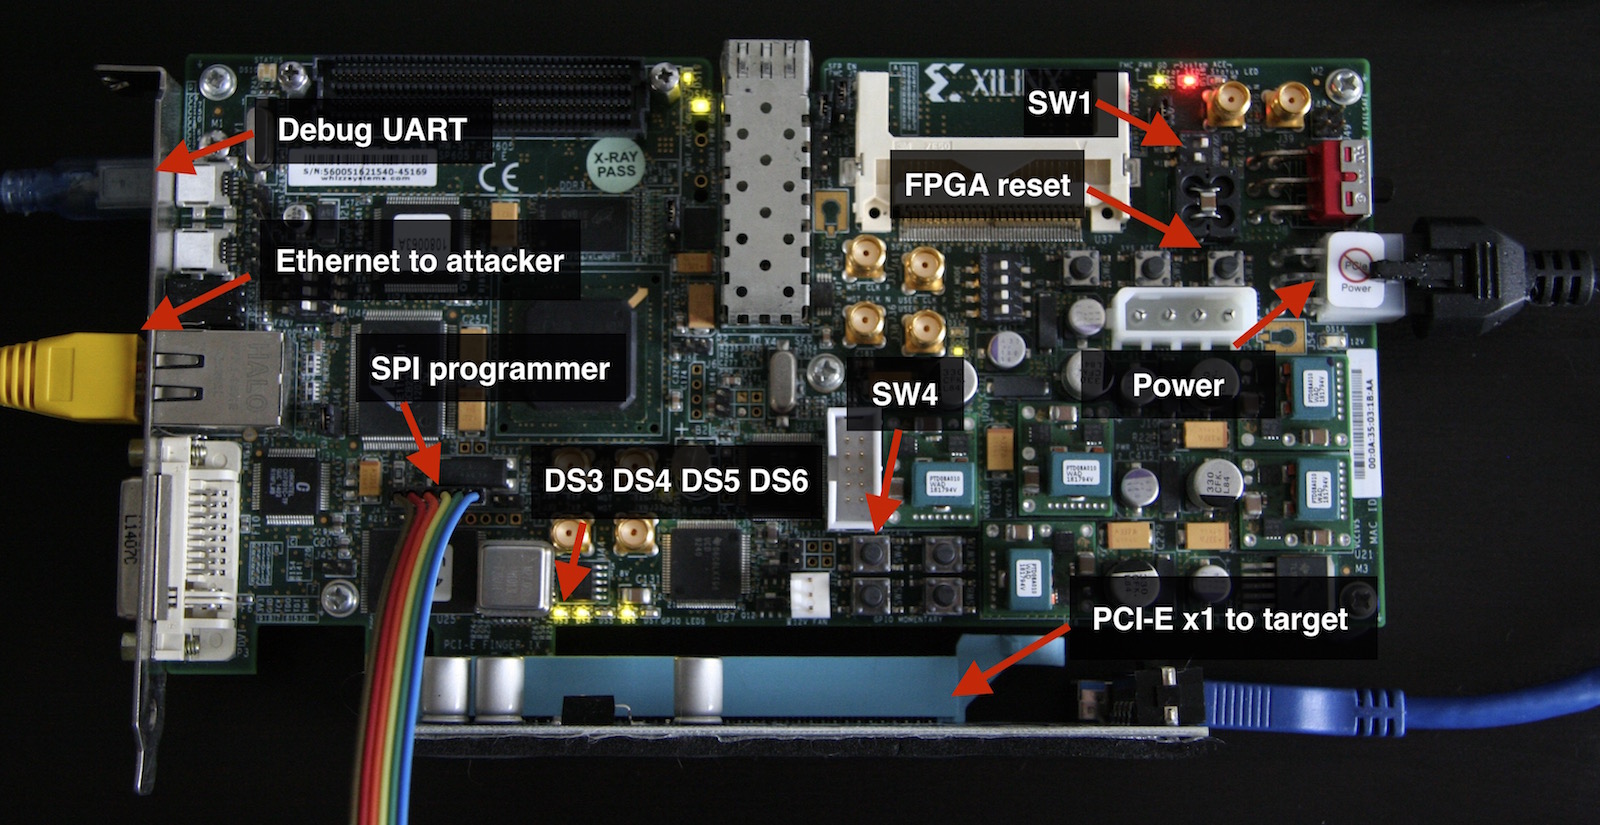 cr4sh/s6_pcie_microblaze
Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…








