
 #1
Outils pour la collecte d'informations sur les cibles et l'identification des surfaces d'attaque.
Recommandé par Kitploit

 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Générateur d'artefacts de détection qui vérifie le contournement d'authentification cPanel/WHM (CVE-2026-41940) et démontre une RCE via injection…
 khenryaegis/vulnbot
Framework multi-agents piloté par LLM qui reproduit de manière autonome les workflows de tests d'intrusion humains, en orchestrant les outils Kali…
 lc/subjs
Récupère les fichiers javascript à partir d'une liste d'URLs ou de sous-domaines.
 dolevf/graphw00f
Outil de fingerprinting de moteur de serveur GraphQL qui envoie des requêtes bénignes et malformées pour identifier la technologie back-end et…
 raikia/credninja
Un outil multithread conçu pour identifier si des identifiants sont valides, invalides ou valides en tant qu'admin local au sein d'un réseau à grande…
 natlas/natlas
Gestion de la surface d'attaque depuis avant que la gestion de la surface d'attaque ne soit une chose
 hurricanelabs/machinae
Collecteur automatisé de renseignements de sécurité qui interroge les flux publics et les API pour obtenir des données sur les menaces concernant les…
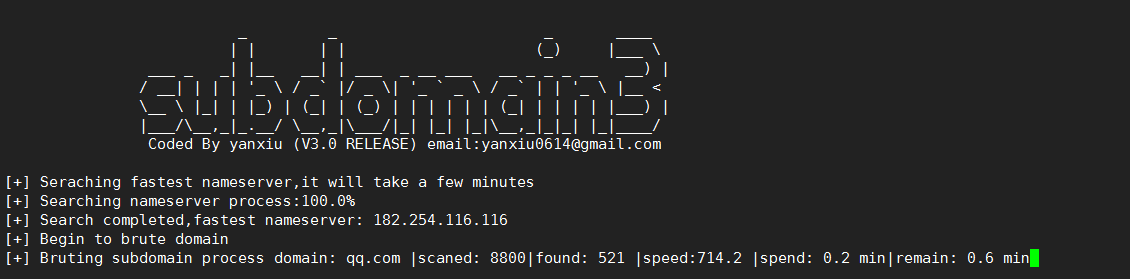 yanxiu0614/subdomain3
Une nouvelle génération d'outil pour découvrir des sous-domaines( ip , cdn et ainsi de suite)
 dfir-orc/dfir-orc
Outil de collecte d'artefacts forensiques pour les systèmes exécutant Microsoft Windows
 mr-robert0/logsensor
Un outil de capteur puissant pour découvrir les panneaux de connexion et le scan SQLi des formulaires POST.
 byt3hx/jsleak
Outil CLI concurrent pour la découverte de secrets, clés API et liens dans les fichiers JavaScript lors de la reconnaissance web, avec prise en…
 eschultze/urlextractor
Collecte d'informations & reconnaissance de sites web | https://phishstats.info/
 lightspin-tech/red-kube
Émulation d'adversaire Red Team K8S basée sur kubectl
 pixelbubble/protosint
ProtOSINT est un script Python qui vous aide à enquêter sur les comptes Proton Mail.
 staz0t/hashcatch
Capture automatiquement les poignées de main des réseaux WiFi à proximité.
 pwndexter/sharpedrchecker
Outil C# qui énumère les processus en cours d'exécution, les DLL chargées, les services installés et les pilotes pour détecter la présence de…
 x1mdev/reconpi
ReconPi - Un outil de reconnaissance léger qui effectue des scans approfondis avec les outils les plus récents.








