
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 mein-0/knockgiga
Preuve de concept d'élévation de privilèges locale exploitant les IOCTL de Gigabyte gdrv3.sys pour écrire le jeton SYSTEM dans un processus…
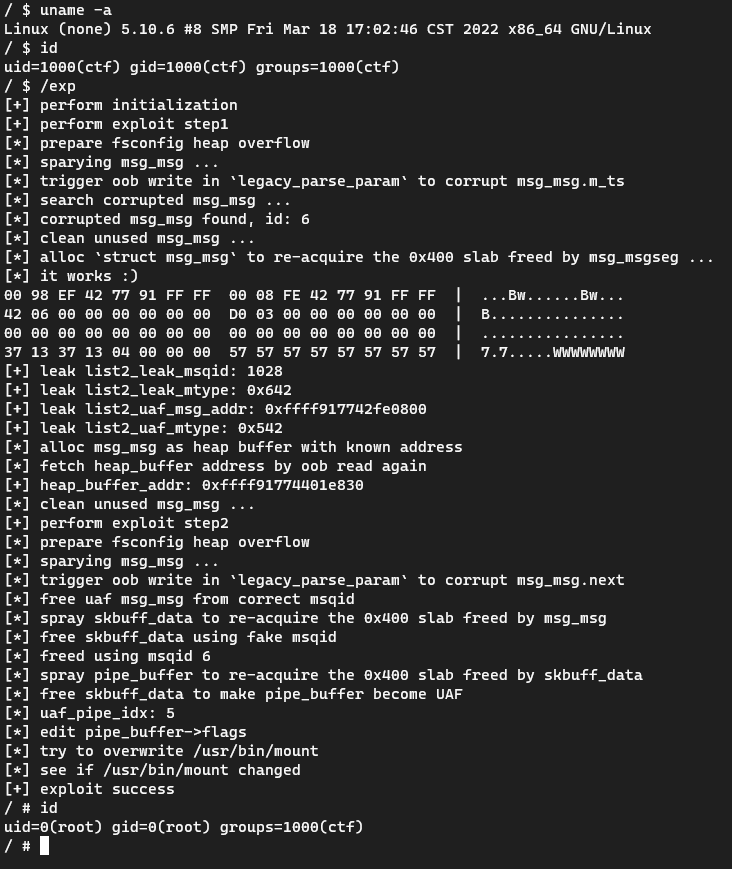 veritas501/cve-2022-0185-pipeversion
Exploit CVE-2022-0185 réécrit avec la primitive pipe
 mirchr/cve-2025-32463-sudo-chwoot
Preuve de concept pour CVE-2025-32463 - Vulnérabilité d'élévation de privilèges dans Sudo chroot
 spaceplant/upnphostfileread
Exploit de lecture arbitraire de fichiers pour le service hôte de périphérique UPnP Windows.
 a7vinx/cve-2015-3636
Expolit pour android (goldfish kernel v3.10.0+) sur arm64 avec PXN&SELinux Bypassed. Basé sur le code de fi01.
 phuketisland/cve-2021-3156-centos7
Exploite sudo pour l'élévation de privilèges, cible uniquement cnetos7.
 alfarom256/cve-2022-45451
PoC pour Acronis Arbitrary File Read - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
Ce dépôt contient une preuve de concept pour 📱🚀👑⚡, une vulnérabilité de désérialisation pour l'élévation locale de privilèges vers system_server…
 0xcyberstan/cve-2026-31694-poc
Noyau Linux : écriture hors limites du cache readdir de FUSE (CVE-2026-31694) : un serveur FUSE malveillant déborde une page du cache de pages de 24…
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 Preuve de concept
 adpunisher/ownershipstealer
Utilitaire en ligne de commande pour Windows qui active le privilège SeTakeOwnershipPrivilege et modifie la propriété des fichiers au profit de…
 bao7uo/bmc_bladelogic
Exploits BMC Bladelogic RSCD incluant l'exécution de code à distance - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 godylockz/cve-2024-42327
POC pour CVE-2024-42327 : élévation de privilèges Zabbix -> RCE
 pokerfacesad/cve-2021-1056
PoC pour CVE-2021-1056, lié à la sécurité des conteneurs GPU
 a0yami/cve-2025-50505
Exploit pour CVE-2025-50505 dans Clash Verge Rev, démontrant une élévation de privilèges locale et une exécution de code à distance via une API non…
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 est une vulnérabilité d'élévation de privilèges qui a affecté le service Below avant la version 0.9.0
 al1ex/pentest-command
Pentest-Command
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) fork d'exploit pour RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Pour la recherche autorisée sur ses propres…








