
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 ahrixia/cve_2022_0847
CVE-2022-0847 : vulnérabilité d'élévation de privilèges du noyau Linux
 alirezac0/cve-2022-27502
Exploit de RealVNC VNC Server
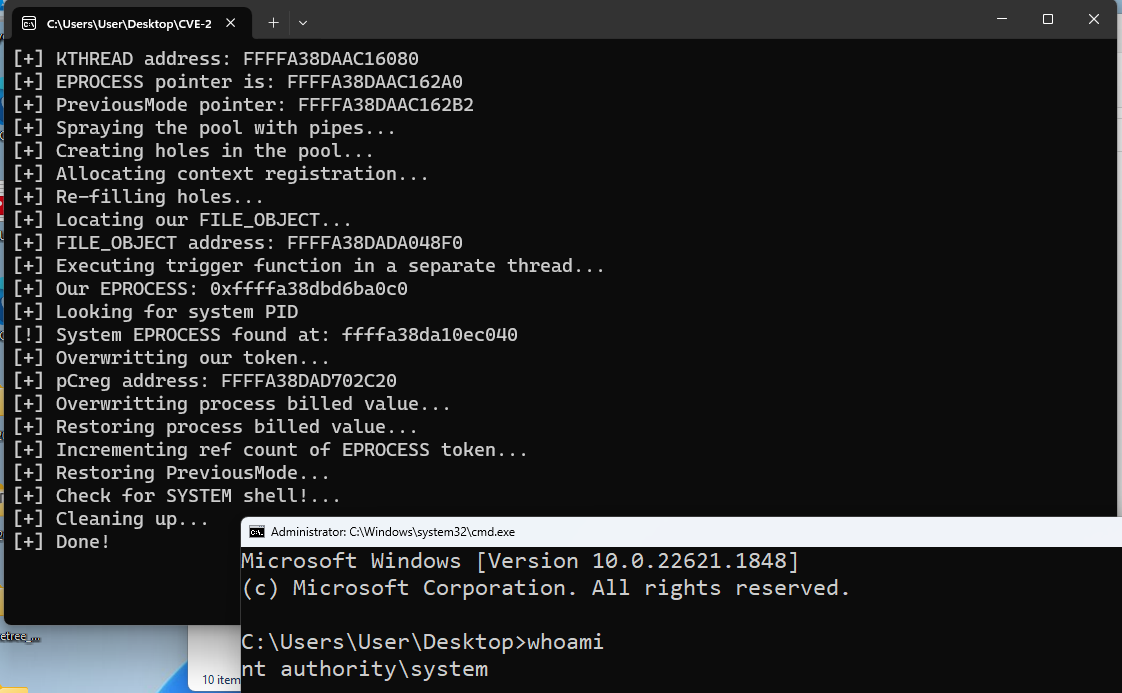 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC pour CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 nardholio/cve-2016-0728
Exploit C pour CVE-2016-0728, une vulnérabilité d'élévation de privilèges locale du noyau Linux dans le sous-système keyring. Inclut un vérificateur…
 hiikezoe/libperf_event_exploit
Exploit en C pour CVE-2013-2094 ciblant l'élévation de privilèges du noyau Android via la vulnérabilité de l'appel système perf_event_open.
 manizada/ovswrap
Preuve de concept d'élévation de privilèges locale pour CVE-2026-64531 exploitant le datapath du noyau d'OVS pour corrompre les identifiants et…
 a23bc/op13-cve-2026-64560
Exploit du noyau Android spécifique à l'appareil pour CVE-2026-64560 sur les builds OnePlus 13, offrant un root temporaire via ADB shell avec des…
 wa1nut4/cve-2024-26230
LPE de CVE-2024-26230
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 exploits en powershell
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Exploit légèrement amélioré de la vulnérabilité CVE-2025-24203 iOS par Ian Beer de Google Project Zero
 blacksnufkin/axhunter
PoCs pour la famille de pilotes xhunter de l'anti-triche Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 et xhunter2.sys v2026.6.1.192…
 d0n601/pentest-cheat-sheet
Il y a beaucoup de cheat sheets, mais voici la mienne.
 askyeye/cve-2018-19320
Exploitation d'une fonctionnalité de type memcpy en ring0 pour désactiver le Driver Signing Enforcement (DSE)
 seemoo-lab/dtrace-memaccess_cve-2020-27949
Preuve de concept pour CVE-2020-27949, démontrant la lecture/écriture arbitraire en mémoire dans les processus macOS via l'ioctl DTrace fasttrap sans…
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub LPE
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
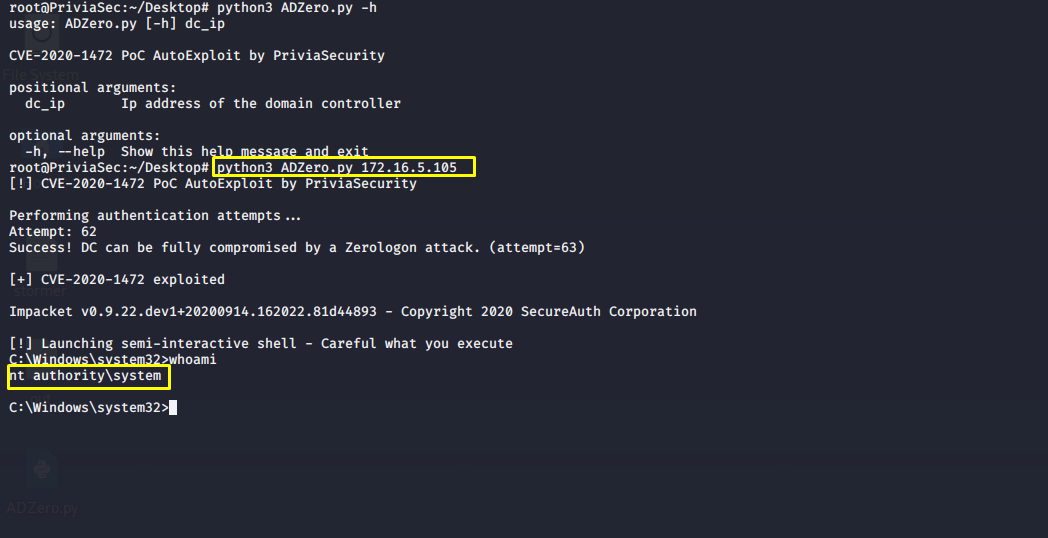 privia-security/adzero
Outil d'exploitation automatique Zerologon | CVE-2020-1472








