
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
Implant & C2 multiplateforme basé sur les appels système — appels système directs (Win), appels système bruts (Linux), canaux HTTPS/DNS/ICMP. Aucune…
 tastypepperoni/runaswintcb
Exploit C de preuve de concept qui exécute une DLL avec la protection WinTcb-Light depuis l'espace utilisateur, démontrant une primitive d'élévation…
 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.
 wh04m1001/cve-2023-20178
Preuve de concept pour la vulnérabilité de suppression arbitraire de fichiers dans Cisco Secure Client et AnyConnect, permettant l'élévation de…
 flangvik/regpwnbof
Bof de RegPwn par MDSec
 mitchmoser/lacheck
Assembly multithreadé en C# .NET pour énumérer les privilèges administratifs locaux sur les hôtes Windows via SMB, WMI et WinRM, avec intégration…
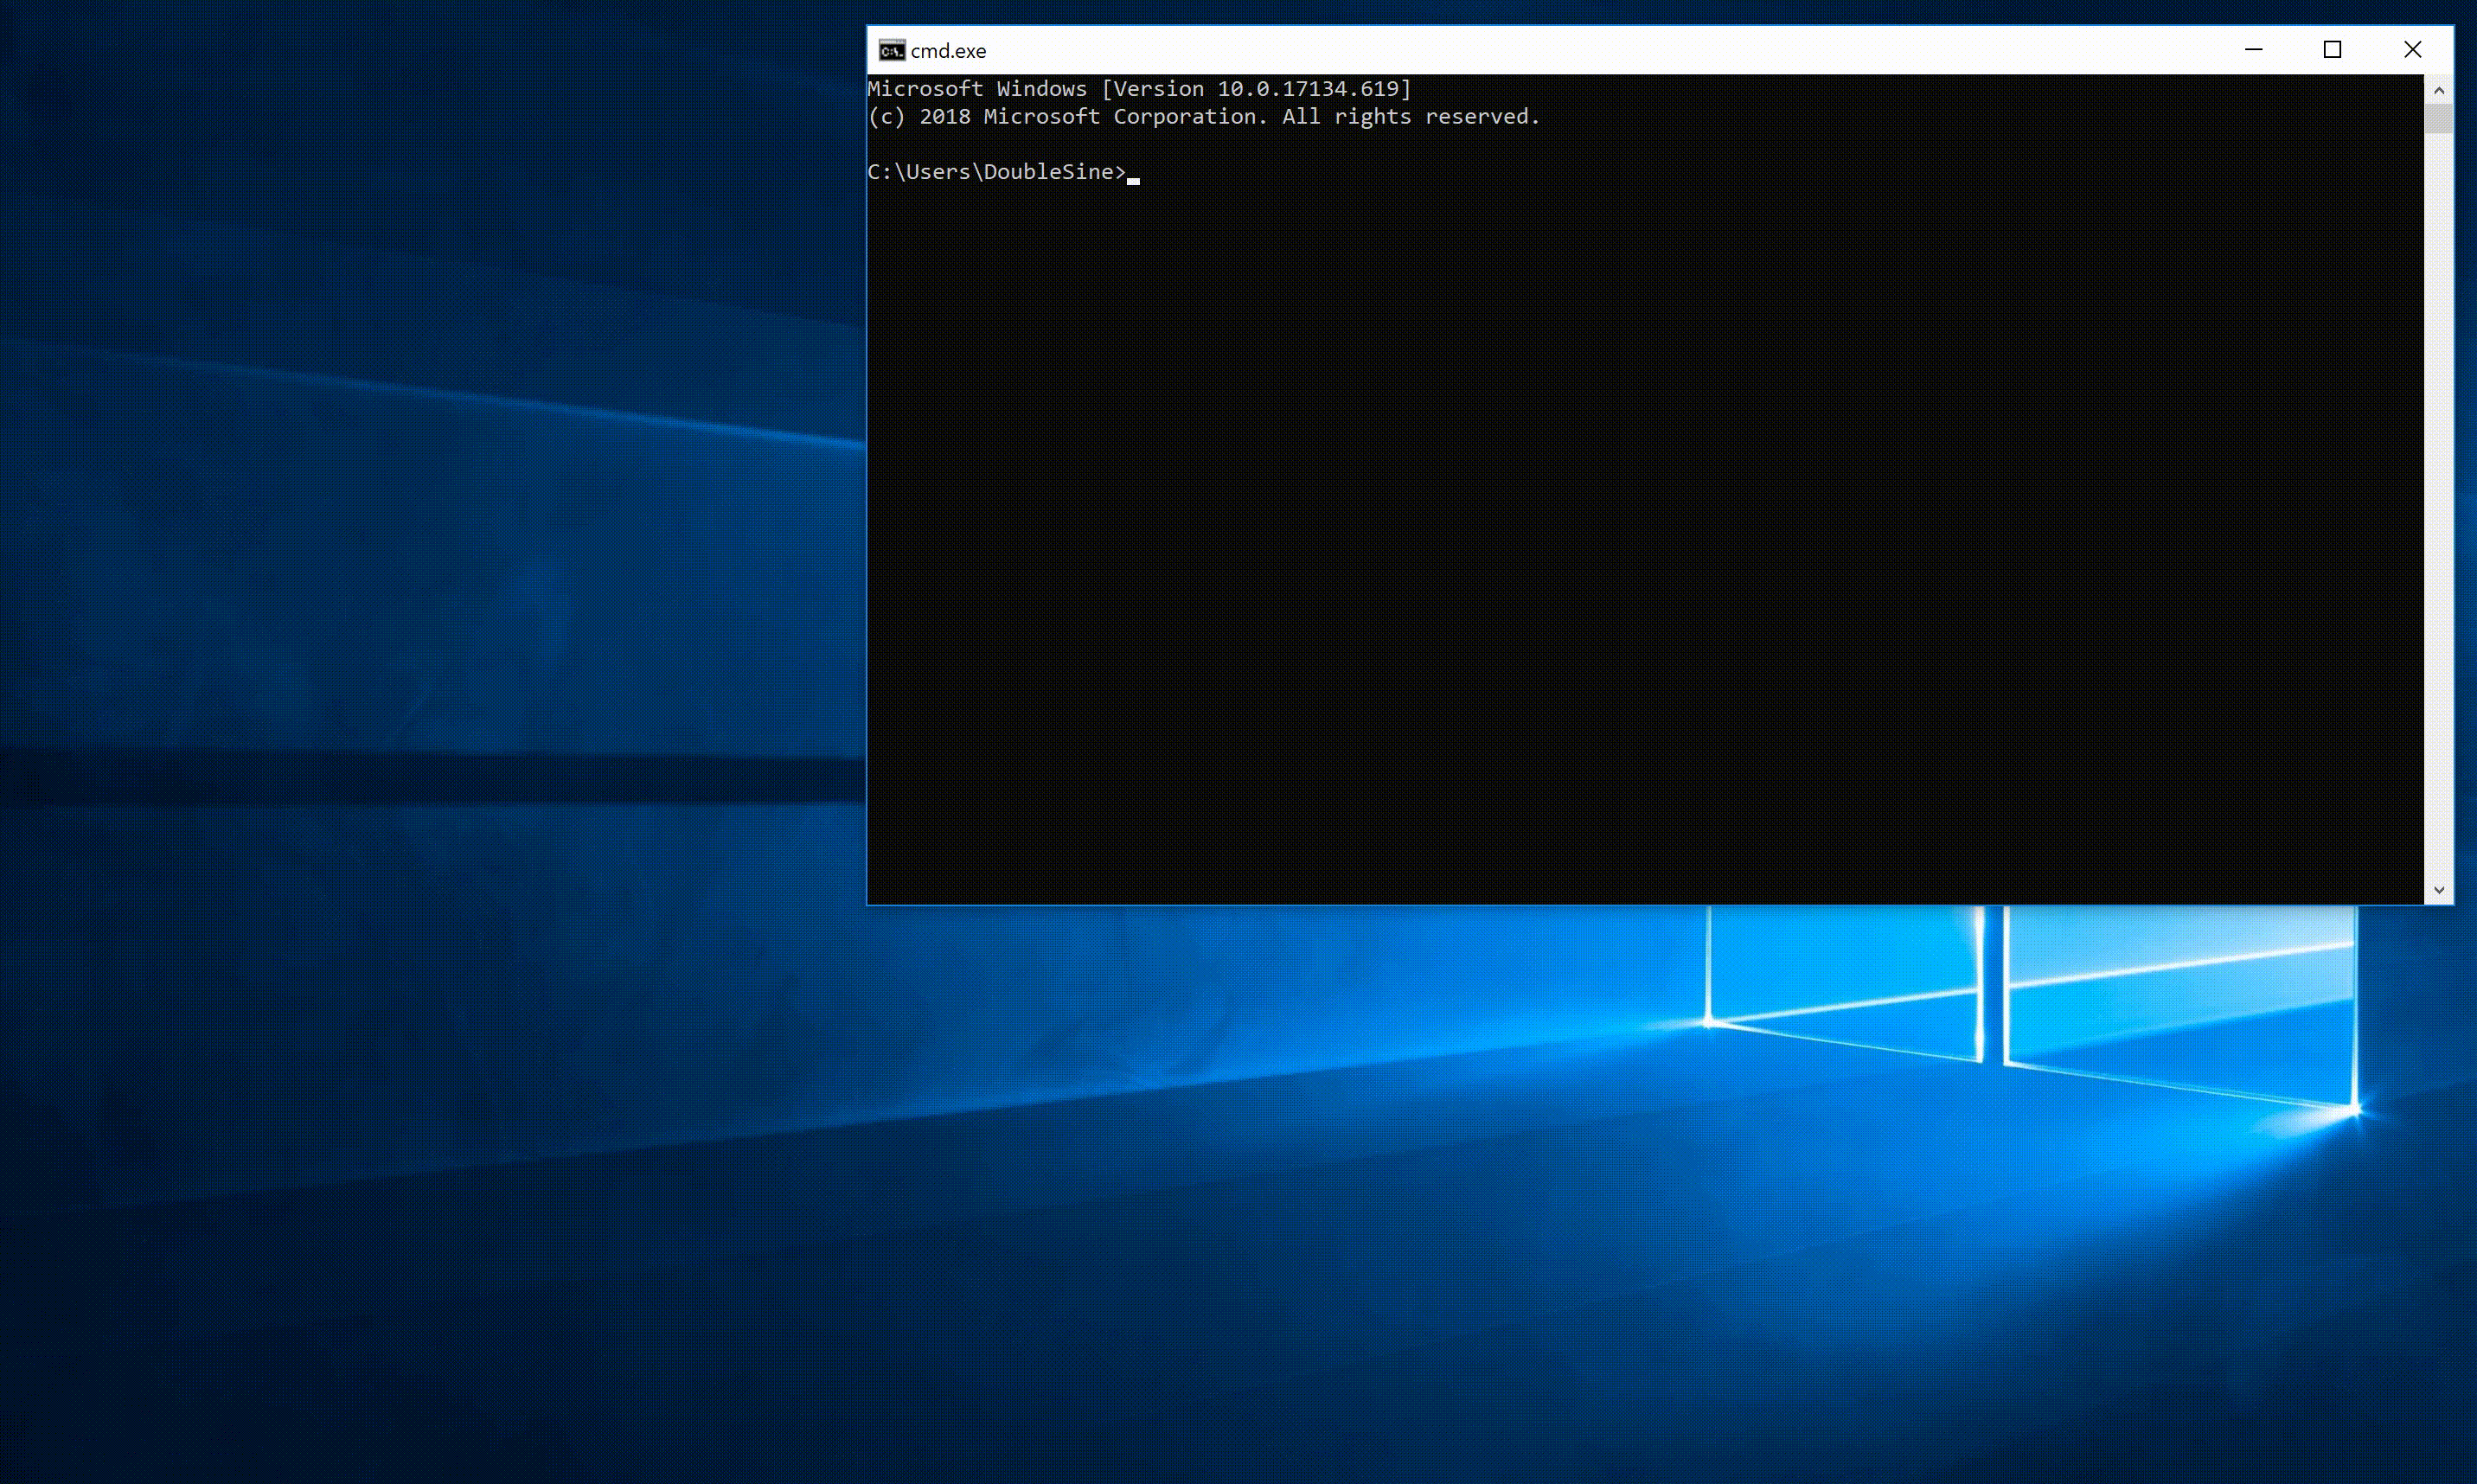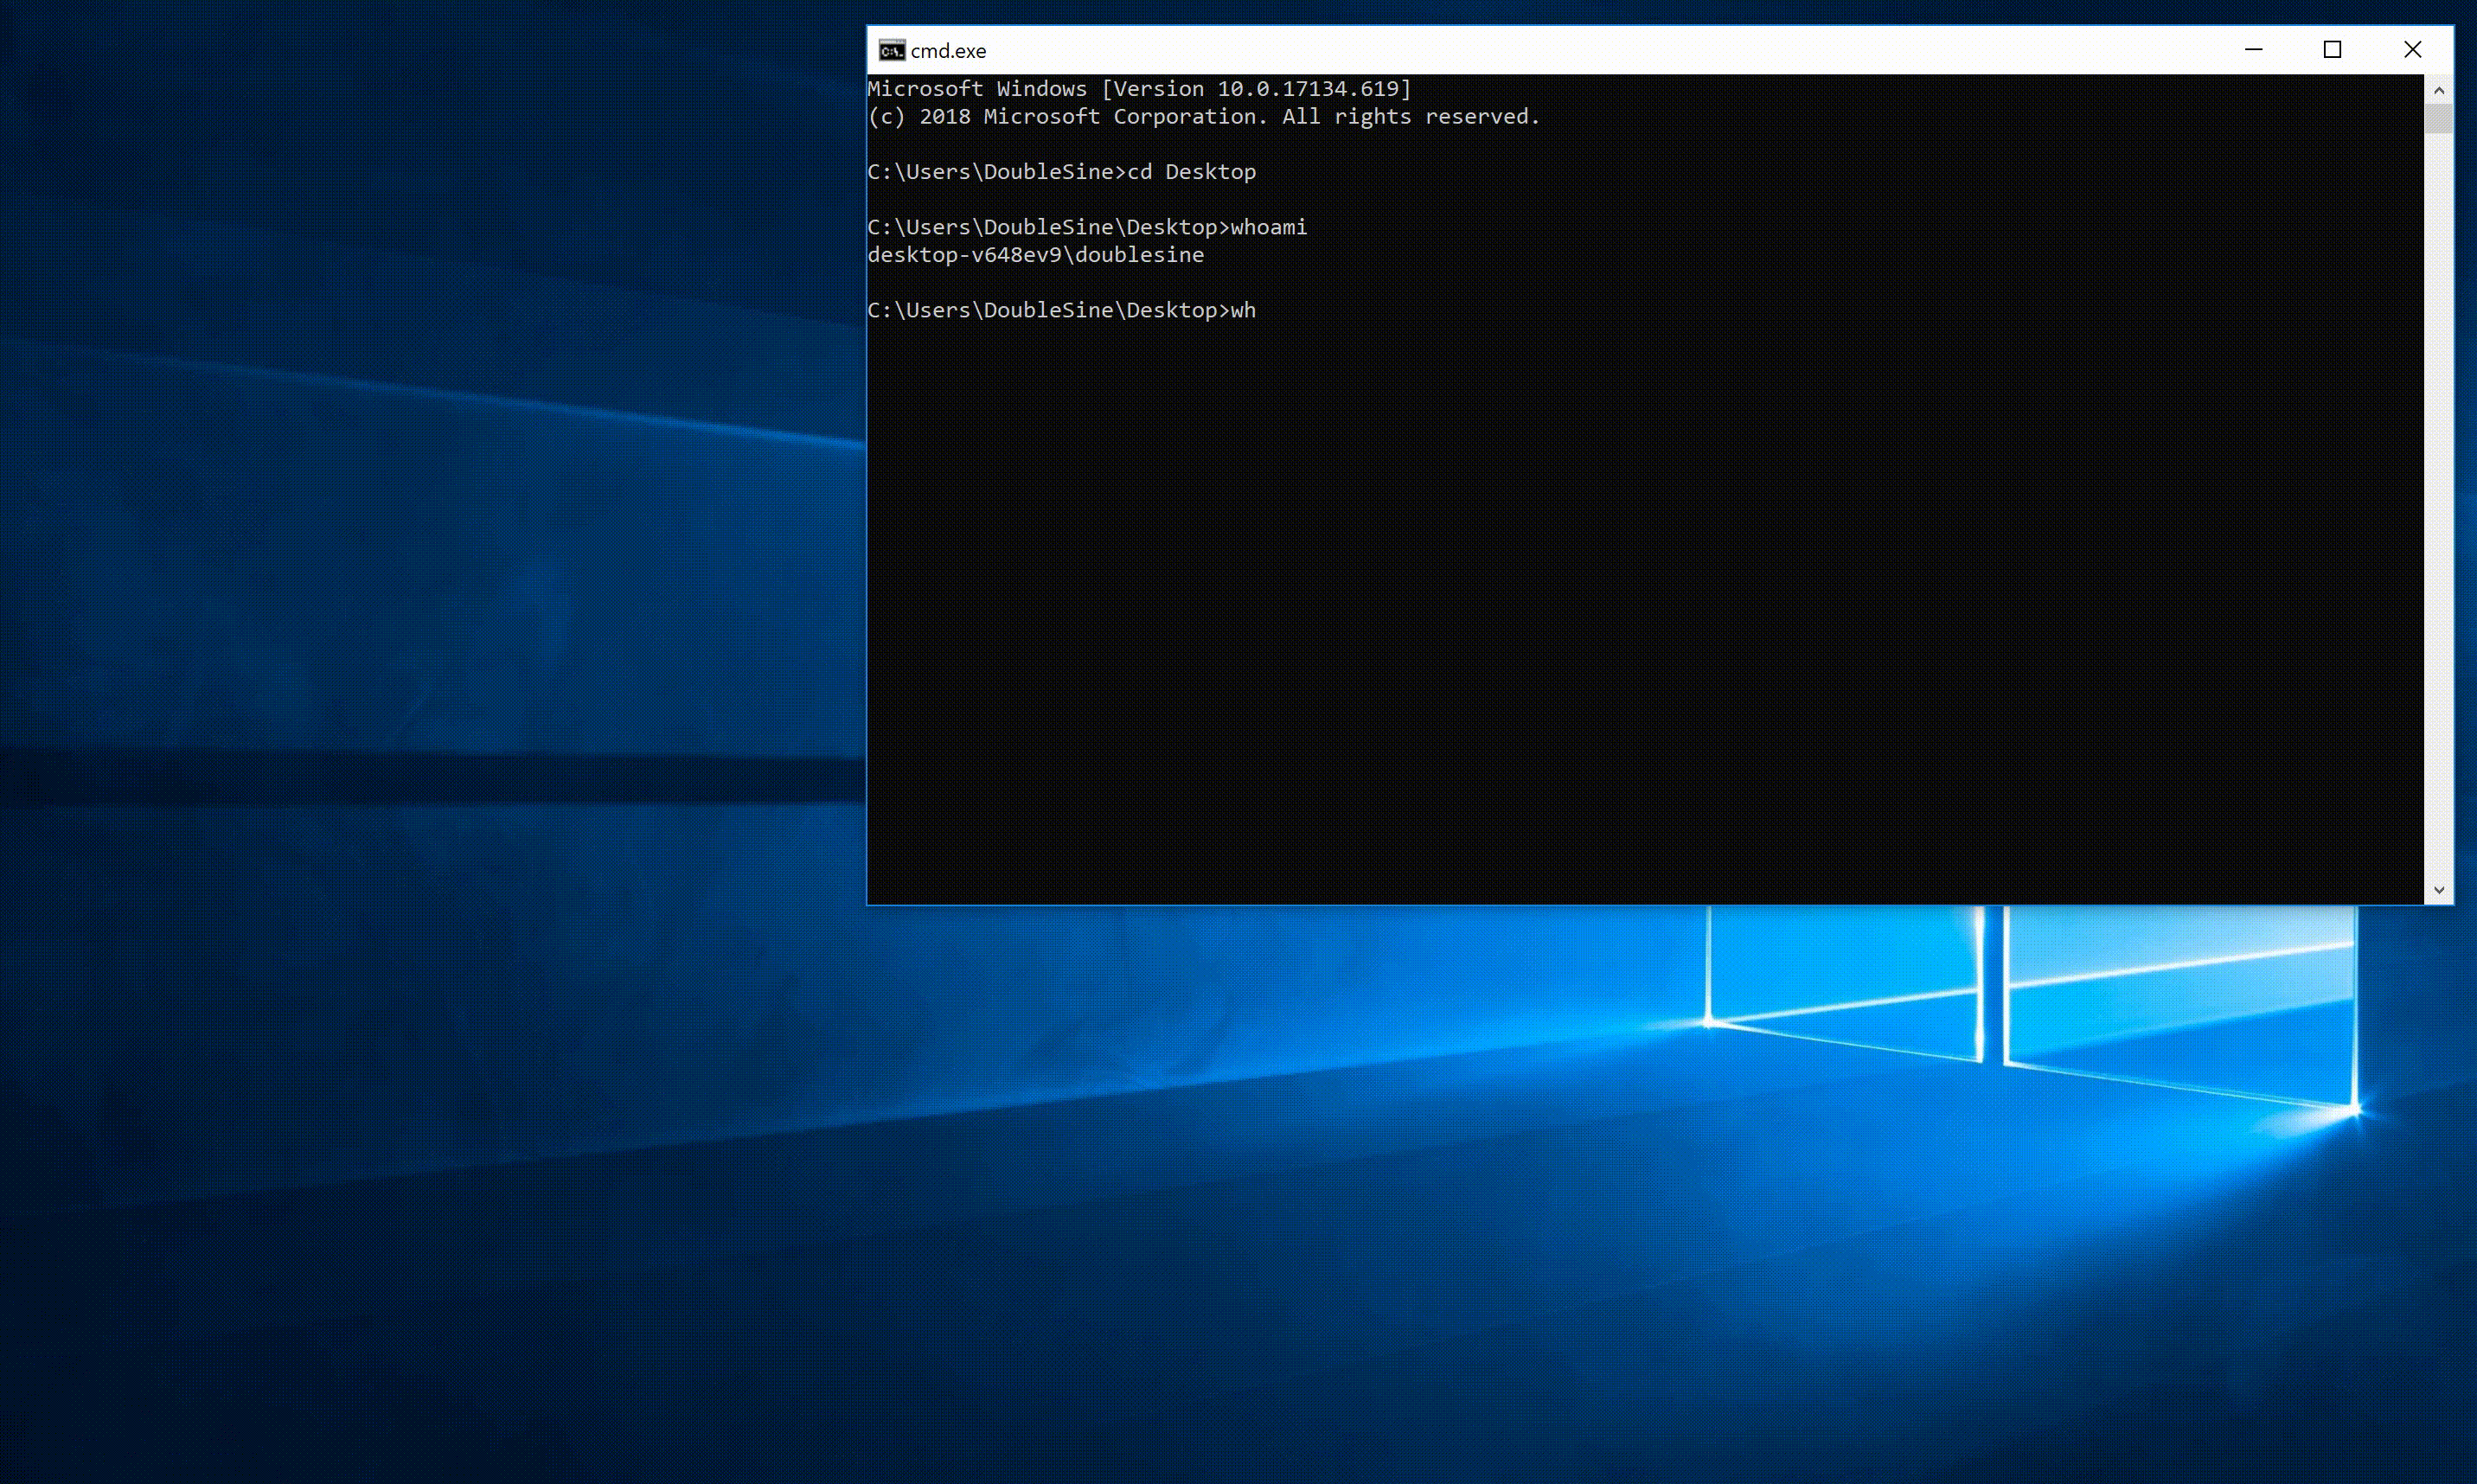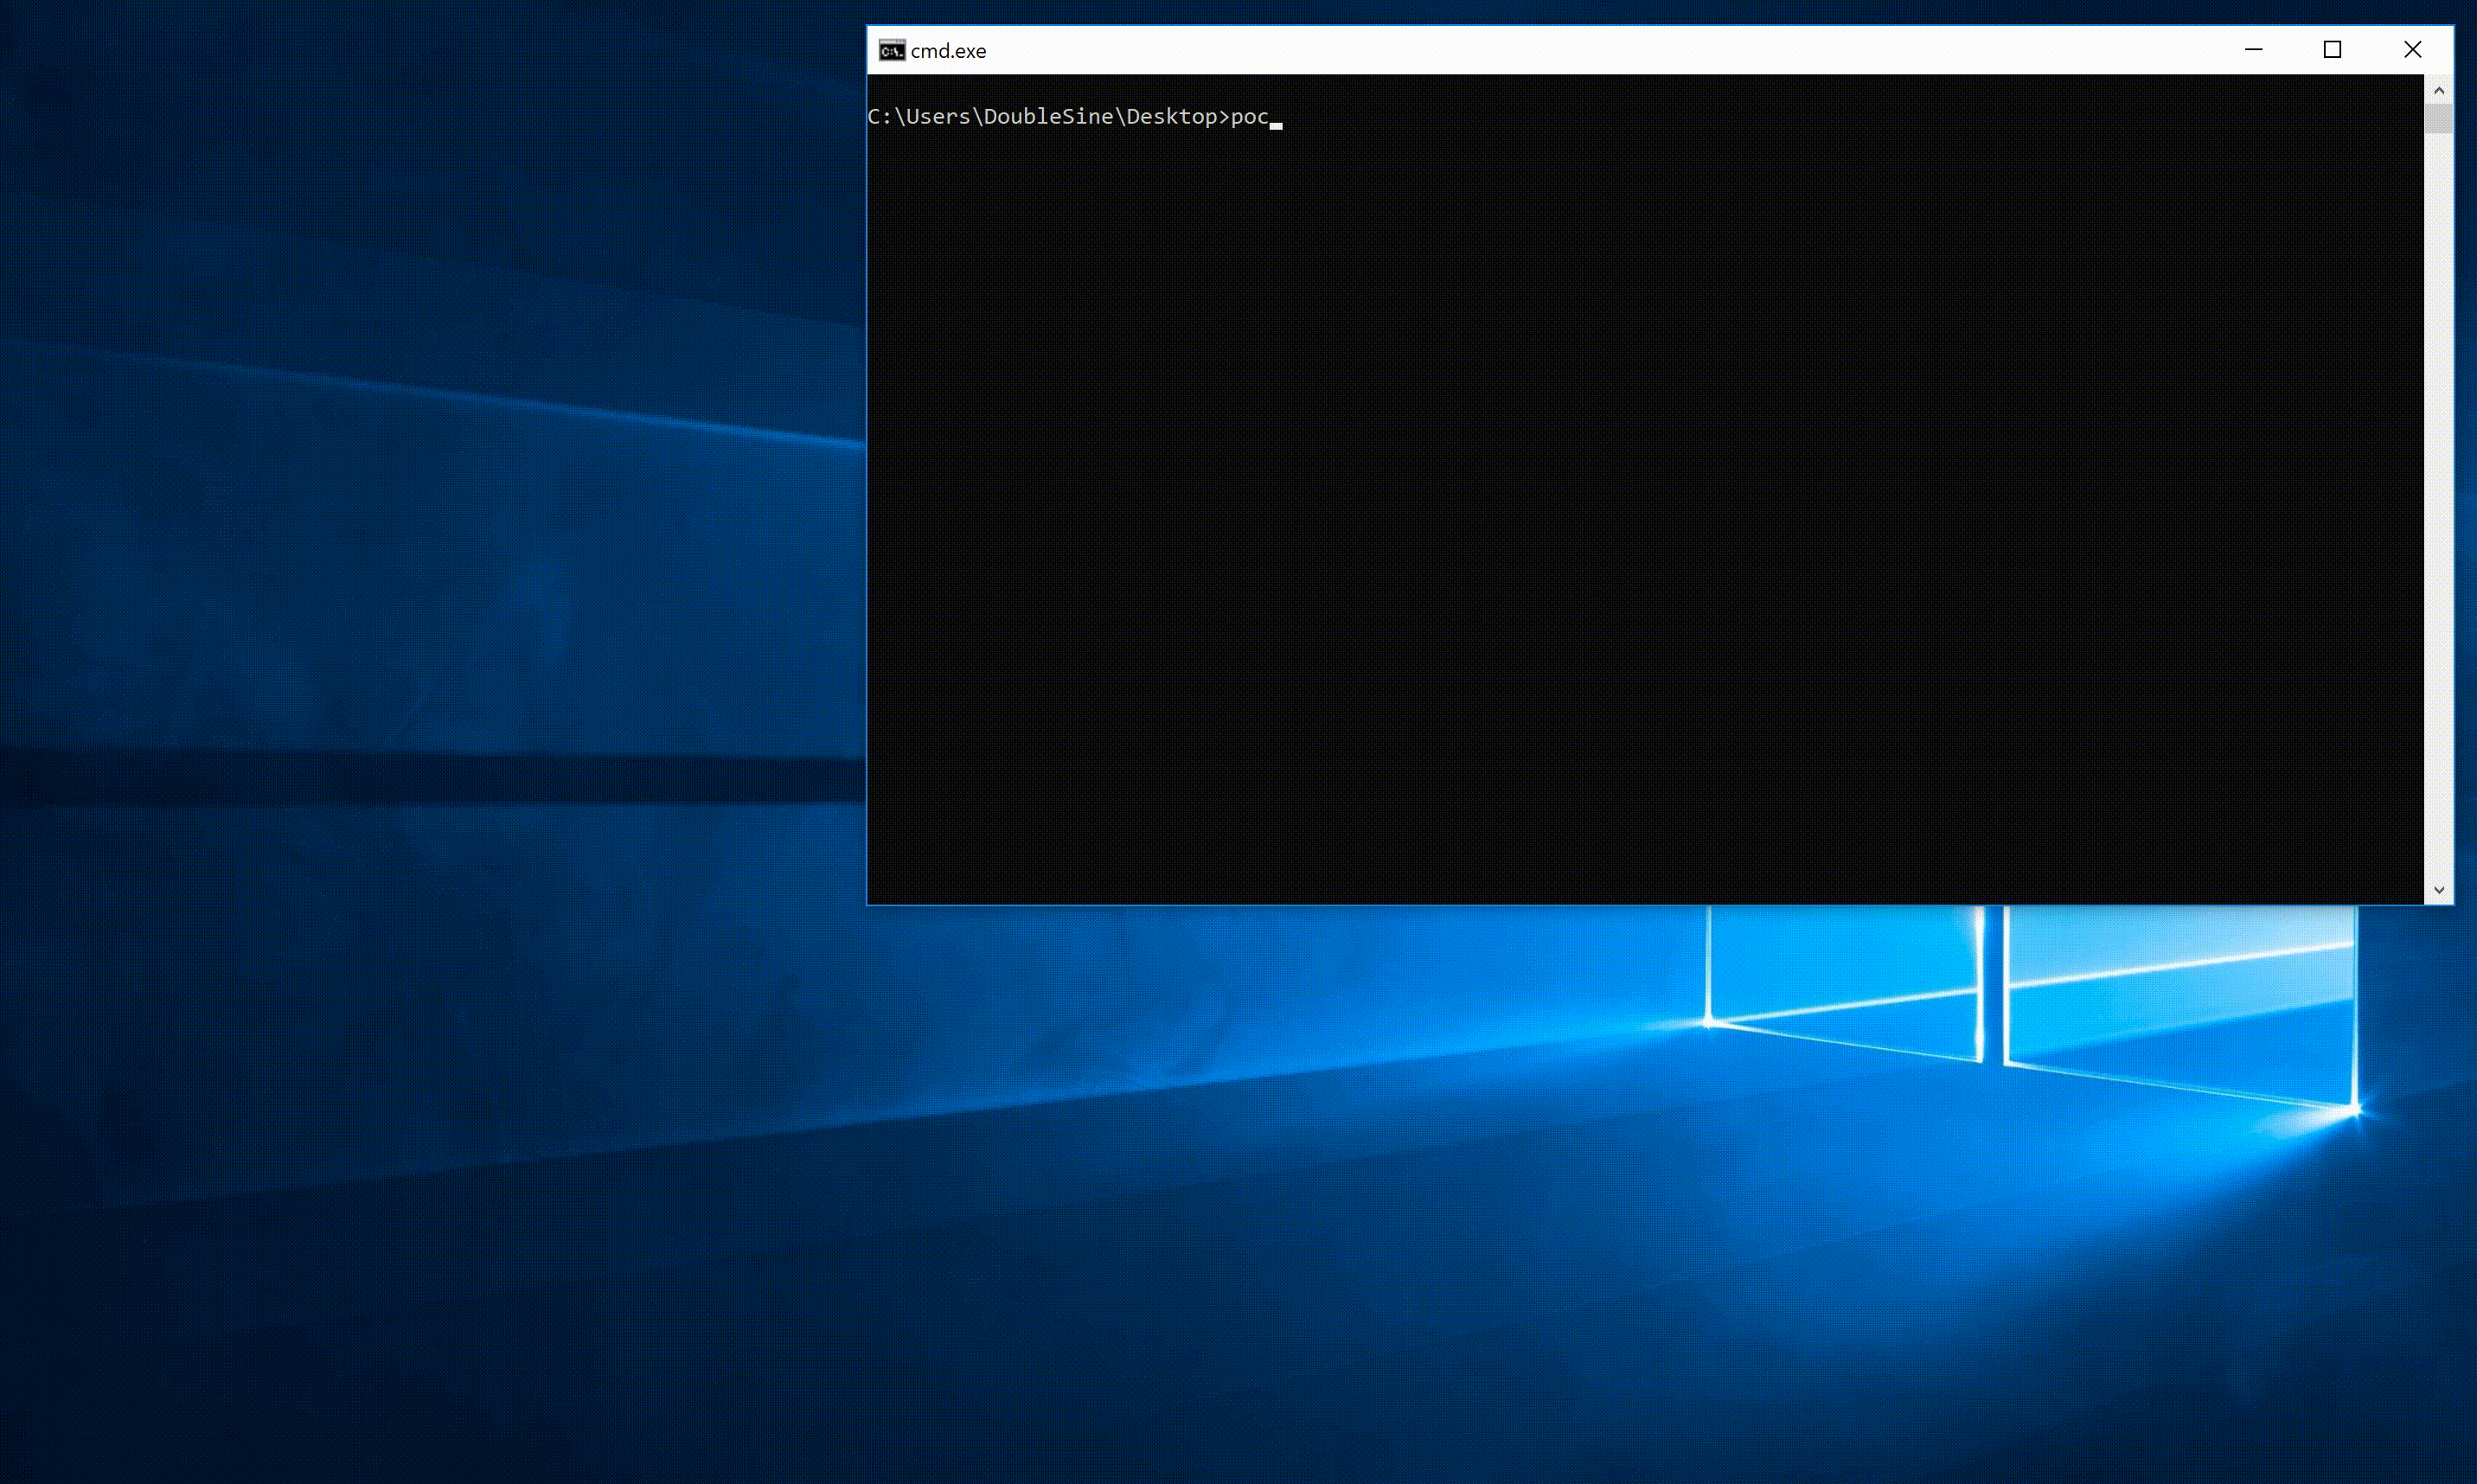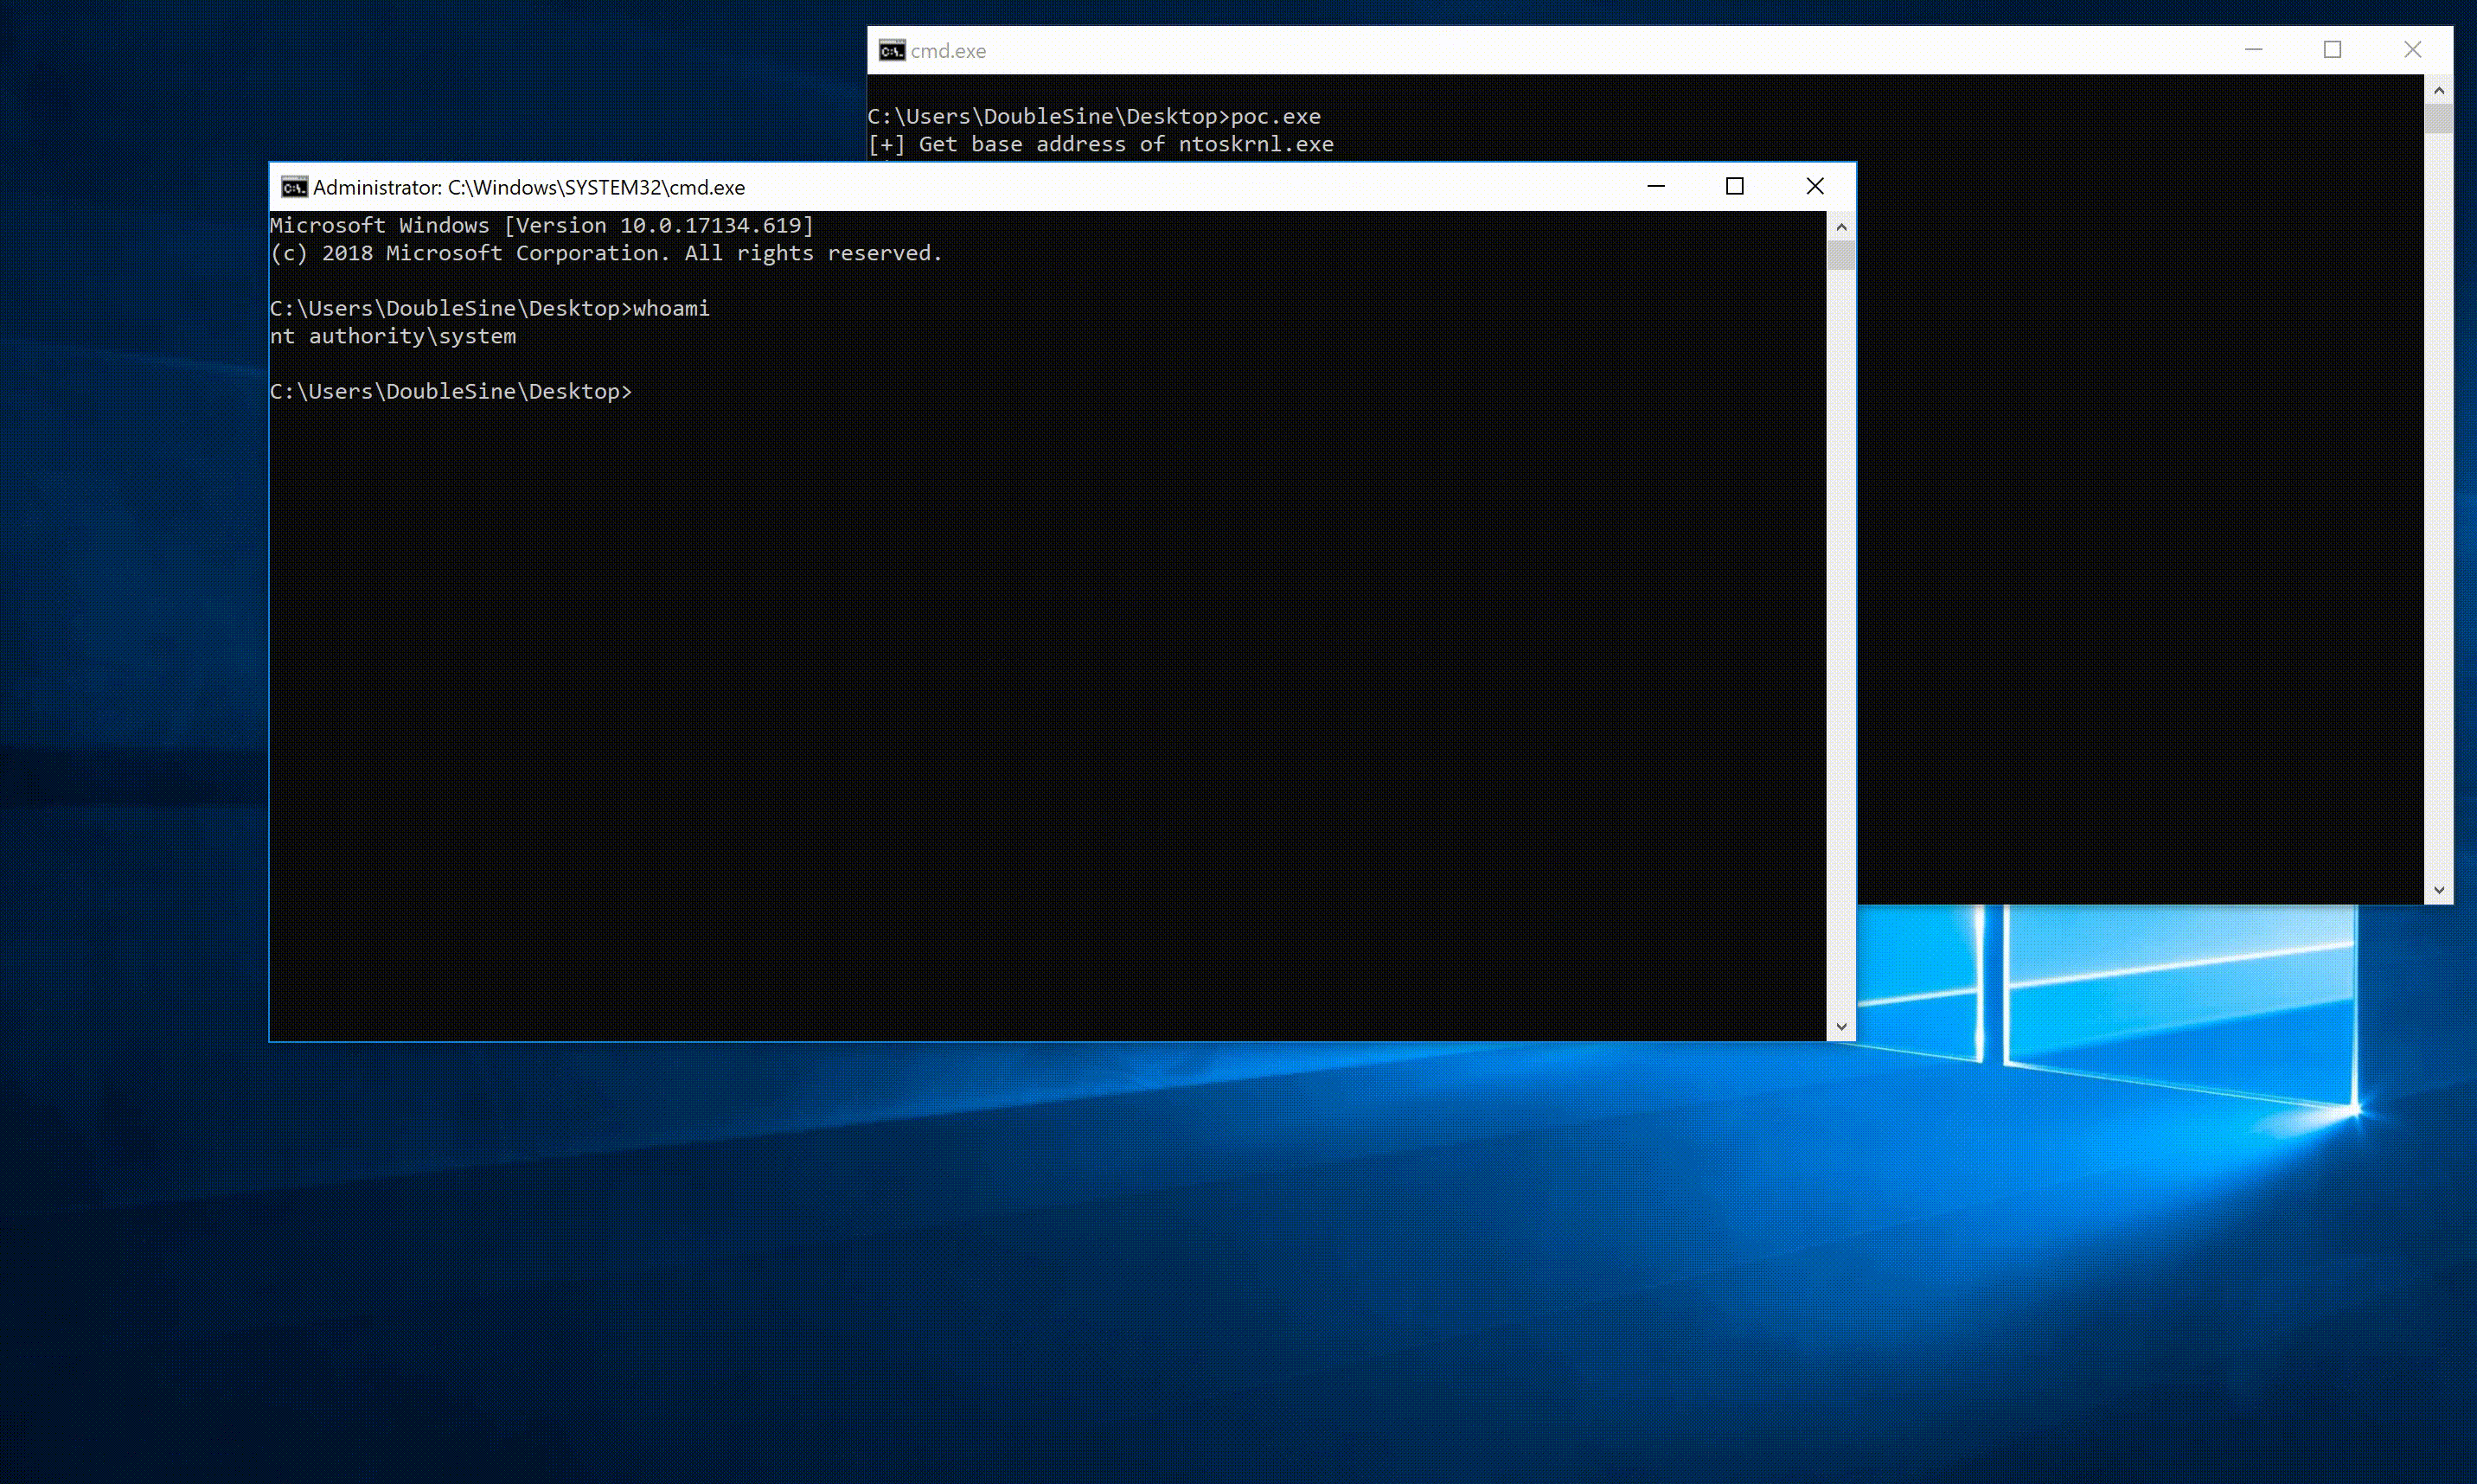 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Transféré depuis https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
Exploit autonome CVE-2018-8440
 frkngksl/silentnimvest
Implémentation Nim de la méthode d'extraction d'identifiants à partir des ruches SAM/SECURITY de sud0Ru (alias SilentHarvest)
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Un utilitaire d'injection de DLL compatible session 0
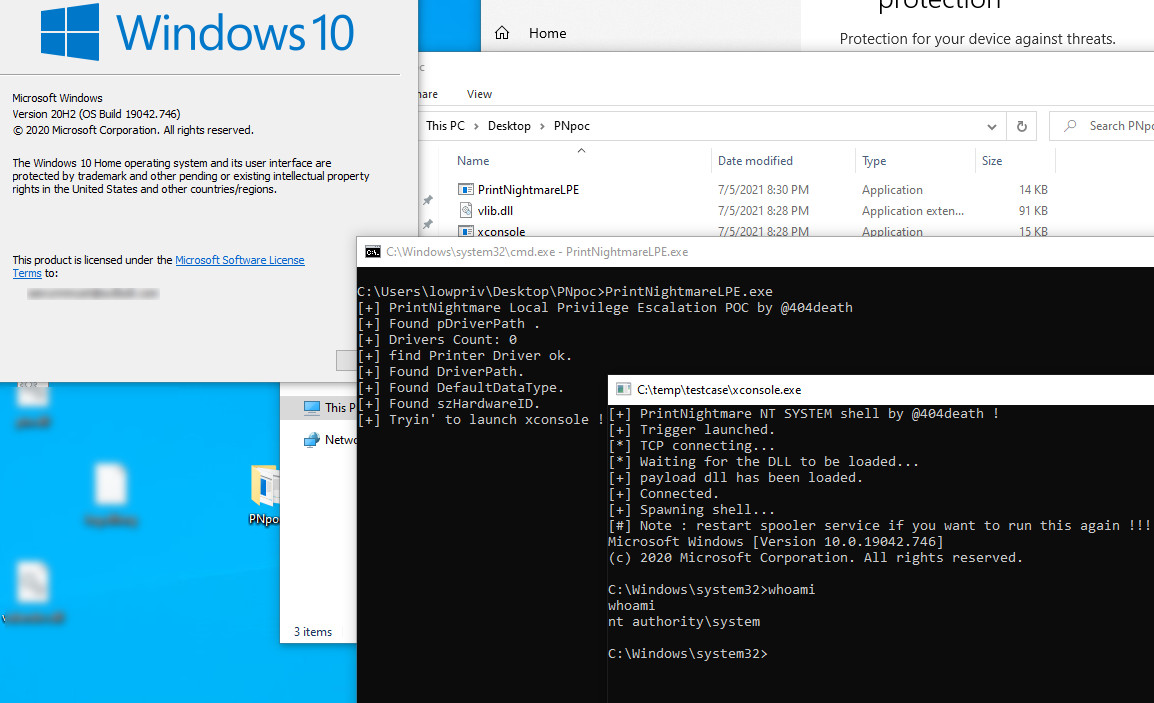 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
Exploit d'élévation de privilèges locale pour la vulnérabilité du noyau Linux CVE-2022-0847 (Dirty Pipe), permettant aux utilisateurs non privilégiés…
 hackerhouse-opensource/mssettingsdelegateexecute
Contourner l'UAC sur Windows 10/11 x64 en utilisant la clé de registre DelegateExecute de ms-settings.
 puckblush/tofu
Outil de piratage du système de fichiers Windows hors ligne pour Linux
 dzonerzy/poc-cve-2021-4034
Preuve de concept pour CVE-2021-4034, surnommée pwnkit
 kpwn/vpwn
xnu élévation de privilèges locale via cve-2015-1140 IOHIDSecurePromptClient injectStringGated dépassement de tas | poc||gtfo








