
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 zblurx/acltoolkit
Boîte à outils d'abus ACL Active Directory pour l'escalade de privilèges, DCSync, modification de propriété d'objets, et mouvement latéral via la…
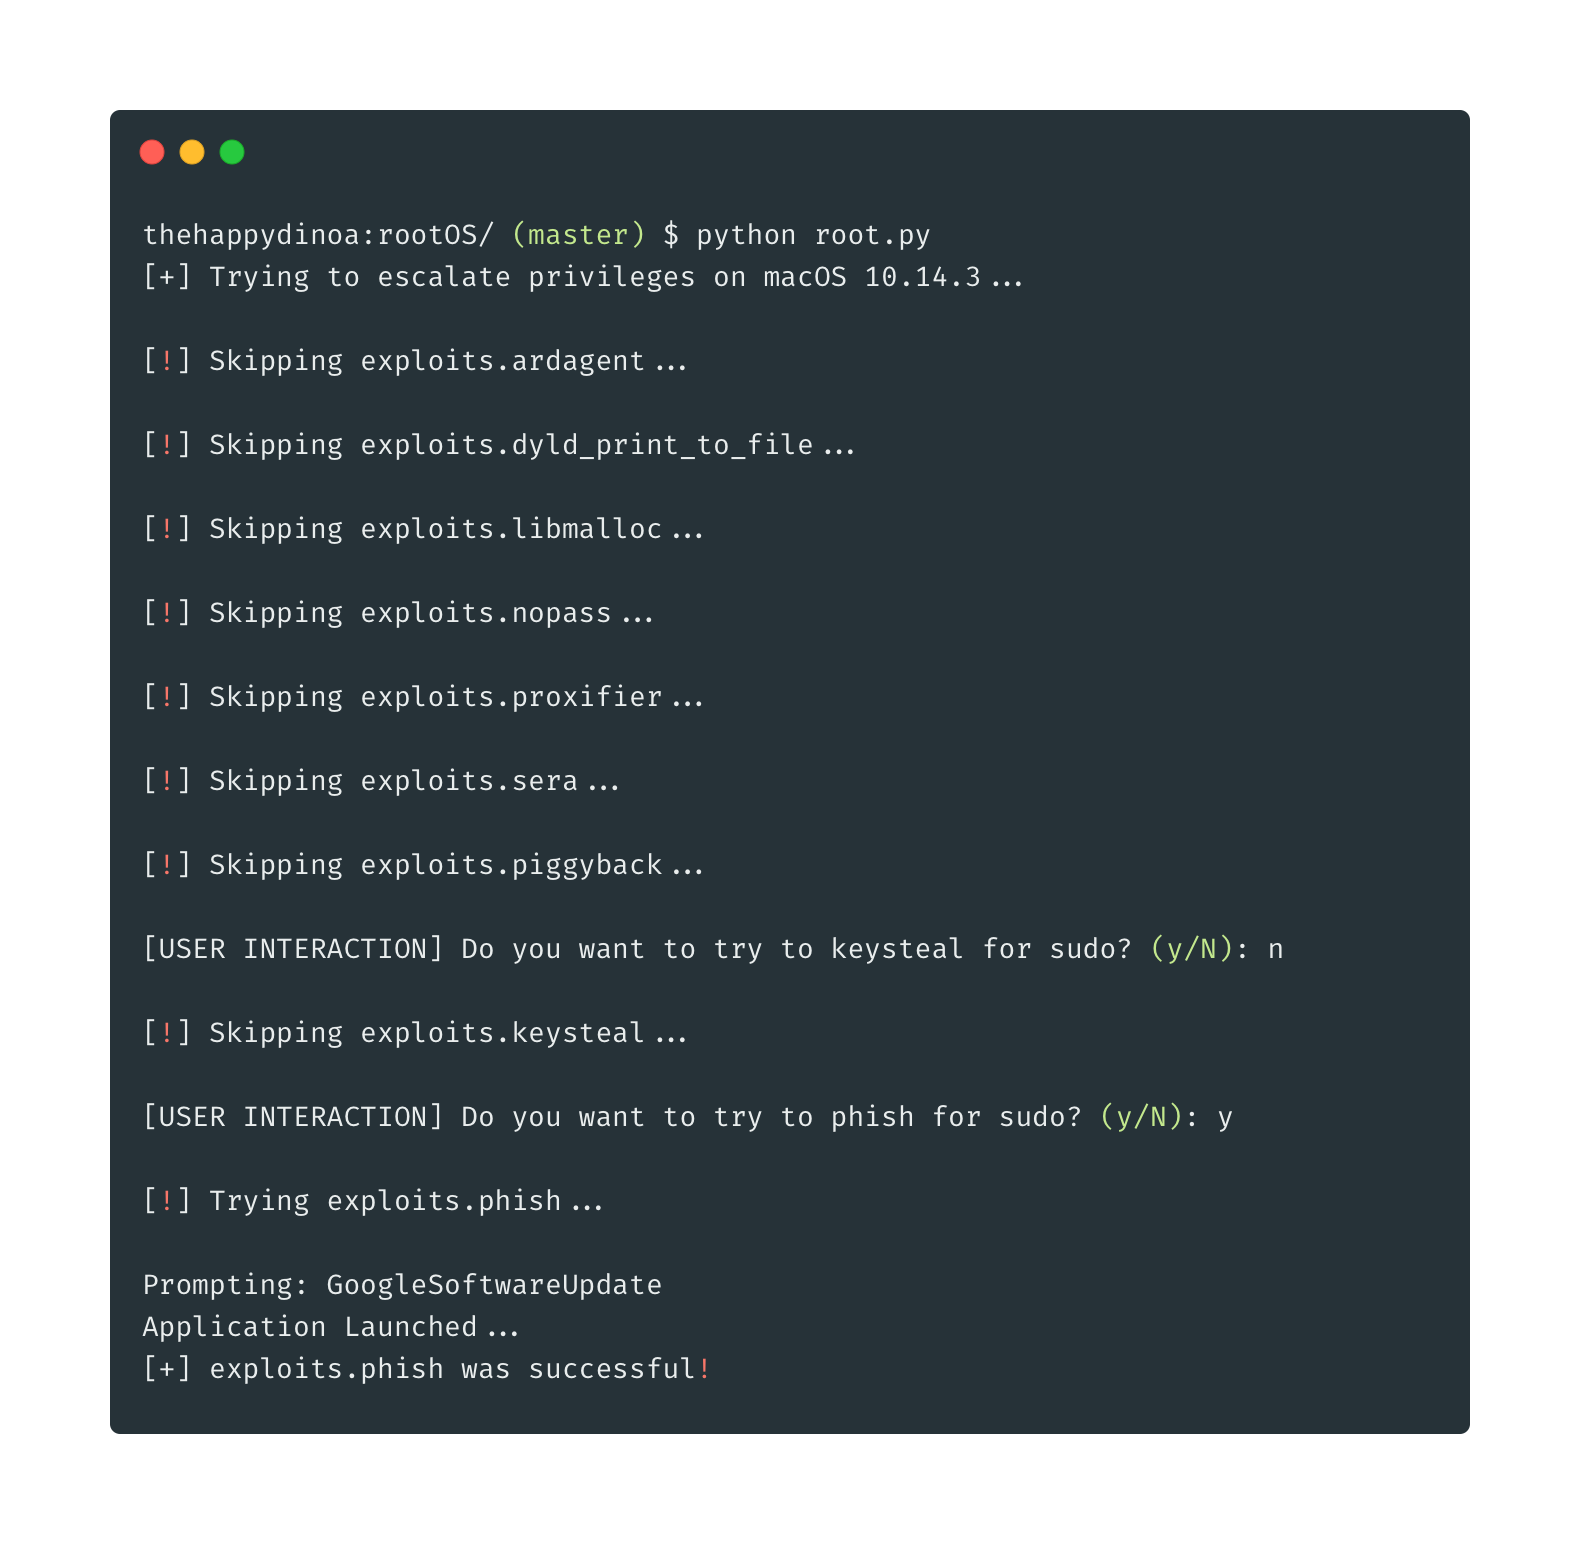 thehappydinoa/rootos
Assistant d'élévation de privilèges macOS
 division-36/z-jail
Un sandbox Linux léger et multicouche combinant les namespaces, pivot_root, seccomp-bpf, la suppression de capacités (capability dropping) et un…
 balki97/owassrf-cve-2022-41082-poc
PoC pour les CVE-2022-41080 , CVE-2022-41082 et CVE-2022-41076 Vulnérabilités affectant Microsoft Exchange Servers
 malwaretech/uacelevator
Élévation passive de l'UAC par infection de DLL
 twelvesec/rootend
Un outil d'énumération *nix et d'élévation de privilèges automatique.
 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
 hyblove/iqoo-temp-root
Boîte à outils root temporaire pour vivo/iQOO (root temporaire sans déverrouillage, CVE-2026-43499) - Code source et scripts
 rasta-mouse/spawnwith
Cobalt Strike BOF qui lance un processus en utilisant le jeton d'un autre utilisateur et injecte le shellcode Beacon, permettant la post-exploitation…
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 ivanitlearning/juicy-potato-x86
Exploit d'élévation de privilèges Windows qui abuse de l'usurpation de jeton de service afin d'exécuter des commandes arbitraires avec les privilèges…
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
One-liner bash d'élévation de privilèges Ubuntu utilisant CVE-2023-32629 et CVE-2023-2640
 shellster/ldapper
Requêtes LDAP sans prise de tête
 qazeer/farsightad
Script PowerShell visant à aider à la découverte des (éventuels) mécanismes de persistance déployés par un acteur de menace suite à une compromission…
 jarnovandenbrink/getspnless
Outil Python pour effectuer automatiquement des attaques RBCD sans SPN.
 hac01/azure-pentesting-suite
Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…
 irql/cve-2021-31728
Preuve de concept publique pour CVE-2021-31727 et CVE-2021-31728 démontrant une lecture/écriture disque sans restriction et une exécution de code…
 lsecqt/find-adminaccess
Cet outil C# effectue des tentatives d'accès administrateur sur l'ensemble du domaine.








