#1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
 avielzecharia/cve-2015-5736
PoC pour CVE-2015-5736
 chinmay1743/ptrace-vuln
Pour vérifier la vulnérabilité CVE-2019-13272
 padayali-jd/cve-2025-25968
Preuve de concept d'exploitation pour CVE-2025-25968, une vulnérabilité de contrôle d'accès inapproprié dans DDSN Interactive cm3 Acora CMS v10.1.1.…
 abdullohqurbon0v/cve-2023-30258-exploit-for-magnus-billing-system
Exploit pour Magnus Billing v7 qui permet d'obtenir les privilèges root en exploitant CVE-2023-30258, permettant un accès non autorisé et un…
 ptrstr/cve-2025-47810
PunkBuster LPI vers NT AUTHORITY\SYSTEM
 mrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover
Une procédure forensic pratique de CVE-2025-59359, une vulnérabilité critique d'injection de commandes OS dans Chaos-Mesh. Apprenez comment les…
 nictjh/threatdemos
Démonstrations complètes de vulnérabilités de sécurité Android présentant CVE-2017-13156 (Janus), l'exploitation de récepteurs de diffusion, les…
 chinmay1743/af_packet.c
Preuve de concept pour vérifier les privilèges de af_packet.c afin de valider les privilèges acquis par tout hacker lors de l'exploitation réussie de…
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…
 trankubao/cve-2023-3460_fix
Celui-ci a été créé pour permettre aux gens de s'y référer ; si tu veux critiquer, ne le regarde pas. :))))
 sandiyochristan/oo
Bad Spin : exploit d'élévation de privilèges Android Binder (CVE-2022-20421)
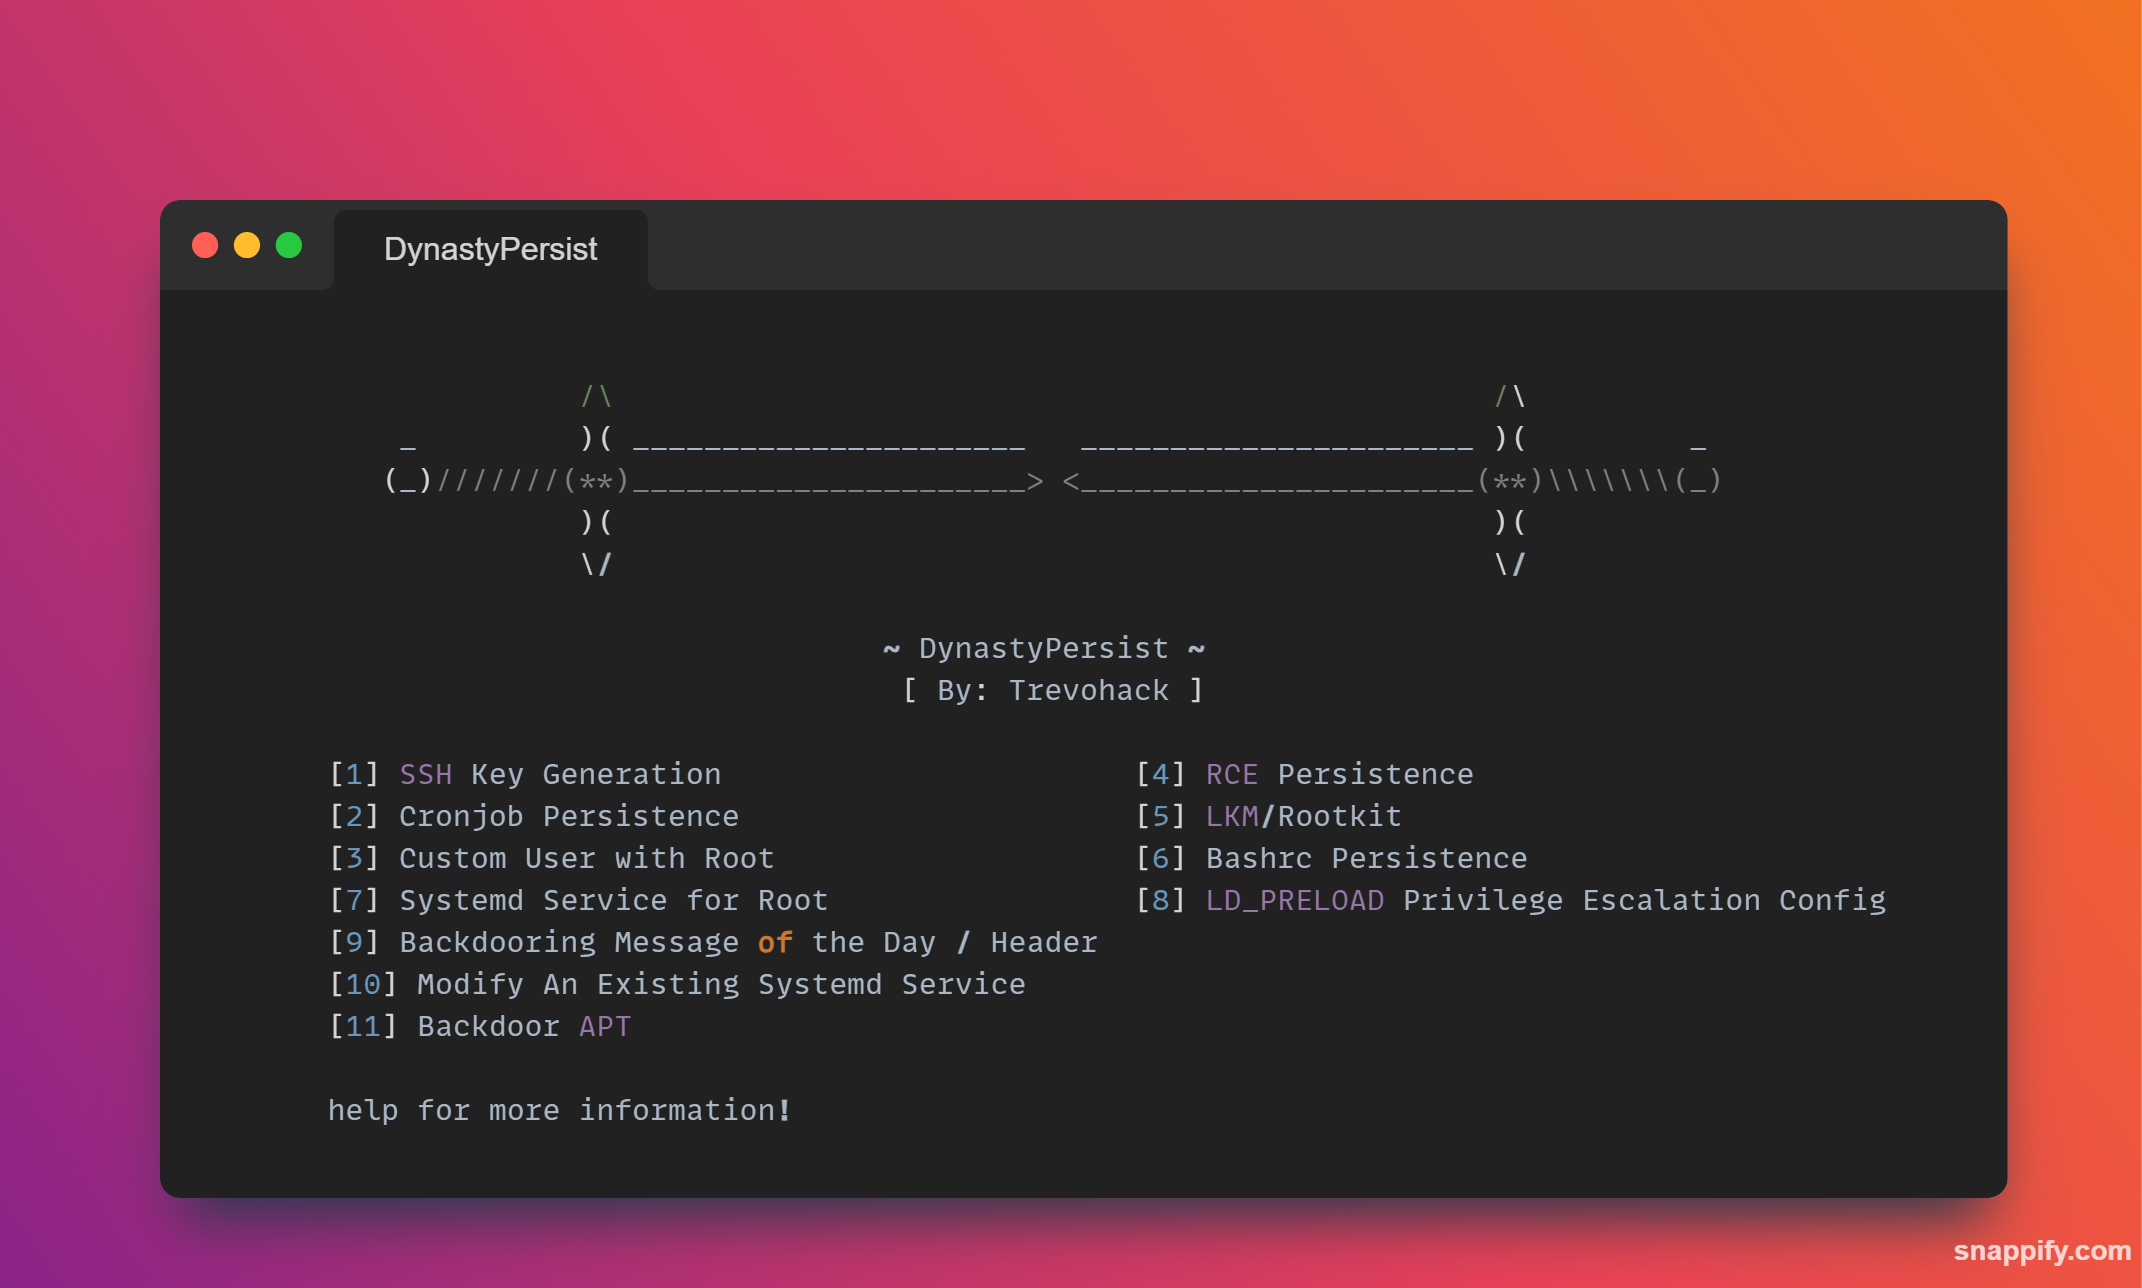 trevohack/dynastypersist
Kit de persistance Linux avec 11 modules pour backdoors SSH, cronjobs, services systemd, rootkits LKM et escalade de privilèges via LD_PRELOAD. Conçu…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
Ce playbook décrit les stratégies de détection, de confinement et de remédiation pour CVE-2025-55234, une faille critique d'élévation de privilèges…
 mrk336/cve-2025-55234
Cette vulnérabilité permet aux attaquants d'effectuer des attaques de relais contre le protocole SMB (Server Message Block). En cas de succès, cela…
 shadow-spinner/cve-2022-0847
exploit de CVE-2022-0847 qui supprime directement le mot de passe du compte root
 dr4xp/pwnkit-helper
Pour les CTF et les environnements sécurisés.... CVE-2021-4034 Élévation de privilèges locale.
 bishopfox/iam-vulnerable
Utilisez Terraform pour créer votre propre terrain de jeu vulnérable par conception d'escalade de privilèges AWS IAM.
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Absence de configuration du secret JWT menant à une escalade de privilèges non authentifiée