
 #1
Outils pour la création, la gestion et l'analyse de fausses pages de connexion et de campagnes d'e-mails.
Recommandé par Kitploit

 trackflaw/cve-2023-23397
Simple PoC de la vulnérabilité CVE-2023-23397 avec la charge utile envoyée par email.
 ms-web-bn/c41n
Outil automatisé de configuration de point d'accès non autorisé.
 00xglitch/bella
Bella est un outil d'exploitation de données post-exploitation et d'administration à distance pur Python pour macOS. 🍎💻
 cryst4linqq/turkorat
Grabber totalement indétecté (récupère les portefeuilles, mots de passe, cookies, modifie le client Discord, etc.)
 xepor/xepor
Framework de routage similaire à Flask pour mitmproxy permettant d'intercepter, modifier et usurper les requêtes/réponses HTTP. Permet le…
 ctxis/snitchdns
Serveur DNS piloté par base de données avec une interface Web
 henriksb/extensionspoofer
Usurper les icônes et extensions de fichiers sous Windows
 de3vil/stealing
Le SteaLinG est un framework de test d'intrusion open-source conçu pour l'ingénierie sociale
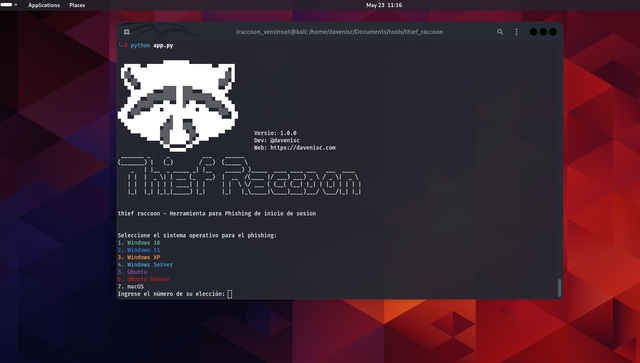 davenisc/thief_raccoon
Outil éducatif de simulation de hameçonnage qui imite les écrans de connexion des systèmes d'exploitation pour capturer les identifiants lors de…
 optiv/microsoft365_devicephish
Un script proof-of-concept pour mener une attaque de phishing exploitant le flux d'autorisation OAuth de Microsoft 365
 jenyraval/phishing-simulation
La simulation de phishing vise principalement à accroître la sensibilisation au phishing en proposant un tutoriel intuitif et une évaluation…
 mazenelzanaty/embomber
Script Python de Bombardement d'Emails supportant Gmail, Yahoo, Hotmail/Outlook
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE alias msdt follina
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - vulnérabilités signalées par Maciej Pulikowski | Récompense totale de bug bounty : $5.000 |…
 jimywork/cromos
Cromos est un outil pour télécharger des extensions légitimes du Chrome Web Store et injecter du code en arrière-plan de l'application.
 dviros/rat-via-telegram
Outil de post-exploitation à distance pour Windows via Telegram
 duy-31/cve-2024-21413
Microsoft Outlook Information Disclosure Vulnerability (fuite de password hash) - Expect Script POC








