
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit
 rhzv0/bat
Plateforme complète de simulation d'adversaire Linux avec furtivité au niveau noyau, balisage C2, escalade de privilèges, collecte d'identifiants,…
 the-snek-initiative/snek_equinox
Dépôt hébergeant un EDR Spoofer hypothétique, tel que découvert à l'origine par Nightmare-Eclipse
 johnswiftc/rustdllproxy
Générer des DLL proxy en Rust
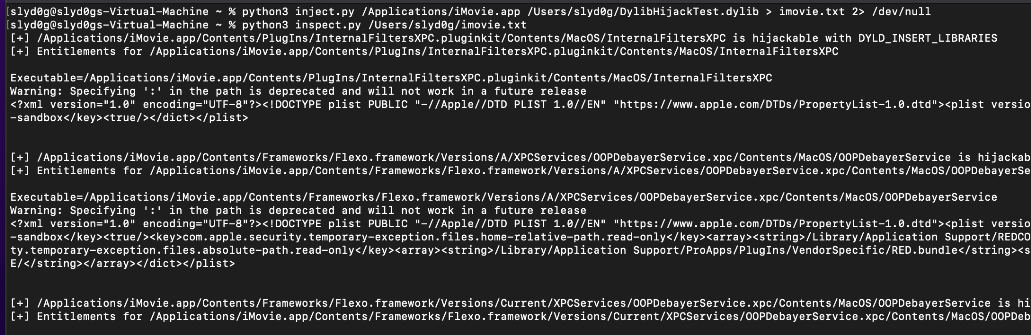 slyd0g/dylibhijacktest
Découvrez les détournements DYLD_INSERT_LIBRARIES sur macOS
 u53rw4r3/remotekeystrokes
Un script pour automatiser les frappes au clavier via un programme graphique de bureau.
 mhdgning131/teletunnel
Contournement des EDR avec un bot Telegram furtif en C++ et Telegram lui-même comme interface C2 !
 yo-yo-yo-jbo/macos_sandbox
Article de blog explorant le bac à sable macOS (App Sandbox), les entitlements via codesign, et les techniques d'évasion du bac à sable utilisant…
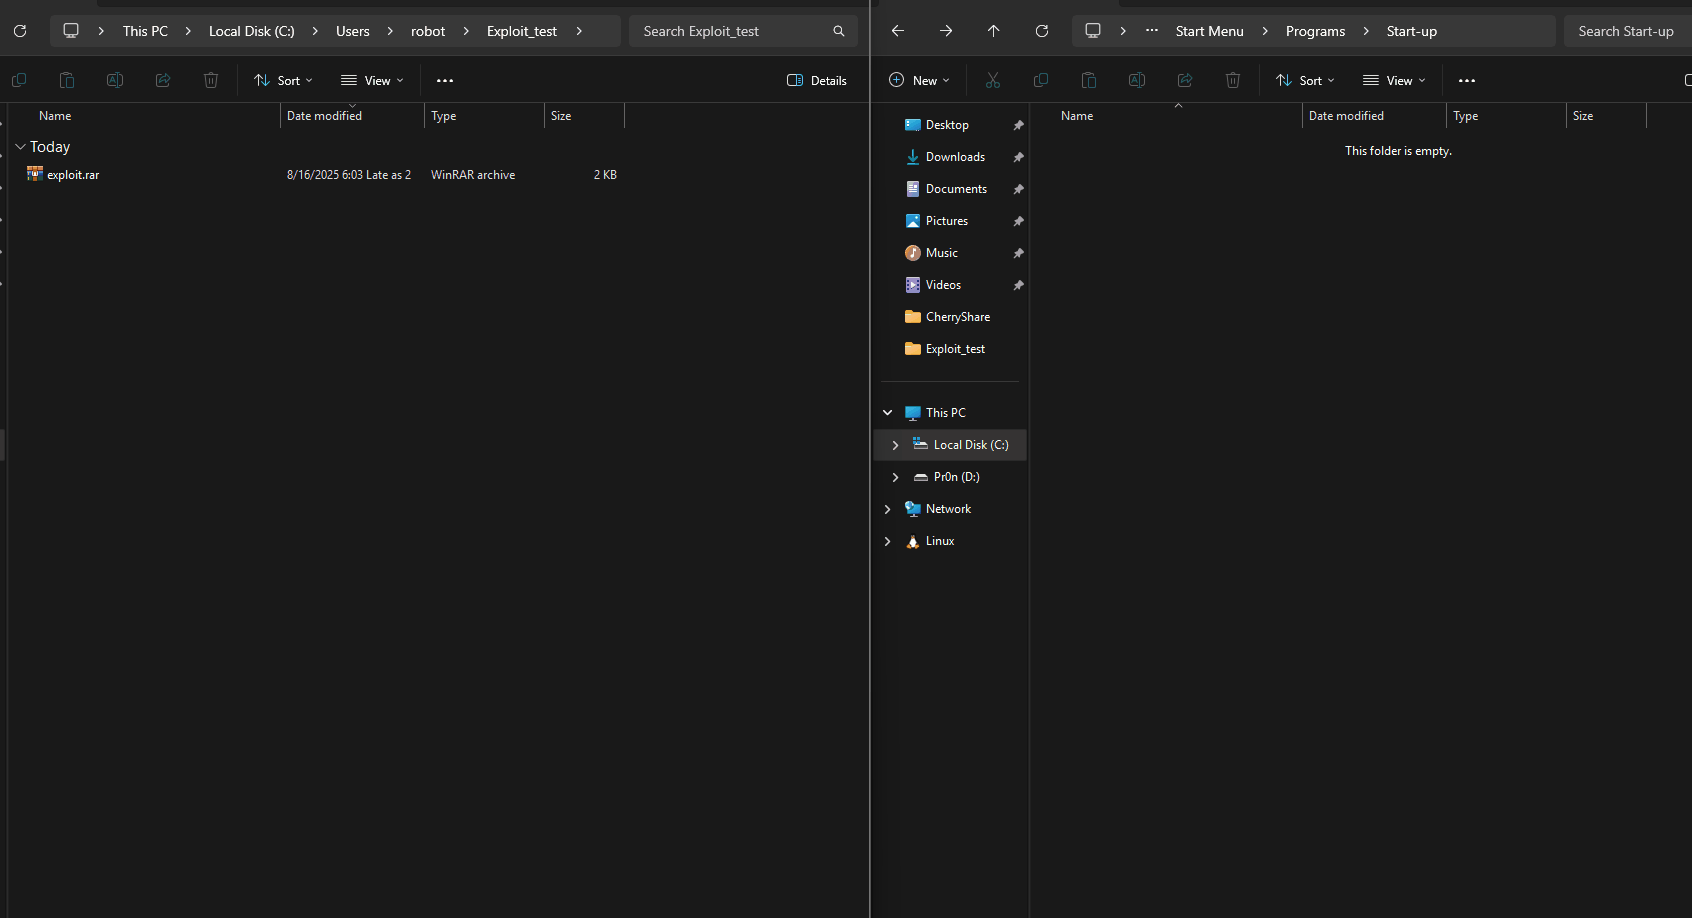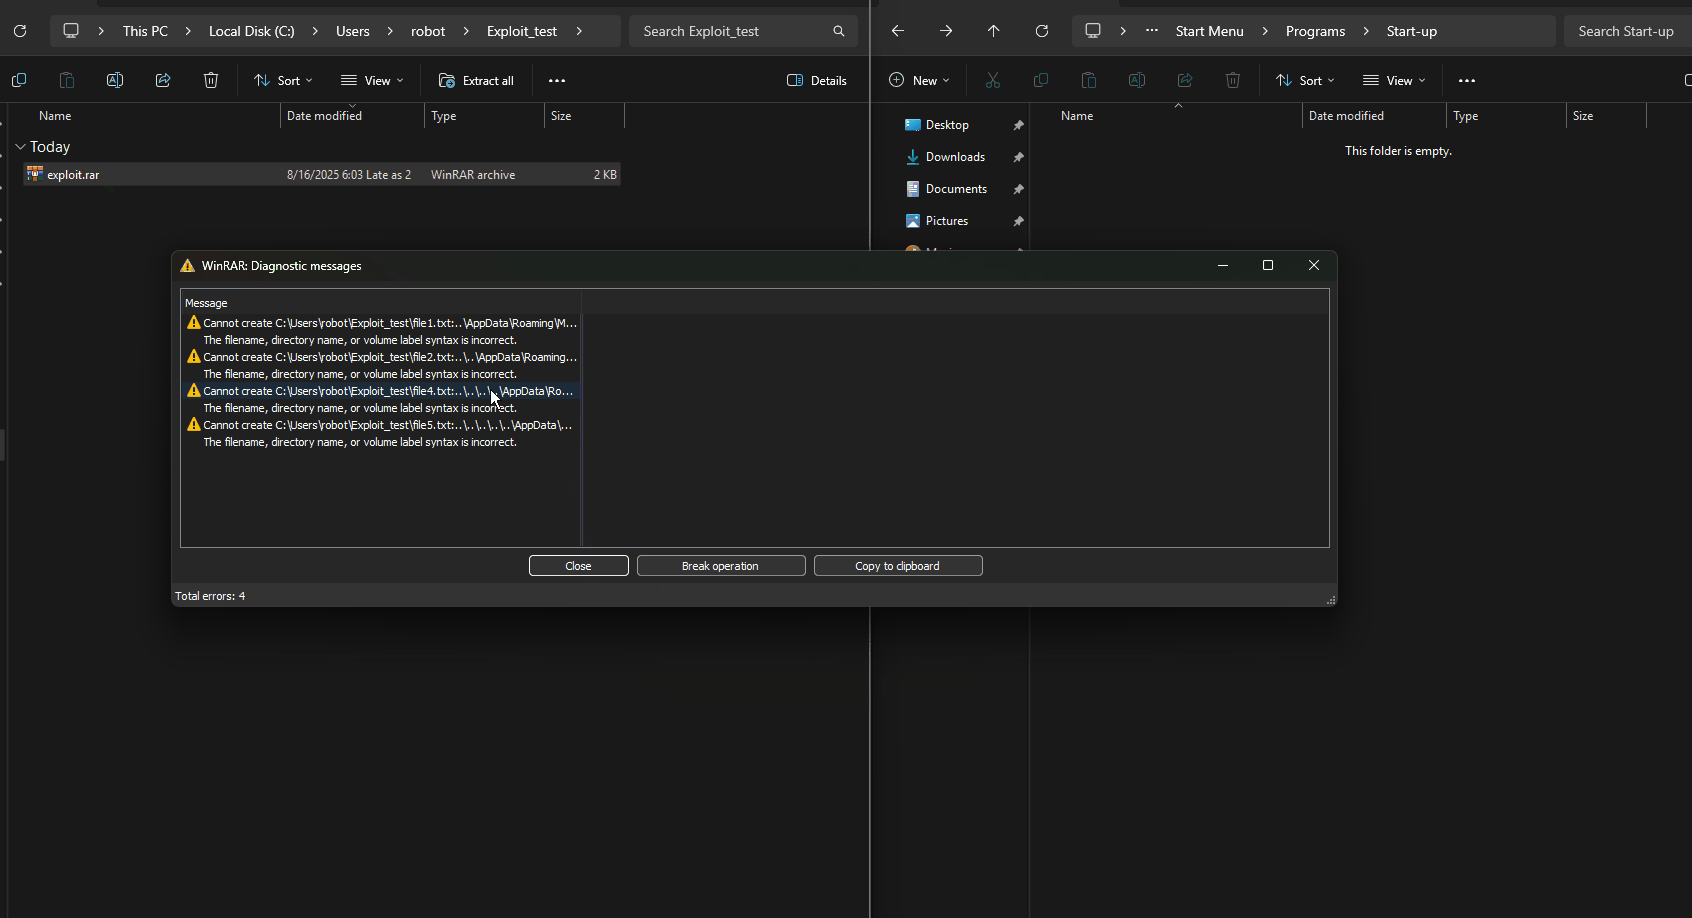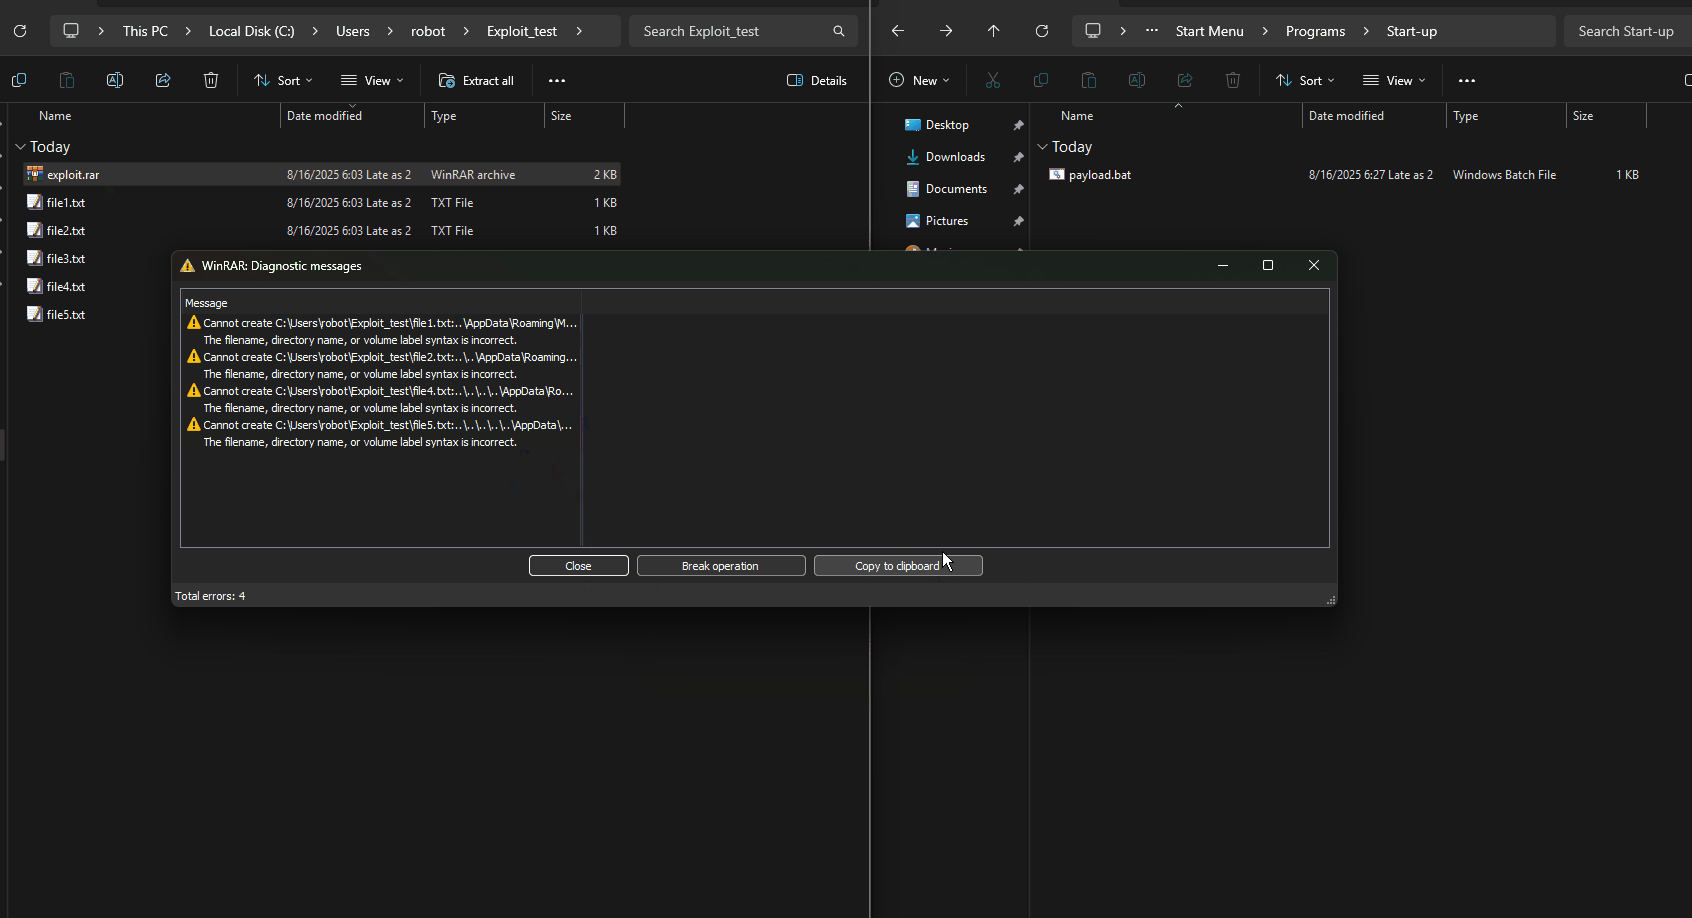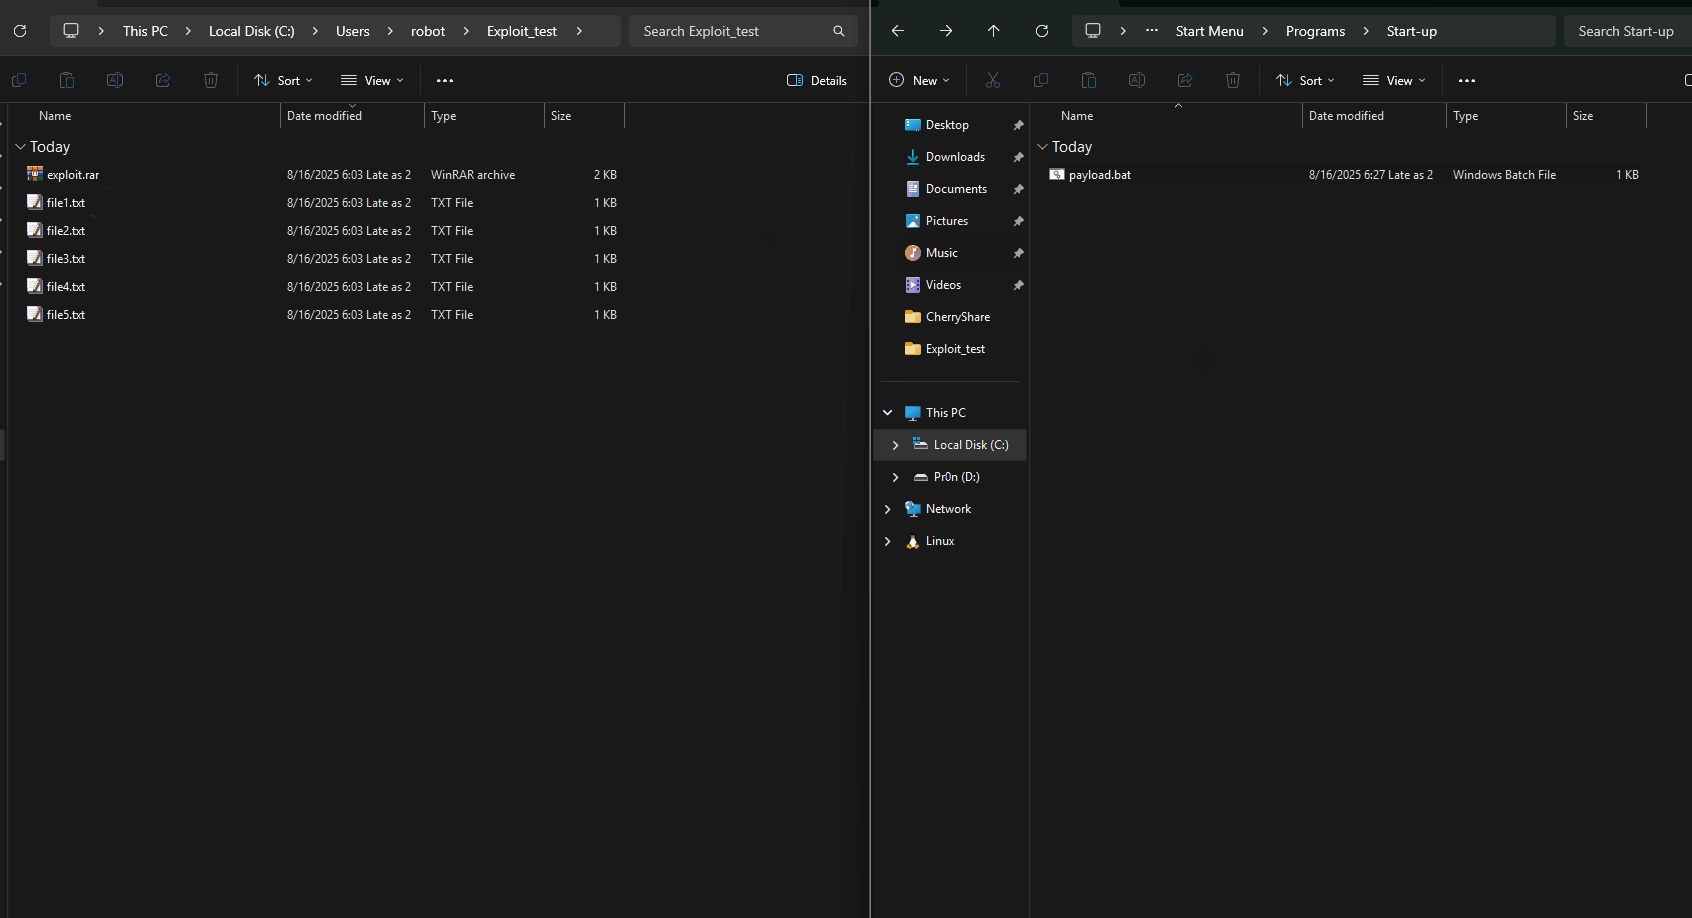 pentestfunctions/cve-2025-8088-multi-document
Exploitez des systèmes utilisant une version plus ancienne de WinRAR sans connaître leur nom d'utilisateur (contrairement à d'autres projets)
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 operatorequals/smbrat
Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC
 nu11secur1ty/iis-backdoor
Backdoor IIS furtif utilisant un filtre ISAPI caché pour un accès distant persistant, l'exfiltration de données et l'injection d'exploits à la volée…
 erarnitox/malvexc2
Un simple C2 Framework écrit en C++ moderne
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
 raj3shp/persisthunt
Script de détection de persistance, de chasse et de collecte d'artefacts Linux
 josephtlucas/vger
Une application CLI interactive pour interagir avec des instances Jupyter authentifiées.
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Analyse de rétro-ingénierie du RAT PureRAT abusant de msbuild.exe, extraction de l'infrastructure C2, des API d'évasion .NET, de la manipulation du…
 gmh5225/dse-patcher
Outil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
 d3adzo/shepard
Outil persistant de téléchargement/téléversement/exécution en cours de développement utilisant Windows BITS.








