#1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit
 gmikisilva/cve-2024-33901-proofofconcept
Programme court qui démontre la vulnérabilité CVE-2024-33901 dans KeePassXC version 2.7.7
 okymi-x/cve-2021-43798
Boîte à outils Python pour les tests autorisés de la traversée de chemin Grafana CVE-2021-43798, avec preuve de concept de lecture de fichier…
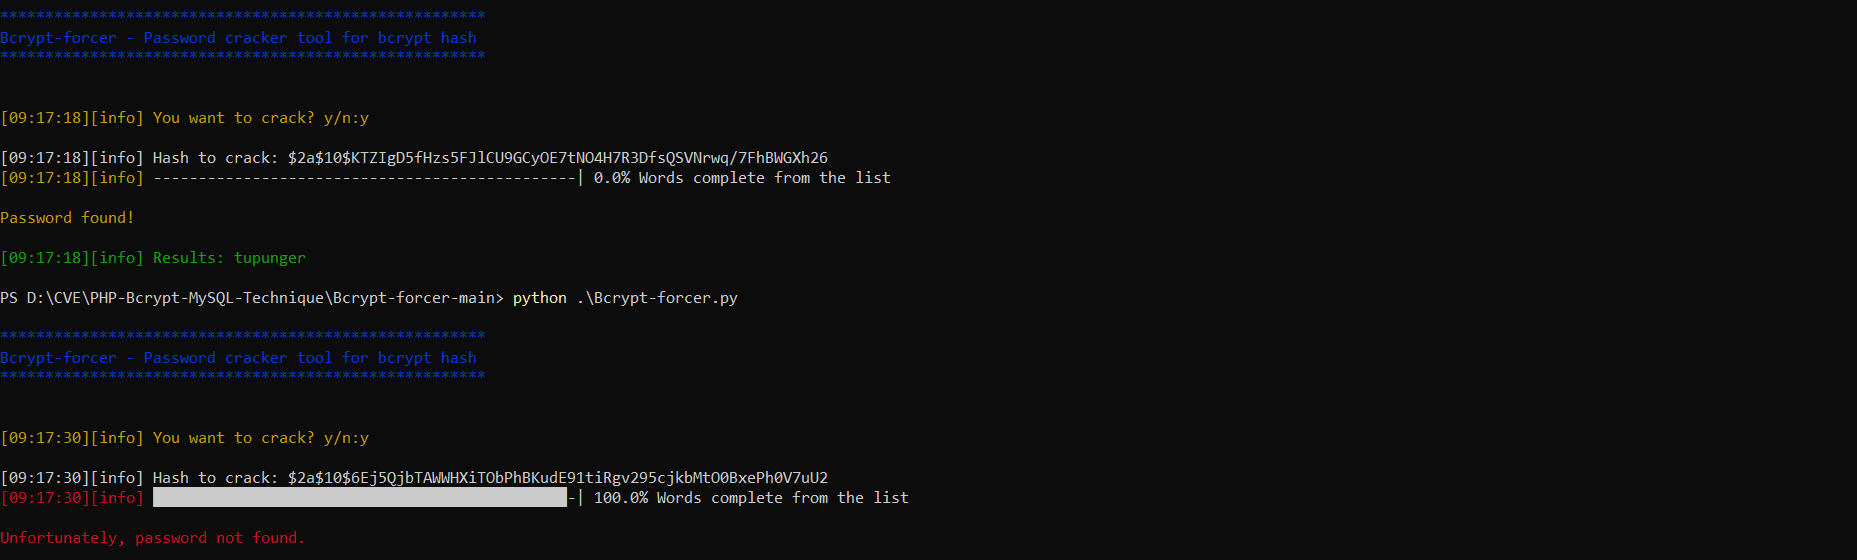 nu11secur1ty/bcrypt-forcer
Craqueur de hachage Bcrypt pour tests de pénétration et récupération de mots de passe. Déchiffre les hachages Bcrypt en utilisant des méthodes de…
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit d'exploitation complet pour CVE-2026-3180 - vulnérabilité d'injection SQL dans WordPress Contest Gallery. Propose l'extraction automatisée des…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Ce dépôt contient des notes de recherche et une preuve de concept (PoC) de haut niveau pour CVE-2024-21413, une vulnérabilité observée dans certains…
 petergabaldon/cve-2024-1346
Faiblesse du mot de passe root de la base de données MySQL dans LaborOfficeFree affectant la version 19.10. Cette vulnérabilité permet à un attaquant…
 jagdeepsinghceh/cms-made-simple-python3
Notes d'exploitation et de recherche converties en Python3 pour CMS Made Simple (CVE-2019-9053) — Vulnérabilité d'injection SQL non authentifiée.…
 xk3nf4/cve-2022-25012
Argus Surveillance DVR v4.0 utilise un chiffrement de mot de passe faible.
 cybersecuritist/cve-2024-21754-forti-rce
Exploit pour CVE-2024-21754 ciblant un hachage de mot de passe insuffisant dans FortiOS et FortiProxy, permettant à des attaquants privilégiés de…
 wrathfuldiety/zerologon
Script zerologon pour exploiter CVE-2020-1472 CVSS 10/10
 vatsal200600/stegolab
Boîte à outils tout-en-un de stéganographie d'images pour CTF et forensique
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 bilalbaraz/passgen
Générer des mots de passe depuis le terminal
 magicbytes/magicarch
MagicArch est un script de post-installation complet construit avec Ansible, conçu pour transformer une installation de base d'Arch Linux en une…
 an00brektn/shirocrack
Craqueur de hachages simple pour les hachages Apache Shiro écrit en Golang. Utile pour exploiter CVE-2024-4956.
 gquere/cve-2018-16987
Divulgation technique de CVE-2018-16987 : stockage en clair des mots de passe de services externes dans le panneau d'administration Squash TM, avec…
 iqbalx7/wp2shell
RCE sans authentification dans le noyau WordPress (CVE-2026-63030 + CVE-2026-60137)
 jeanback1/cve-2019-9053-exploit
Exploit automatisé pour CVE-2019-9053, une injection SQL aveugle basée sur le temps dans CMS Made Simple ≤2.2.9. Extrait les identifiants…