
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit
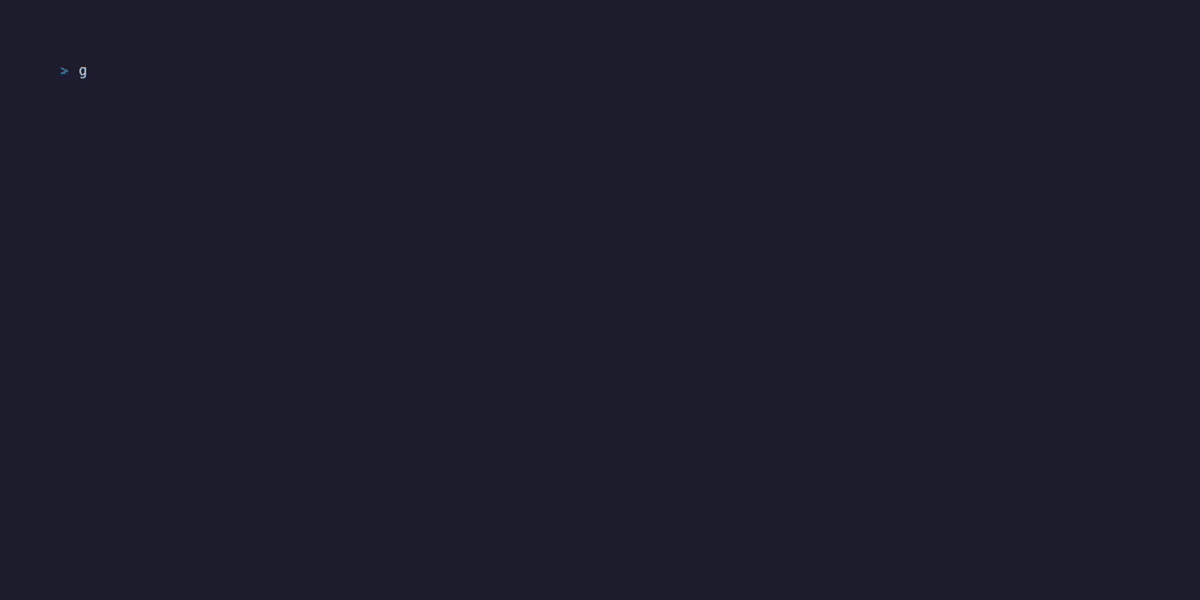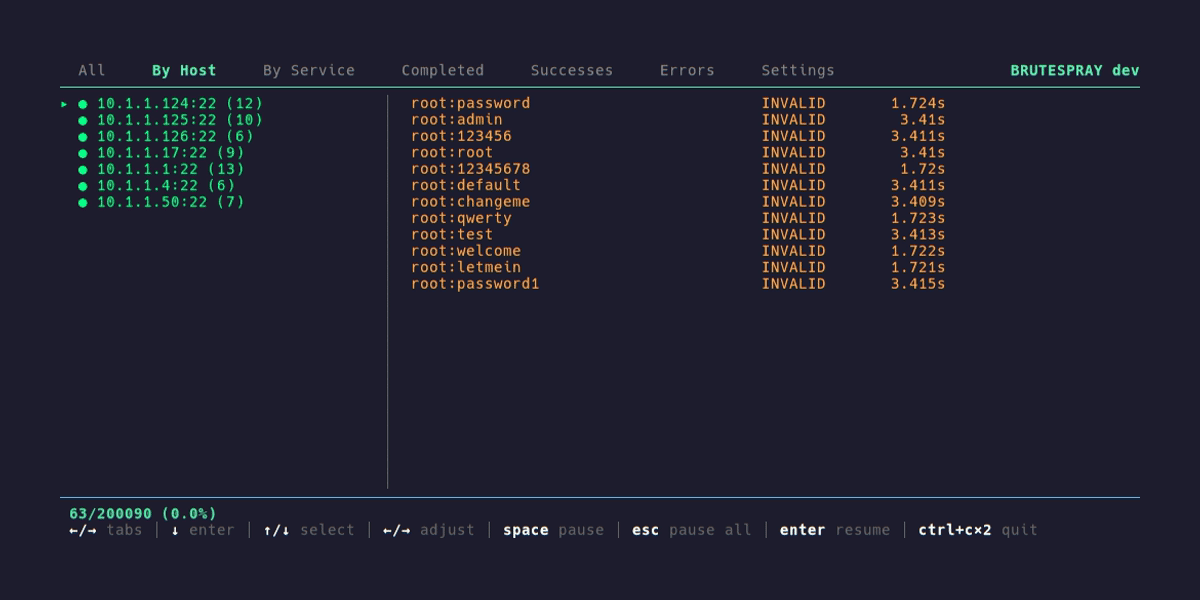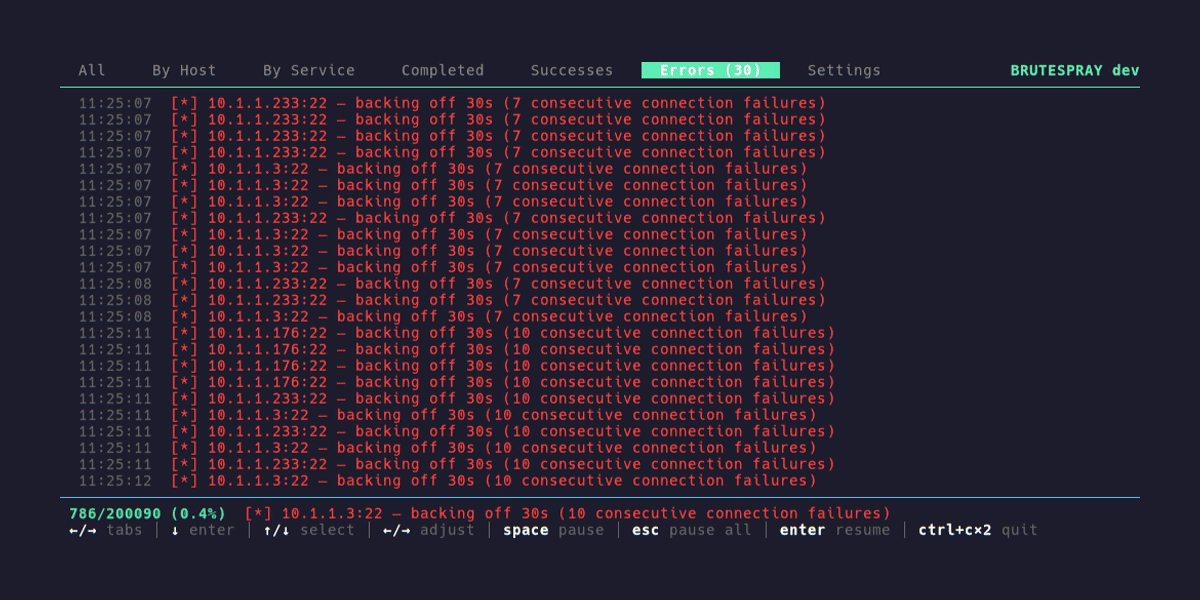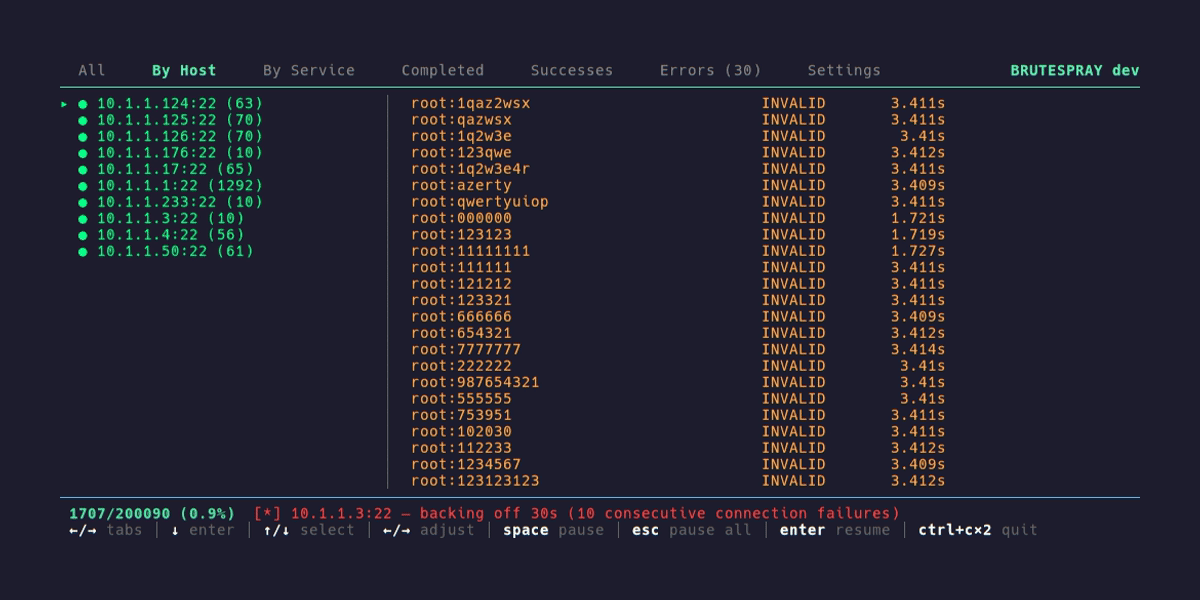
 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…
 zerkereod/krakenhashes
Plateforme distribuée de cassage de mots de passe coordonnant des agents GPU/CPU via Hashcat pour une récupération de hash à haute vitesse, avec…

 pluja/awesome-privacy
Awesome Privacy - Une liste organisée de services et d'alternatives qui respectent votre vie privée car LA VIE PRIVÉE COMPTE.
 lissy93/awesome-privacy
🦄 A curated list of privacy & security-focused software and services

 cyberdev-tools/nsec3-x
Le successeur moderne et ultra-rapide de nsec3walker. Un moteur de forensique NSEC3 spécialisé, développé en Go pour la collecte rapide de zones et…
 edoardottt/longtongue
Générer une wordlist personnalisée de mots de passe/passphrases basée sur les informations de la cible
 nilsteampassnet/teampass
Gestionnaire de mots de passe collaboratif
 trustedsec/hate_crack
Un outil pour automatiser les méthodologies de craquage via Hashcat, développé par l'équipe TrustedSec.
 0ldev/politician
Bibliothèque moderne d'audit WiFi pour ESP32 utilisant des techniques 802.11 avancées. Capture les handshakes WPA/WPA2/WPA3 via l'extraction PMKID…
 synacktiv/sharker
Un analyseur de capture réseau simple, fiable et raisonnablement rapide.
 n0kovo/awesome-password-cracking
Une liste organisée d'outils impressionnants, de recherches, d'articles et d'autres projets liés au craquage de mots de passe et à la sécurité des…
 darkrx1/rx-100
100 projets de cybersécurité — un build à la fois. Actuellement 10/100.
 openwall/john
John the Ripper jumbo - craqueur de mots de passe hors ligne avancé, qui prend en charge des centaines de types de hachage et de chiffrement, et…
 pepelux/sippts
Ensemble d'outils pour auditer les systèmes VoIP basés sur SIP.
 0rcruxe/pass-ta-key
PoC that extracts the Google Password Manager Security Domain Secret from Chrome process memory and decrypts synced GPM passkey ECDSA P-256 private…
 synacktiv/cerber4rc
Un outil pour récolter des hachages RC4 via ASREQroasting de manière furtive
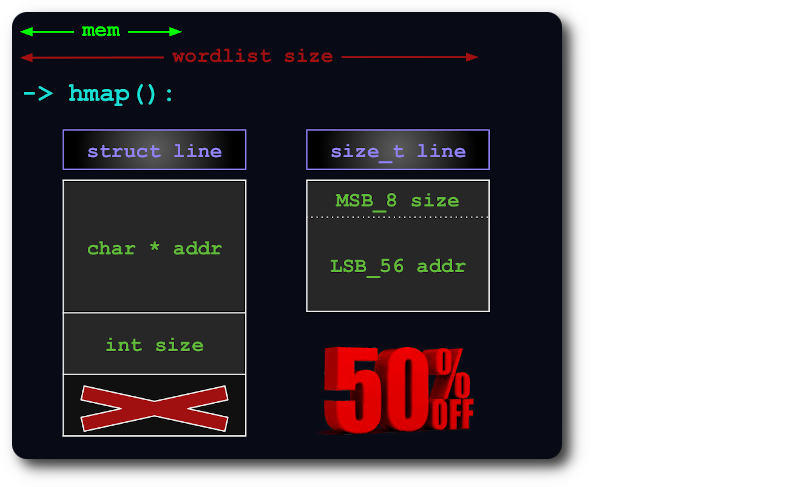 nil0x42/duplicut
Remove duplicates from MASSIVE wordlist, without sorting it (for dictionary-based password cracking)






