
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 dev0558/cve-2023-32784-exploit-report
Démonstration éducative de la récupération du mot de passe maître de KeePass pour CVE-2023-32784 via l'analyse de dump mémoire, avec configuration…
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Traversée de chemin non authentifiée dans Nexus Repository Manager 3
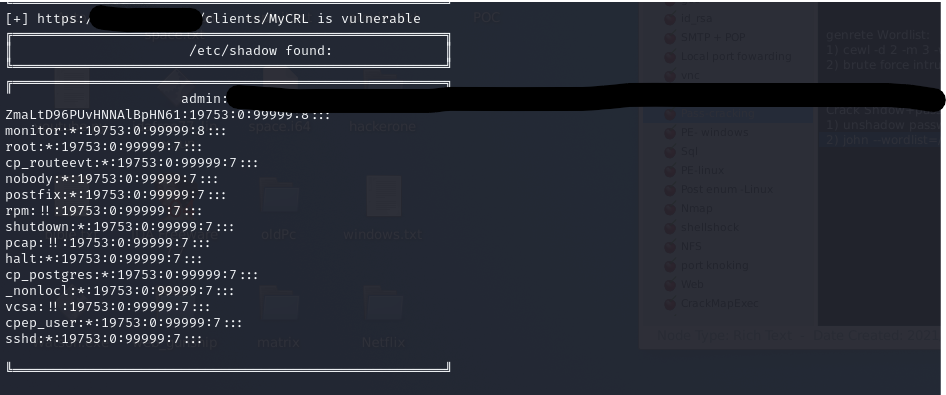 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 gmikisilva/cve-2024-33901-proofofconcept
Programme court qui démontre la vulnérabilité CVE-2024-33901 dans KeePassXC version 2.7.7
 lukejenkins/cve-2022-24693
Documentation et étapes de reproduction pour CVE-2022-24693 : identifiants codés en dur dans les firmware Baicells Nova436Q et Neutrino 430,…
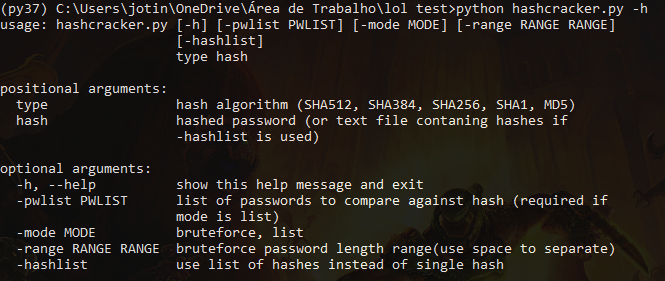 joaovdonaton/hashcracker
Craqueur de hash basé sur Python supportant SHA512, SHA256, SHA1, MD5, et plus. Dispose de la détection automatique du type de hash, des modes…
 mbadanoiu/artemis2hashcat
Implémentation Python3 pour la conversion de hachages Artemis PBKDF2WithHmacSHA1 au format hashcat
 fin3ss3g0d/cve-2024-4956
Utilitaire Python pour automatiser l'exploitation de traversée de chemin CVE-2024-4956 avec extraction massive de fichiers, plus un module Hashcat…
 yanncam/shucknt
ShuckNT est le script du service en ligne Shuck.sh pour une utilisation sur site. Il est conçu pour rétrograder, convertir, disséquer et décortiquer…
 stealthsploit/oneruletorulethemstill
Une version remaniée et mise à jour de ma règle originale OneRuleToRuleThemAll pour hashcat
 d4vinci/elpscrk
Un générateur intelligent de listes de mots basé sur le profilage utilisateur, les permutations et les statistiques. (Nommé d'après le même outil…
 jeanpeyremesmots/osx-password-dumper
Un outil pour extraire les fichiers .plist des utilisateurs sur un système Mac OS et les convertir en un hash craquable
 0xsazzad/grafana-cve-2021-43798
Implémentation Python d'un outil de déchiffrement et de chiffrement des données sensibles de Grafana, ciblant spécifiquement les vulnérabilités…
 an00brektn/shirocrack
Craqueur de hachages simple pour les hachages Apache Shiro écrit en Golang. Utile pour exploiter CVE-2024-4956.
 r00ts3c/ddos-rootsec
Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…
 joelgmsec/leaksearch
Recherche et analyse les mots de passe en texte clair à partir de bases de données de violations publiques (ProxyNova COMB) par mot-clé…
 pushpenderindia/sinister
Sinister est un générateur de keyloggers pour Windows/Linux qui envoie les frappes clavier par e-mail avec d'autres informations juteuses sur la…
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Exploit pour CVE-2019-9053, une injection SQL non authentifiée dans CMS Made Simple 2.2.9, qui extrait les identifiants administrateur et casse…








