
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 bilalbaraz/passgen
Générer des mots de passe depuis le terminal
 ishaklaz/hash-eye
**HashEye** est un puissant outil CLI Python pour détecter et analyser instantanément les types de hachage. Il fournit des informations détaillées…
 creusvictor/keepassxc-fzf
Un outil CLI léger pour rechercher et accéder de manière interactive aux entrées de votre base de données KeePassXC à l'aide de fzf. Rapide, sécurisé…
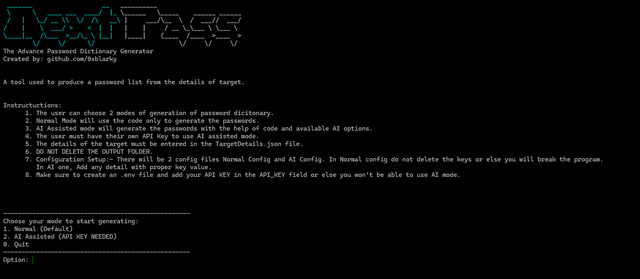 0xblarky/nextpass
Un outil qui peut être utilisé pour générer une liste de mots de passe ou un dictionnaire à partir des détails de la cible.
 aaravmaloo/apm
Un gestionnaire de mots de passe local pour tout le monde
 ottoyrocky/phantom-brain
Réseau portable de reconnaissance intelligente avec IA hors ligne
 s1lkys/cve-2023-30367-mremoteng-password-dumper
PoC original pour CVE-2023-30367
 rinaliyeva/metasploitable2-vsftpd-exploitation
Projet : exploitation de la porte dérobée de vsFTPd 2.3.4 (CVE-2011-2523) sur Metasploitable 2
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit d'exploitation complet pour CVE-2026-3180 - vulnérabilité d'injection SQL dans WordPress Contest Gallery. Propose l'extraction automatisée des…
 bytehackr/keepass_poc
PoC pour KeePass [CVE-2022-0725]
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3 exploit pour CVE-2019-9053, une injection SQL non authentifiée dans CMS Made Simple 2.2.9, qui extrait les identifiants administrateur et…
 0ldev/politician
Bibliothèque moderne d'audit WiFi pour ESP32 utilisant des techniques 802.11 avancées. Capture les handshakes WPA/WPA2/WPA3 via l'extraction PMKID…
 ash1996x/cve-2025-50154-aggressor-script
# Script Aggressor Cobalt Strike qui arme des fichiers LNK et Library-MS pour déclencher la divulgation de hachages SMB NTLMv2, incluant le…
 an00brektn/shirocrack
Craqueur de hachages simple pour les hachages Apache Shiro écrit en Golang. Utile pour exploiter CVE-2024-4956.
 abdelrahman0sayed/cve-2025-24071
Ceci est un script PoC en python pour CVE-2025-24071 qui est une vulnérabilité dans l'Explorateur de fichiers Windows permettant un accès non…
 ac8999/cve-2025-24071
Script Python pour exécuter CVE-2025-24071
 4d000/tenda-f3-v4
Script Python pour exploiter CVE-2020-35391 sur les routeurs Tenda F3 V3/V4, permettant le téléchargement non autorisé des fichiers de configuration,…
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Collection d'outils








