
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 lukejenkins/cve-2022-24693
Documentation et étapes de reproduction pour CVE-2022-24693 : identifiants codés en dur dans les firmware Baicells Nova436Q et Neutrino 430,…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Ce dépôt contient des notes de recherche et une preuve de concept (PoC) de haut niveau pour CVE-2024-21413, une vulnérabilité observée dans certains…
 jeevananand1202/penetration-test
Rapport complet de test d'intrusion contre `IP` (VM Ubuntu). Chaîne d'attaque : énumération de répertoires → découverte de fichier de sauvegarde →…
 tim-karov/cmsms-sqli
Exploit Python3 pour CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Aucune dépendance, SQLi aveugle temporelle → extraction des identifiants admin.…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - Injection SQL aveugle basée sur le temps dans WordPress Relevanssi
 kayes817/cve-2022-1257
Preuve de concept d'exploitation pour CVE-2022-1257 qui extrait et déchiffre les identifiants stockés dans la base de données de l'agent McAfee…
 ac8999/cve-2025-24071
Script Python pour exécuter CVE-2025-24071
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guide d'audit de sécurité Wi-Fi et de test de mots de passe WPA2 2026 : maîtriser le mode moniteur
 vah13/extracttvpasswords
outil pour extraire les mots de passe de la mémoire de TeamViewer à l'aide de Frida
 k4m4/dymerge
🔓 Un fusionneur de dictionnaires dynamique pour des attaques par dictionnaire réussies.
 dariusztytko/token-reverser
Générateur de listes de mots pour casser des jetons de sécurité
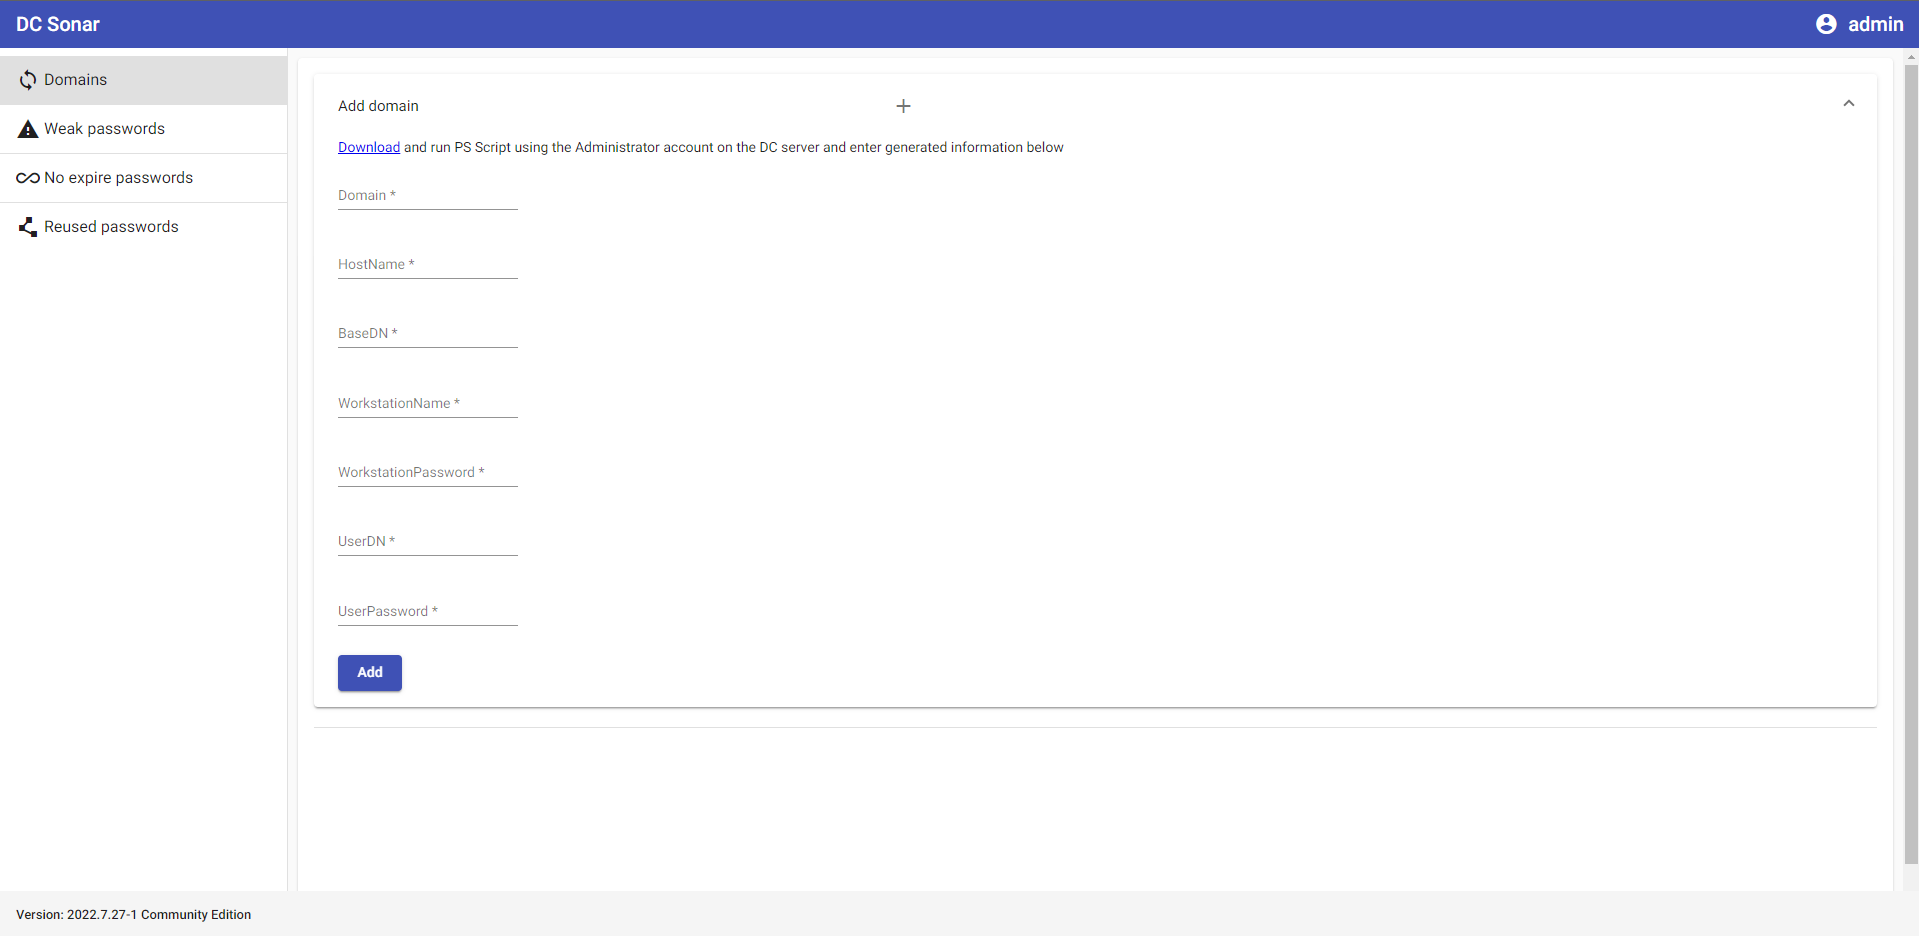 st1lly/dc-sonar
Analyse des domaines AD pour les risques de sécurité liés aux comptes utilisateurs
 axcheron/crestron_getsudopwd
Outil pour exploiter CVE-2018-13341 et récupérer le mot de passe de compte caché sur les appareils Crestron
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Exploit Python pour l'injection SQL CVE-2019-9053 dans CMS Made Simple 2.2.10 avec cracking de hash de mot de passe et capacités d'énumération…
 0xblackash/cve-2026-47729
CVE-2026-47729
 synacktiv/lehack-2026-challenge
Sources du challenge de Synacktiv pour leHack 2026
 wrathfuldiety/zerologon
Script zerologon pour exploiter CVE-2020-1472 CVSS 10/10
 paulameg/simplectf-thm-walkthrough
Premier CTF terminé avec succès ! Ce référentiel documente ma procédure pas à pas du Simple CTF de TryHackMe. Il couvre la reconnaissance réseau…








