
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit

 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 nccgroup/winauthlib
Une bibliothèque d'authentification de domaine Windows pour tester des identifiants
 s0ld13rr/pentestcode
Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…
 qyvora/qyvora-toha3ee
Framework d’exploitation réseau et MITM basé sur Go pour les tests d’intrusion autorisés, la reconnaissance réseau, l’interception de trafic, les…

 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 wattocyber/oscp-notes-2026
Coffre de notes OSCP + tableau de bord de cockpit d'examen : notes de techniques fusionnées, jeux de commandes préremplies avec variables, machines,…
 wattocyber/offensive-one-liners
110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.
 nel-droid/cve-2026-71205-poc
PoC : force brute de connexion illimitée sur changedetection.io, sans limitation de débit (CVE-2026-71205, Medium 6.5)
 h4zaz/cve-2026-8793
Responsables divulgations de vulnérabilités pour CVE-2026-8793 - PaperCut NG 25.0.11
 oxstussz-eng/kerberos-cve-2026-27912
PoC pour CVE-2026-27912 - Élévation de privilèges Windows Kerberos (ResetNightmare). Réinitialisation non autorisée du mot de passe via une faille…
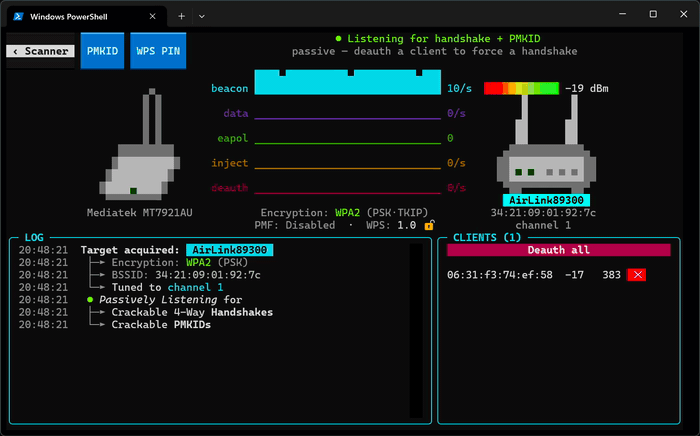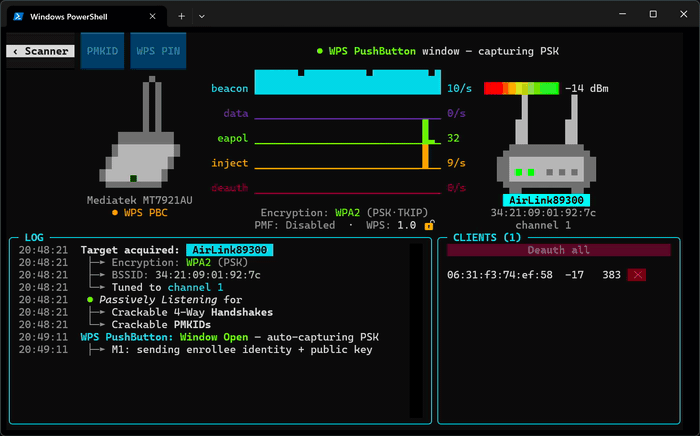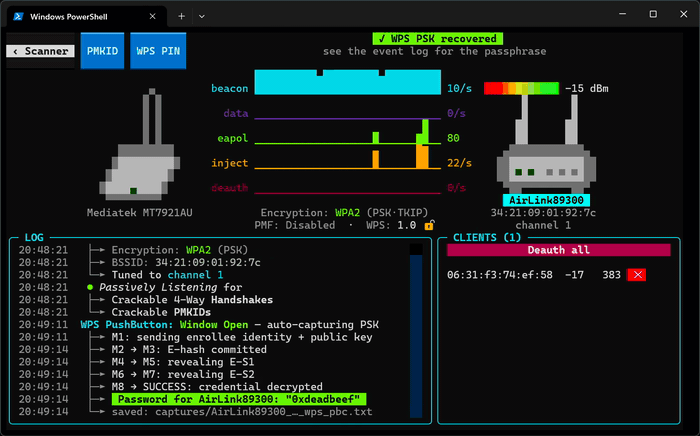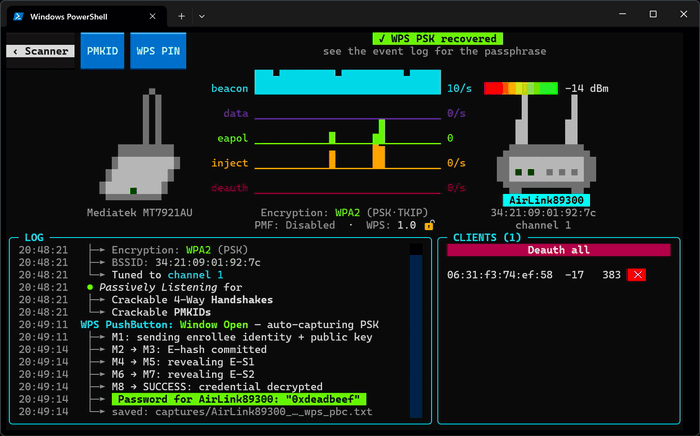 derv82/wifit3
Wifite but USB-only & cross-platform.
 ghostpack/deeppass
Chasser les mots de passe avec l'apprentissage profond
 adepts-of-0xcc/vba-macro-experiments
Collection de macros VBA publiées sur notre twitter / blog
 assurancemaladiesec/ad-description-password-finder
Récupérer la description des comptes AD et y rechercher un mot de passe.
 olivierlaflamme/cheatsheet-god
Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire
 0xsyr0/vx-underground-wordlist
Liste de mots pour craquer le mot de passe de fichiers .zip
 jbaines-r7/cisco_asa_research
Cisco ASA Software et recherche en sécurité ASDM
 dozernz/bugstropics
Matériel d'accompagnement pour la conférence « Hunting Bugs In The Tropics » du DEFCON 30








