
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit

 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 pr0x13/idict
Outil d'attaque par dictionnaire contre l'Apple ID iCloud basé sur PHP qui contourne le verrouillage du compte et l'authentification secondaire pour…
 wayang1337/cve-2026-80099
Plugins Newfold (wp-module-data <= 2.9.7) non authentifié
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analyse en rétro-ingénierie de DarkTortilla RAT, un malware sophistiqué qui vole les données de cartes bancaires, déchiffre les mots de passe des…
 gmh5225/csrfbrute
Outil de brute-force de connexion CSRF conçu spécifiquement pour les opérations de red team, doté d'un rafraîchissement dynamique des jetons CSRF,…
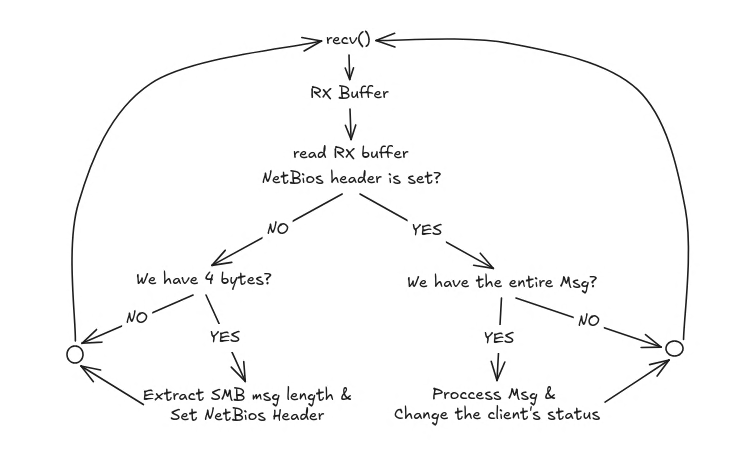 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
 hackerest/pwneye
Votre compagnon pour caméras ONVIF et RTSP, conçu pour découvrir et hacker des caméras de sécurité réelles 🎥
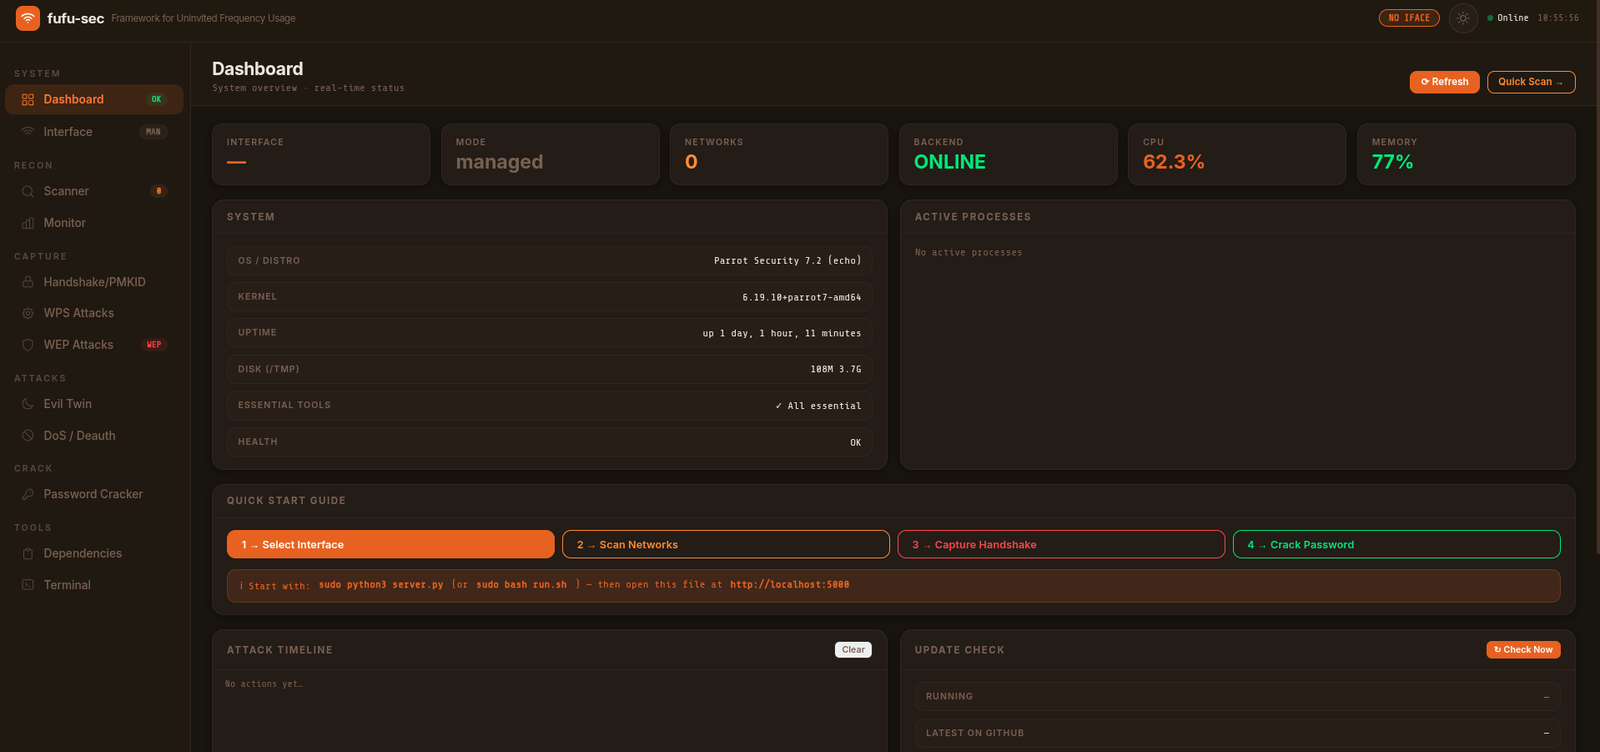 kyllr-qwen/fufu-sec
Framework pour l'utilisation non sollicitée des fréquences
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 amperclock/cve-2023-32784-kdbxpassdmp
Récupère le mot de passe principal à partir d'un dump mémoire de Keepass, en utilisant une approche de force brute.
 0xvedette/cve-2020-12712
Déchiffre les mots de passe stockés dans les profils (S)FTP de SOS JobScheduler en exploitant l'utilisation du nom de profil comme clé de chiffrement…
 martinfrancois/cve-2021-36460
Avis détaillant une vulnérabilité pass-the-hash dans l’application VeryFitPro (<=3.3.7) où les hachages SHA-1 des mots de passe sont utilisés pour…
 boreas37/cve-2026-43914-poc
PoC pour CVE-2026-43914: Vaultwarden <1.35.4 — oracle de mot de passe permettant de contourner l'email-2FA par force brute. Python utilisant…
 shawnng078-ops/cve-2024-28000-exploit-lab
Reproduction pratique de CVE-2024-28000 dans LiteSpeed Cache à l'aide d'un laboratoire WordPress isolé. Comprend la reconnaissance, la récupération…
 brannondorsey/naive-hashcat
Wrapper hashcat prêt à l'emploi qui casse les empreintes de mots de passe à l'aide d'attaques préconfigurées par dictionnaire, par règles, par…
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…
 ragnt/angryoxide
Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et…








