
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 nightfullstar/openclaw-defender
Cadre de sécurité multicouche pour les écosystèmes d'agents IA. Fournit un audit des compétences avant installation, une surveillance de l'intégrité…
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
J'ai soumis un rapport sur la vulnérabilité des autocollants Telegram, RAPPORT D'ANALYSE DE VULNÉRABILITÉ DE SÉCURITÉ Vulnérabilité RCE 0-Click de…
 sushant-me/agentic-workflow-injection
Fixtures GitHub Actions reproductibles, vulnérables et corrigées, pour l'injection de workflows agentiques (CVE-2026-44246), avec couverture de…
 demining/scalar-venom-attack
Dépôt d'exploitation et de recherche analysant CVE-2025-60013, une vulnérabilité critique d'initialisation HSM permettant la récupération de clés…
 djzzlim/cve-2026-94036
Dépôt dédié à CVE-2026-94036, contenant probablement une analyse de vulnérabilité, une preuve de concept ou du code d'exploitation pour ce problème…
 avergnaud/flight-sql-jdbc-driver-cve-2026-54512
Dépôt référençant CVE-2026-54512 dans le pilote JDBC Flight SQL, contenant probablement des détails sur la vulnérabilité ou du matériel de preuve de…
 theethat-thamwasin/cve-2025-56399
Une vulnérabilité authentifiée d'exécution de code à distance (RCE) dans laravel-file-manager v3.3.1 et versions antérieures permet à des attaquants…
 windecks/cve-2023-46404
PoC et Writeup pour CVE-2023-46404.
 cau-iss-lab/backdoor-attack-defense-llms
Code de recherche implémentant des méthodes d'attaque et de défense par porte dérobée pour les LLM, y compris les algorithmes IBSD, SLIP, BeDKD et…
 bobikl/cve-2026-43499-t807d
Package de recherche sur l'exploitation du noyau Android pour CVE-2026-43499, contenant le code source de l'exploit popsicle, une charge utile su…
 afine-com/cve-2024-24816
CKEditor 4 < 4.24.0-lts - vulnérabilité XSS dans les échantillons qui utilisent la fonctionnalité "preview".
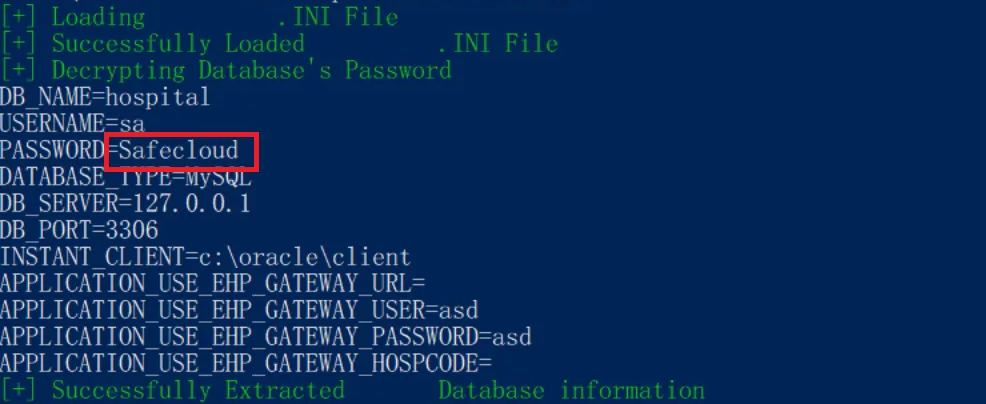 safecloudth/cve-2024-53522
Preuve de concept pour CVE-2024-53522, démontrant le déchiffrement des identifiants de base de données HOSxP XE à l'aide d'une clé privée-IV statique…
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
Analyse technique approfondie de la CVE-2026-31431 (Copy Fail) du noyau Linux, une élévation de privilèges locale via le bug de scatterlist en place…
 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analyse de rétro-ingénierie d’une variante sans fichier du Remcos RAT qui s’injecte dans svchost.exe via des appels d’API native. Couvre l’extraction…
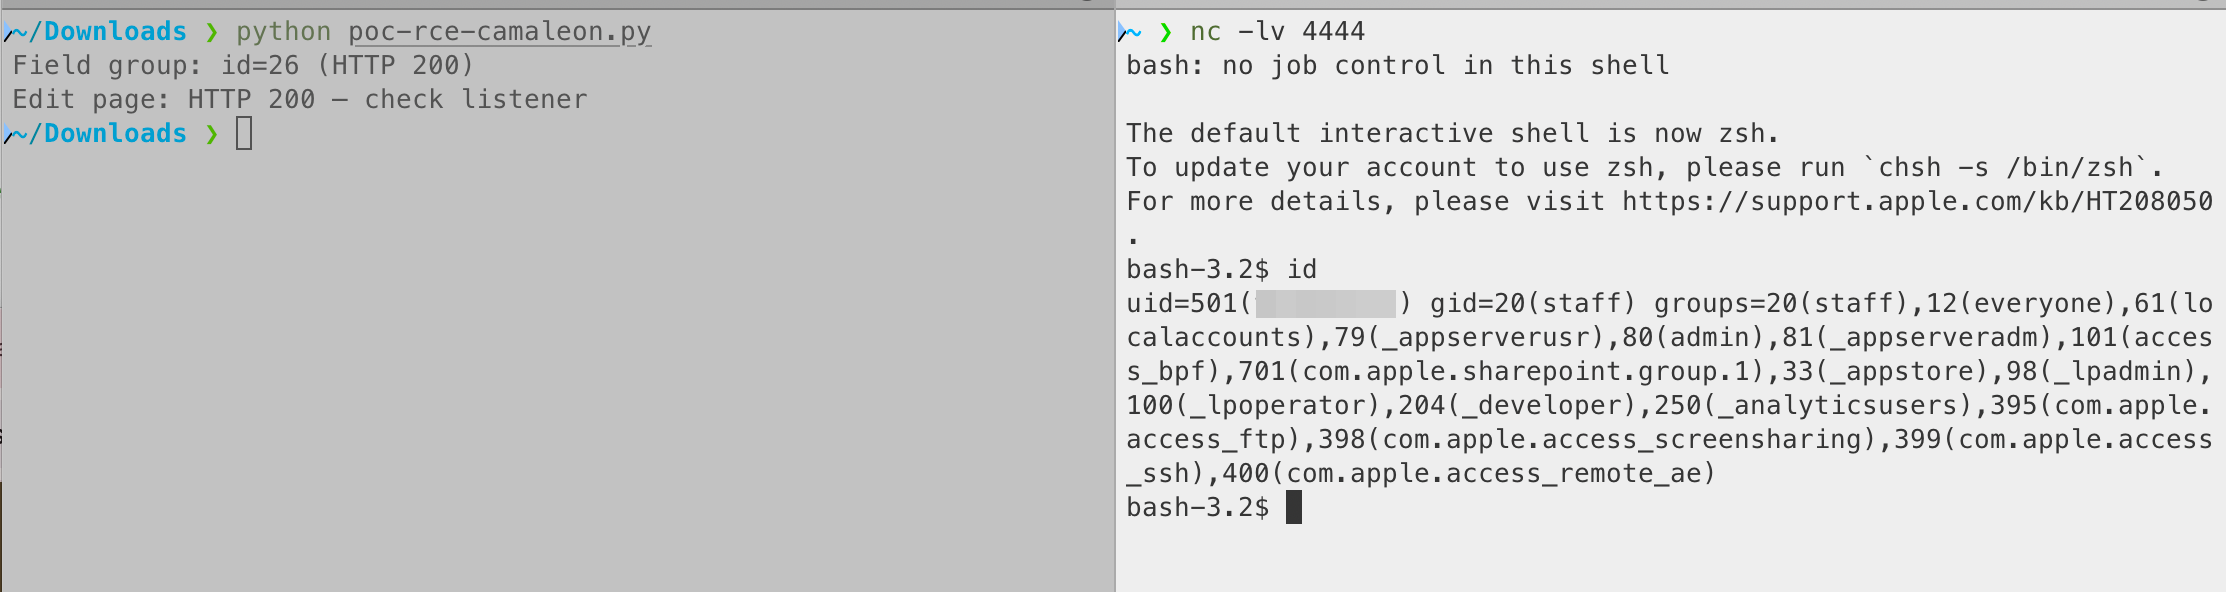 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Avis de sécurité : Camaleon CMS - RCE authentifié via le champ personnalisé `select_eval`
 artur9010/amazon-mustang-hack
Recherche d'exploit noyau permettant d'obtenir un root temporaire sur Amazon Fire 7 (Fire OS 7.3.3.1) via la faille use-after-free du JIT Mali kbase…
 themalwareguardian/cve-2026-31431
Une explication structurée de la CVE-2026-31431 (Copy Fail), reliant les trois modifications du noyau qui ont introduit la vulnérabilité et permis…
 devianntsec/cve-2025-55182
Recherche de thèse de master sur CVE-2025-55182 (React2Shell). Framework d'exploitation modulaire avec 6 scénarios d'attaque (RCE, exfiltration,…








