
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
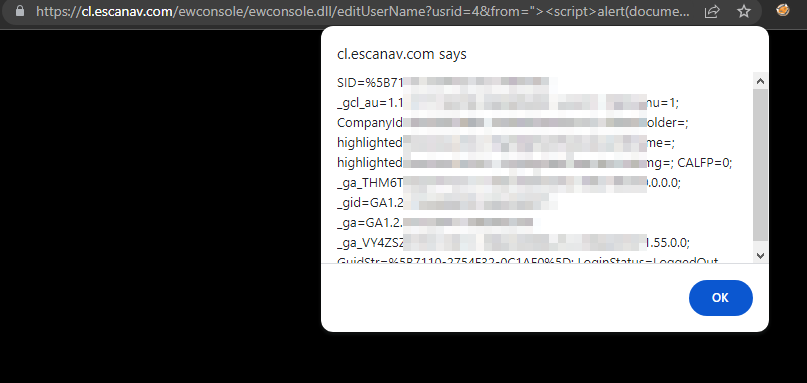
 sahiloj/cve-2023-31703
Une vulnérabilité de type Cross-Site Scripting (XSS) réfléchi existe dans la fonctionnalité Edit User de la console de gestion eScan de Microworld…
 misterdengi/cve-2026-1801c
Analyse statique de rétro-ingénierie des heuristiques d'entrée de mouvement dans le moteur Source 2, identifiant les cas limites structurels dans…
 hahaleyile/my-cve-2021-1675
Analyse détaillée et implémentation d'exploit pour Windows PrintNightmare (CVE-2021-1675/34527) avec élévation de privilèges basée sur RPC et…
 benschlueter/cve-2021-29155
Preuve de concept CVE-2021-29155
 seeyn/anti-tamper-perturbation
[ICCV 2025] Protection anti-altération pour la génération non autorisée d'images individuelles
 j4ck3lsyn-gen2/reports
Collection organisée de rapports de recherche en cybersécurité couvrant l'analyse des CVE, la recherche d'exploits, le renseignement sur les menaces…
 woshigenm/cve-2026-89633
PoC et chaîne d'exploitation pour CVE-2026-89633, une écriture hors limites dans le tas dans le chemin de coalescence SMB1 TRANS2 de cifs.ko sous…
 kiwids0220/cve-2024-26230
Exploit proof-of-concept basé en C pour CVE-2024-26230, démontrant une technique d'élévation de privilèges du noyau. Destiné à la recherche éducative…
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Analyse de recherche en sécurité sur l'exploitation de CVE-2026-43499 sur l'Amazon Fire TV Stick 3rd Gen (sheldonp), du root temporaire au…
 lukr54/edk2-security
Constats de sécurité d'EDK2 BrotliCustomDecompressLib — divulgation coordonnée
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage est une chaîne RCE zero-click basée sur des PNG dans iOS 18.2.1, exploitant WebKit (CVE-2025-24201) et Core Media (CVE-2025-24085) pour…
 noambouillet/cve-2026-3888
Linux LPE via snap-confine + systemd-tmpfiles, expliqué en profondeur
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 Exploit PoC - Élévation de privilèges locale dans openSUSE/SUSE Linux Enterprise 15 - Contournement de PAM + condition de…
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Devoir de cybersécurité sur CVE-2026-97859, analyse de gravité, correctifs et la Cyber Kill Chain.
 lytnc/cve-2025-59284-poc
Preuve de concept pour l'exploit libarchive CVE-2025-59284
 capivara-research/cve-2026-90932
Analyse bilingue et PoC de laboratoire sécurisé pour CVE-2026-90932, une traversée de chemin dans la gestion des sauvegardes de LaraDashboard…
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
poc pour CVE-2020-13519 (encore en construction). nécessite un affinage, des tests, un réglage...
 apiratchai/cve-2026-84411-reproduction
Notes sur la cause racine de CVE-2026-84411 et sonde non destructive (RouterOS antérieur à 7.24)








