#1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 egorrsp/cve-2020-15368-asrdrv103-research
Recherche en rétro-ingénierie du pilote ASRock AsrDrv103.sys (CVE-2020-15368), couvrant son interface de pilote, son protocole de requête chiffré et…
 secprbench/secprbench
Benchmark de 265 modifications de code réelles introduisant des vulnérabilités sur neuf projets C, C++ et Rust, avec des tâches de revue appariées,…
 4rdr/proofs
Collection de résultats CVE, de références de preuves de concept et de notes de recherche sur les vulnérabilités, incluant les entrées ExploitDB et…
 n0n4m3x41/cve-2026-22738-poc
Preuve de concept d'exploitation pour CVE-2026-22738, une injection SpEL critique permettant l'exécution de code à distance (RCE) dans Spring AI…
 patois/winmagic_sd
Analyse technique et exploit PoC pour CVE-2020-11519 et CVE-2020-11520
 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
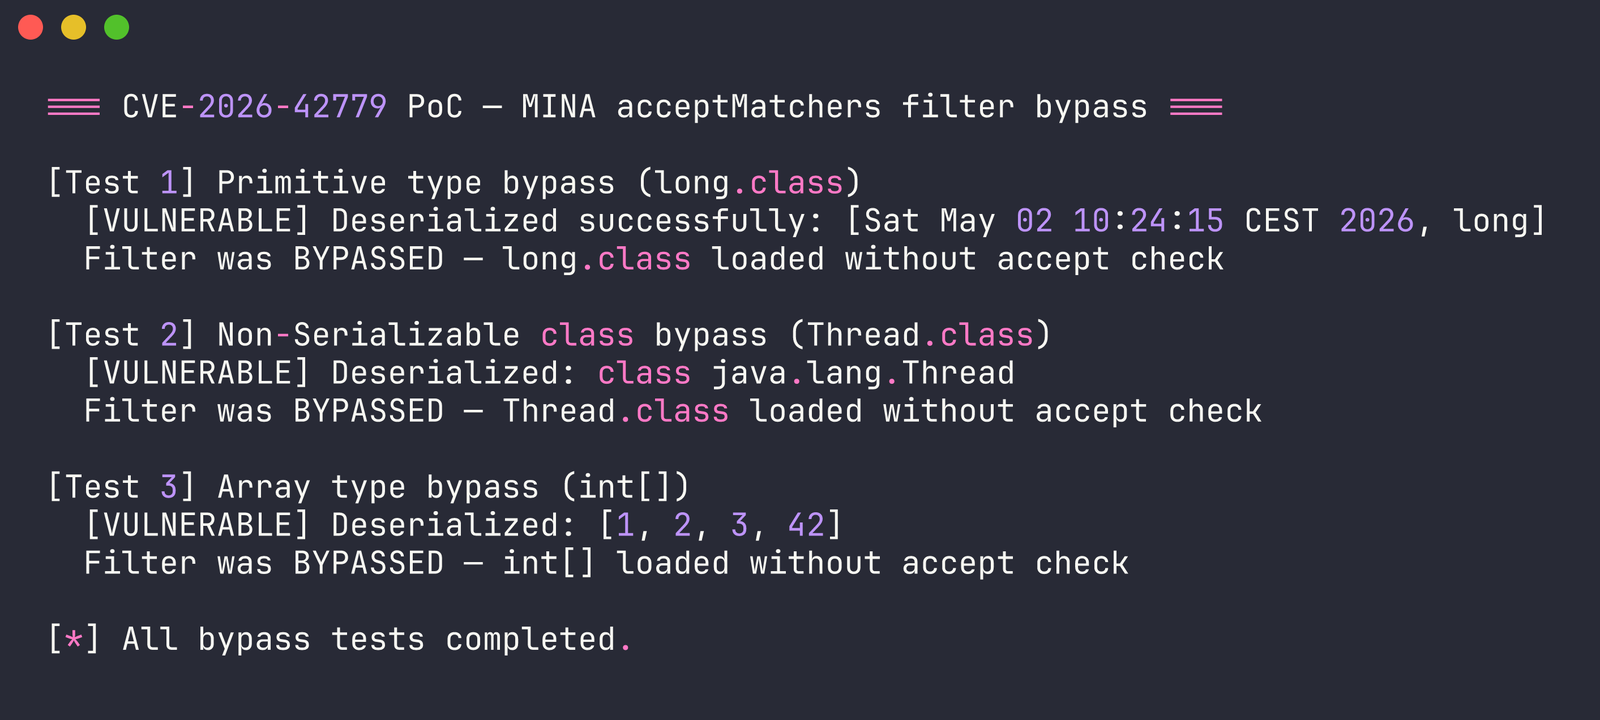 dinosn/cve-2026-42779
Preuve de concept démontrant un contournement du filtre de désérialisation dans Apache MINA menant à une exécution de code à distance, avec une…
 stair-lab/certified-unlearning-neural-networks-icml-2025
Code pour l'article Certified Unlearning for Neural Networks, ICML 2025
 lzty/cve-2026-94129
Implémentation de preuve de concept pour CVE-2026-94129, fournie à des fins d'étude et de recherche.
 badkeys/debianopenssl
Clés privées vulnérables au bogue OpenSSL de Debian (CVE-2008-0166)
 webraybtl/cve-2023-27363
Analyse et reproduction de la vulnérabilité d'exécution de code à distance CVE-2023-27363 de Foxit PDF
 wangs-official/opace6-cve-2026-64560
Outil root temporaire pour OnePlus Ace 6 qui exploite la vulnérabilité use-after-free du timer CPU POSIX du noyau Linux CVE-2026-64560 pour obtenir…
 nccgroup/setcookieanalysisinbrowsers
Analyse de SetCookie dans les résultats de recherche du navigateur
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 decalage2/detect_cve-2026-86950
Un outil Python pour détecter les fichiers PDF exploitant CVE-2026-86950
 erberkan/cve-2026-42536-poc
Vulnérabilité de dépassement de tampon basé sur le tas dans Apache HTTP Server avec mod_xml2enc, xml2StartParse et contenu non fiable
 azqzazq1/lid
LID — Linux Integrity Drift : contournement d'AppArmor via la réécriture de chemin eBPF. Manipulation d'arguments d'appel système avant LSM avec…