
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 edwardzpeng/presentations
Diapositives et présentations de conférences issues de la recherche en sécurité, couvrant les techniques d'exploitation de Windows, de la…
 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
 owasp/secure-headers-project
Base de connaissances OWASP et validateur pour les en-têtes de sécurité HTTP des réponses, fournissant des recommandations, des statistiques et des…
 noraj/rawsec-cybersecurity-inventory
Un inventaire d'outils et de ressources sur la cybersécurité qui vise à aider les gens à trouver tout ce qui est lié à la cybersécurité.
 sbaresearch/whatsapp-census
Outil de recherche pour énumérer les comptes utilisateurs WhatsApp via le sondage de numéros de téléphone, démontrant les vulnérabilités…
 maddiestone/conpresentations
Présentations de mes conférences
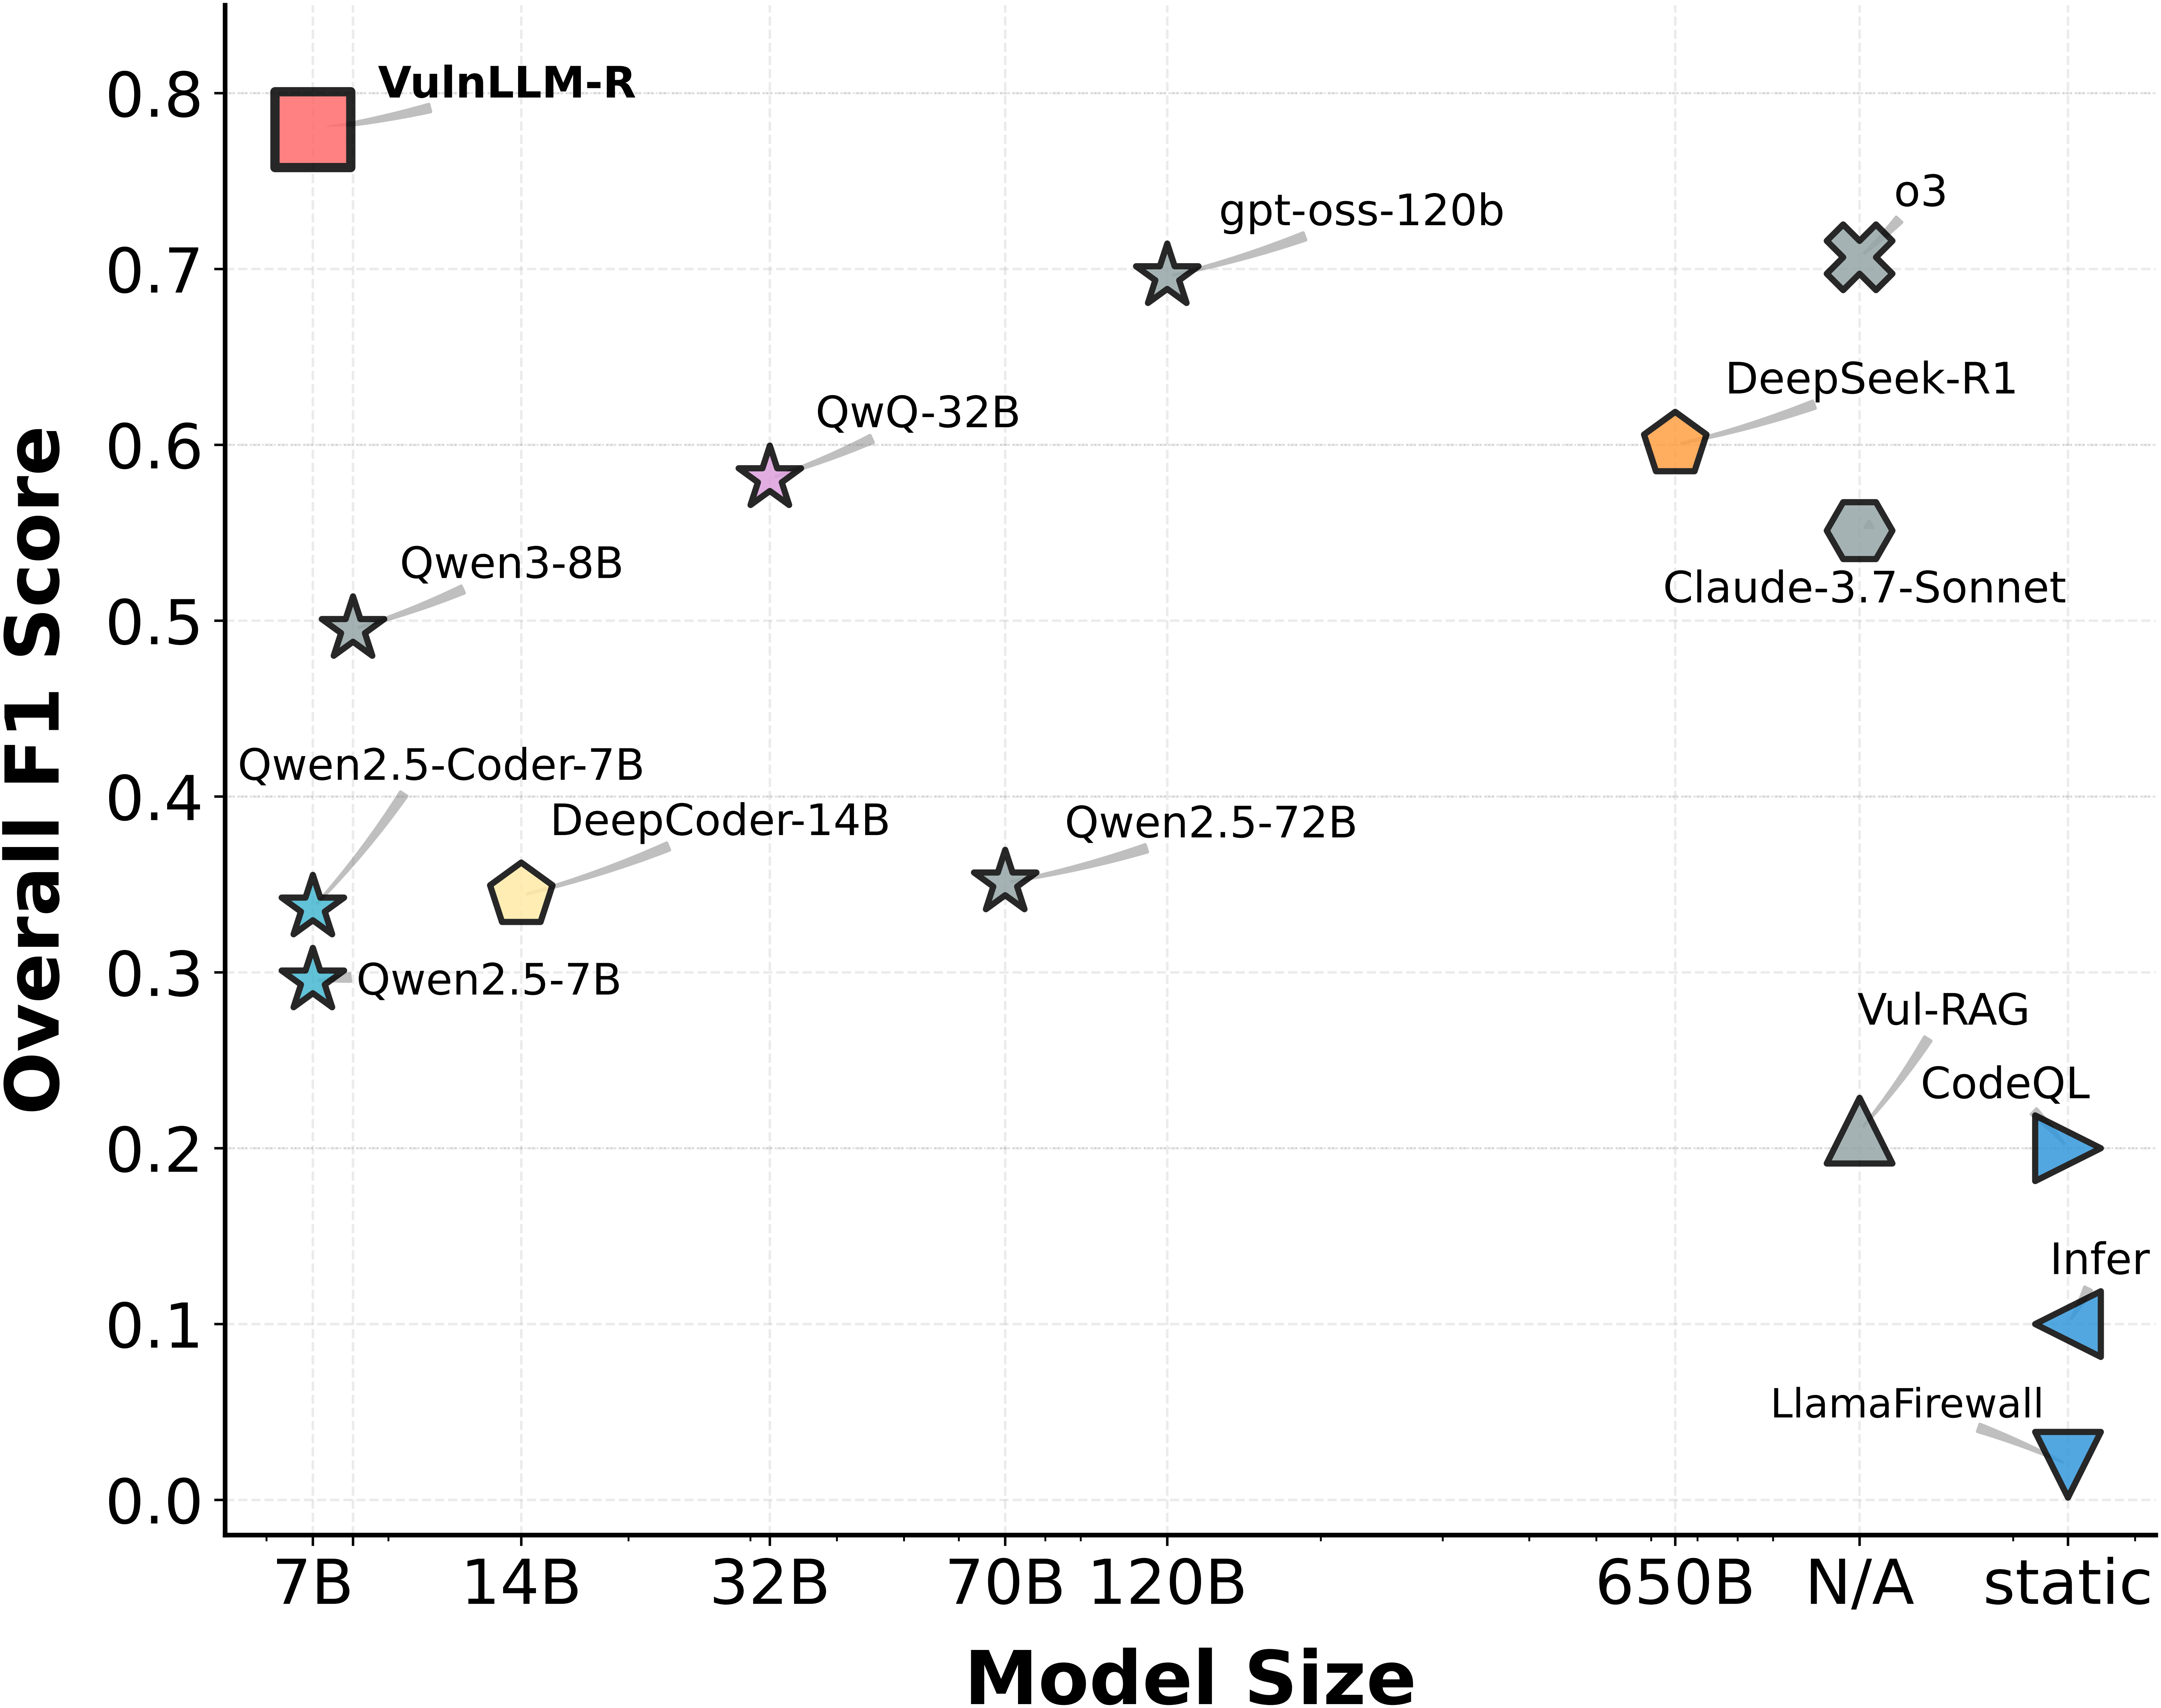 ucsb-mlsec/vulnllm-r
LLM de raisonnement spécialisé pour la détection de vulnérabilités dans le code source en C/C++ et Python, avec construction de jeux de données,…
 tgies/copy-fail-c
Port C multiplateforme de l'exploit Copy Fail Linux LPE (CVE-2026-31431). Divulgué le 2026-04-29 par Theori / Xint.
 endgameinc/dga_predict
Classifieur basé sur LSTM pour détecter les domaines générés par algorithme de génération de domaines (DGA), avec des implémentations Keras de…
 genai-security-project/genai-llm-top10
Top 10 OWASP pour les applications de grands modèles de langage
 realitynet/android-forensics-references
Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 mr-xn/blackhat_asia2023
Black Hat Asia 2023 PDF Public
 mr-xn/blackhat_usa2022
BLACKHAT USA2022 PDF Public
 gadiluna/safe
SAFE : Self-Attentive Function Embeddings pour la similarité binaire
 0xsojalsec/uncensored-ai
Suppression entièrement automatique de la censure pour les modèles de langage
 star-sg/presentations
Collection organisée de supports de présentations de conférences de sécurité offensive couvrant l'exploitation de noyaux et de mobiles, les évasions…
 httpvoid/cve-reverse
Liste organisée de CVE ayant fait l'objet d'une rétro-ingénierie et d'une analyse, servant de ressource pour la recherche en vulnérabilités, la…








