
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 jfrog/jfrog-cve-2023-25136-openssh_double-free
Exploit de preuve de concept déclenchant une vulnérabilité double-free (CVE-2023-25136) dans OpenSSH 9.1p1, provoquant un crash de déni de service…
 es0j/cve-2023-0045
Analyse technique et preuve de concept démontrant un contournement des mesures d'atténuation de l'espace utilisateur Spectre-BTI du noyau Linux via…
 askyeye/cve-2023-0045
PoC et rapport technique pour CVE-2023-0045 : contourne les mitigations Spectre-BTI de prctl/seccomp de Linux en utilisant l'empoisonnement BTB et…
 trinadh465/linux-4.1.15_cve-2017-1000371
Arbre source du noyau Linux 4.1.15 avec des modifications liées à CVE-2017-1000371, une vulnérabilité locale d'élévation de privilèges. Fournit une…
 halcy0nic/cve-2022-36752
Preuve de concept pour CVE-2022-36752
 halcy0nic/cve-2022-34913
Preuve de concept pour CVE-2022-34913
 alalng/cve-2022-44789
Exploit de preuve de concept et analyse pour CVE-2022-44789, un débordement de tampon de tas dans l'interpréteur JavaScript MuJS, y compris la…
 otsmr/internet-of-vulnerable-things
Les résultats de mon petit mémoire sur le thème de l'Internet des objets vulnérables et l'exploit pour CVE-2022-48194.
 trinadh465/linux-4.1.15_cve-2022-45934
Arborescence source du noyau Linux 4.1.15 avec un correctif pour CVE-2022-45934, une vulnérabilité use-after-free dans le sous-système netfilter,…
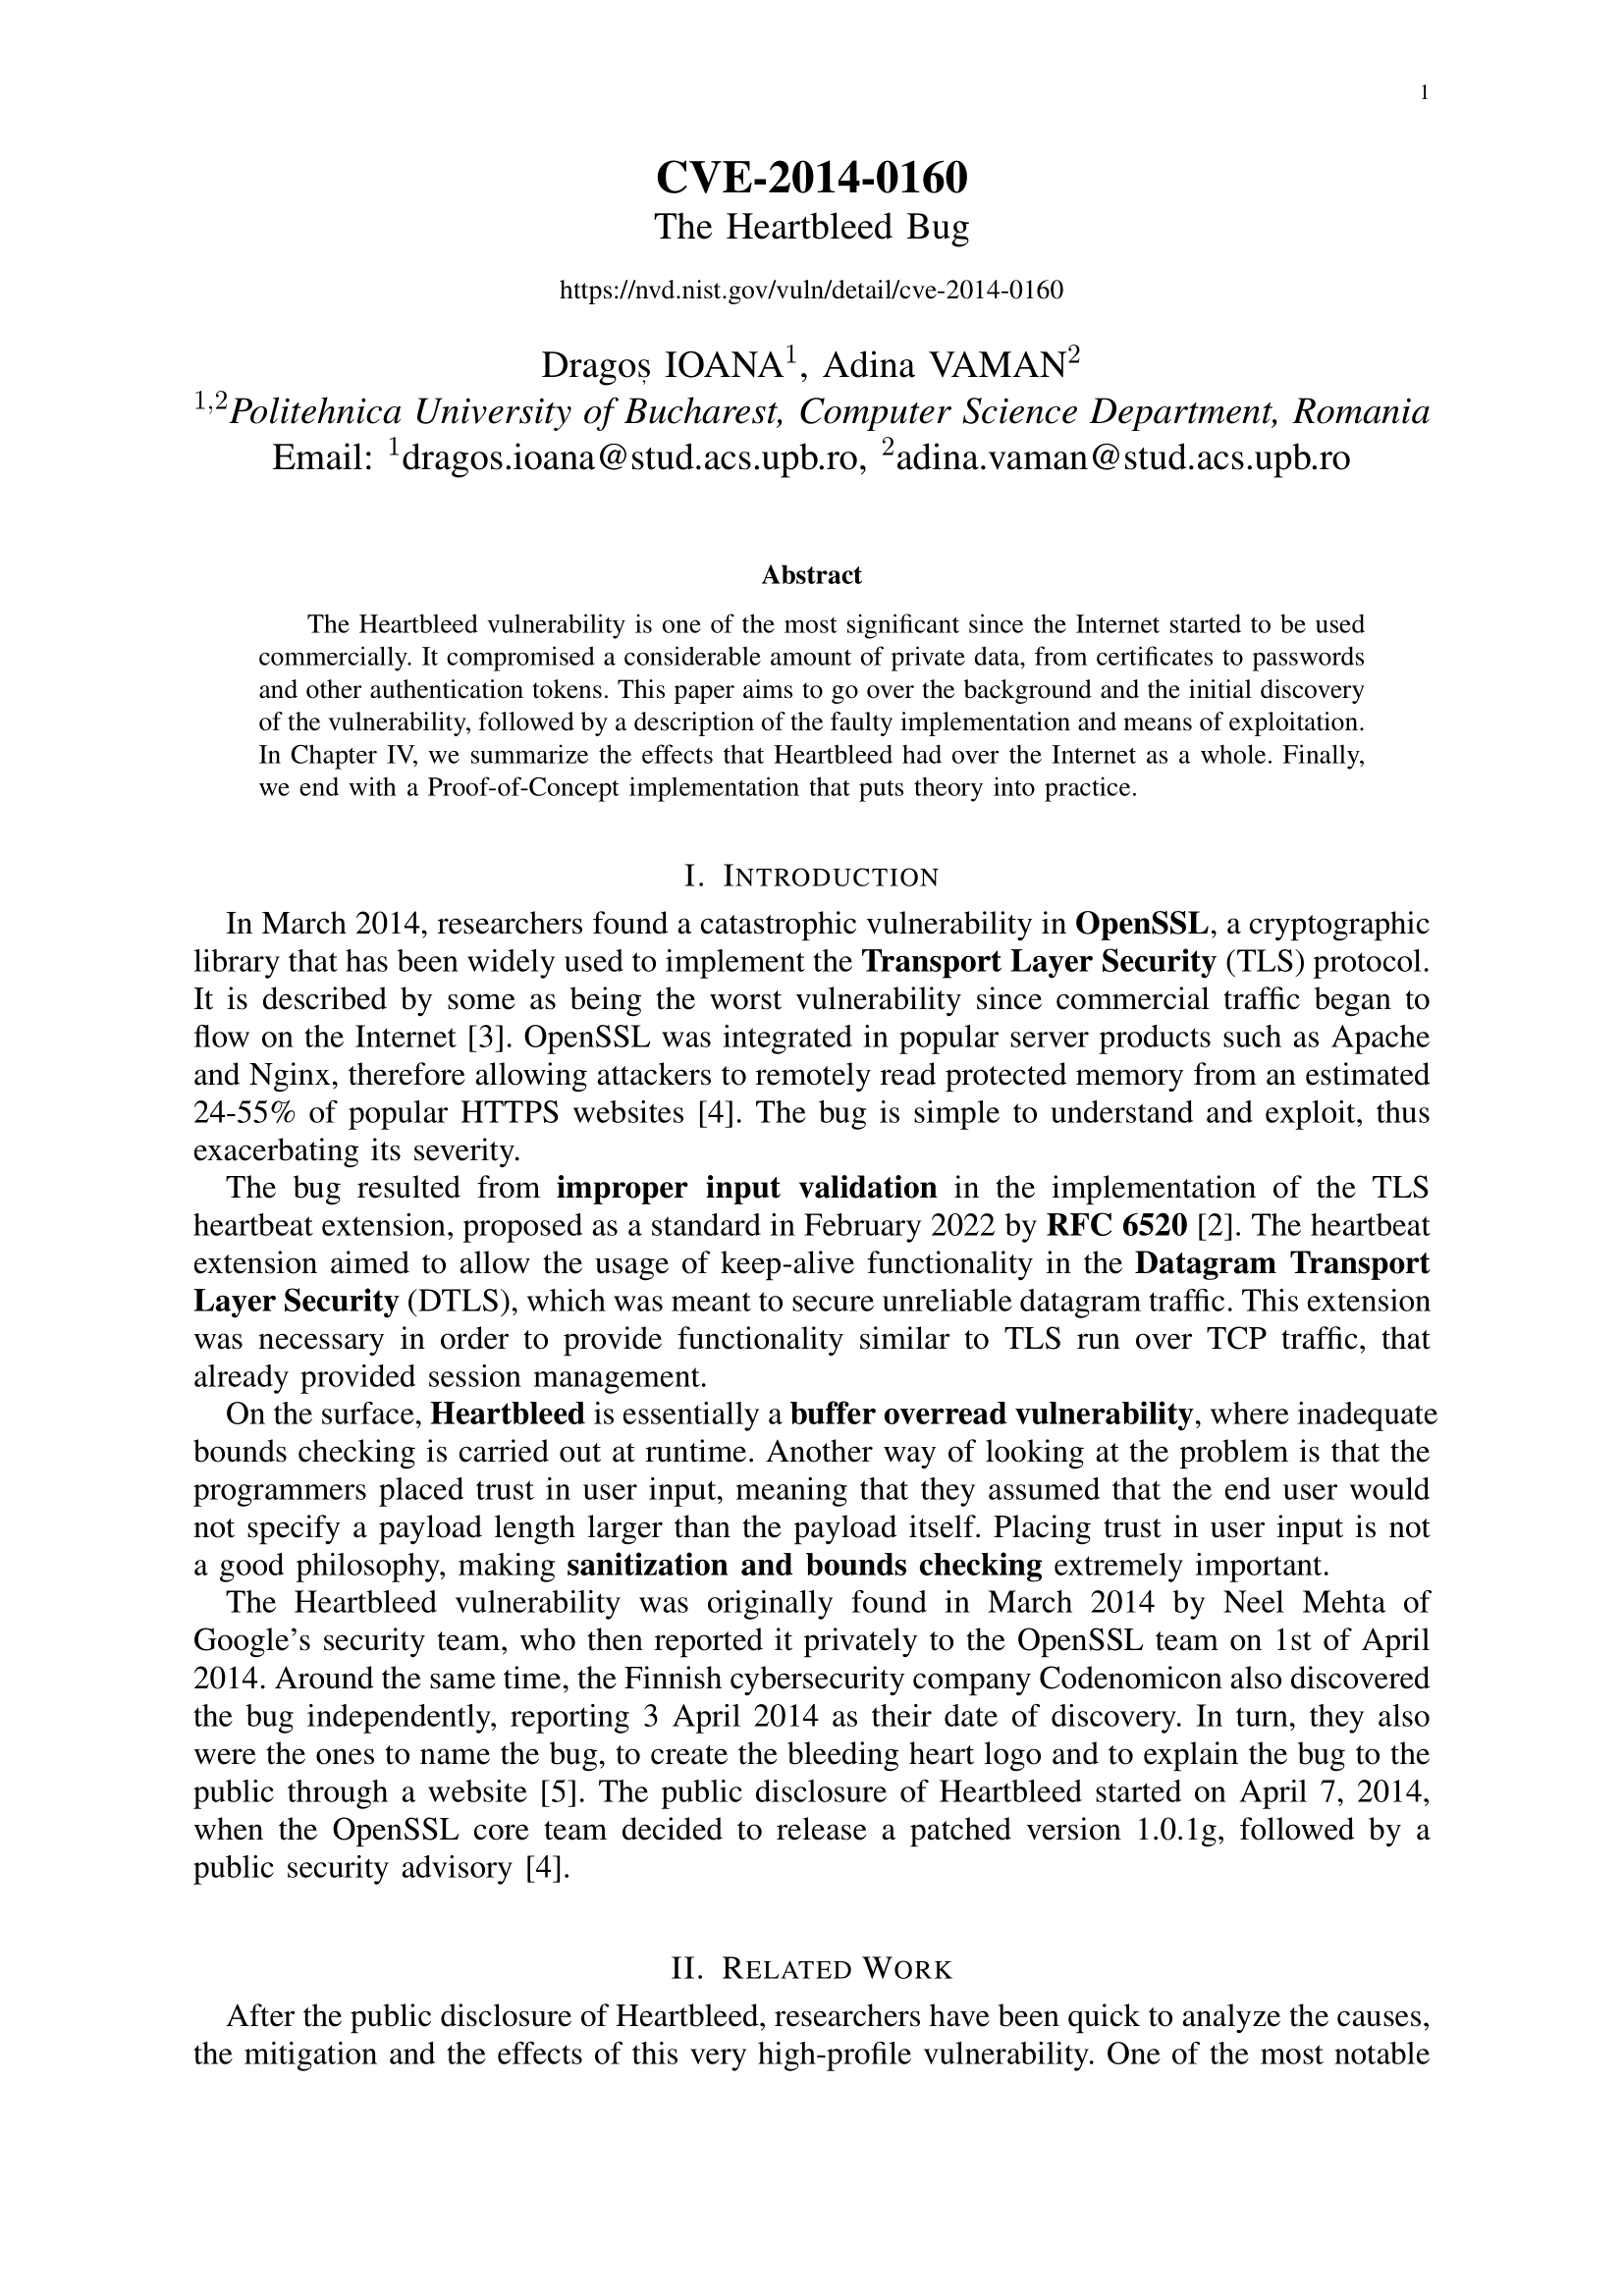 undacmic/heartbleed-proof-of-concept
Preuve de concept pour l'exploitation du bug de l'extension Heartbeat détaillé dans la CVE-2014-0160. :old_key: :unlock:
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
 nhamle2/cve-2015-8660
Projet de recherche étudiant analysant la vulnérabilité du noyau overlayFS CVE-2015-8660, incluant une explication, les effets potentiels, et une…
 ga1ois/blackhat-europe-2022
Sélectionner les bugs d'un binaire où le motif ressemble à CVE-1337-Days
 d3sre/intelligentprocesslifecycle
# Le cycle de vie intelligent des processus des cyberdéfenseurs actifs
 efchatz/quic-attacks
Scripts pédagogiques démontrant des attaques du protocole QUIC, notamment l'exploitation de la CVE-2022-30591, le flooding et des techniques…
 strangerealintel/cyberthreatintel
Analyse de logiciels malveillants et renseignement sur les cybermenaces des groupes APT et cybercriminels
 roguesmg/bsides-ahm-2022-talk
Diaporama de la conférence que j'ai présentée à Bsides Ahmedabad 2022









