
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 tyj956413282/curveball-plus
expérience de simulation d'attaques Curveball (CVE-2020-0601) sous certificats implicites ECQV avec des vérificateurs de type Windows
 malvika-thakur/cve-2023-25136
OpenSSH Double Free pré-authentification CVE-2023-25136 – Analyse et preuve de concept
 trinadh465/linux-4.1.15_cve-2023-4128
Code source du noyau Linux 4.1.15 avec un accent sur CVE-2023-4128, destiné à l'analyse de vulnérabilités et à l'étude pédagogique de la sécurité du…
 trinadh465/linux-4.1.15_cve-2023-26607
Code source du noyau Linux 4.1.15 avec un accent sur CVE-2023-26607, fournissant une référence pour l'analyse de vulnérabilité et la compréhension du…
 trinadh465/linux-4.1.15_cve-2022-3564
Instantané du code source du noyau Linux 4.1.15 pour analyser et étudier CVE-2022-3564, une vulnérabilité dans le sous-système réseau du noyau.
 bruno-1337/cve-2023-23946-poc
Explication et POC de la CVE-2023-23946
 webraybtl/cve-2022-24934
Analyse technique et preuve de concept d'exploitation pour CVE-2022-24934, une vulnérabilité d'élévation de privilèges dans le mécanisme de mise à…
 jakabakos/cve-2023-36664-ghostscript-command-injection
PoC de la vulnérabilité d'injection de commandes Ghostscript (CVE-2023-36664)
 brunoteixeira1996/cve-2023-36250
Preuve de concept pour l'injection CSV dans GNOME Time Tracker 3.0.2, démontrant l'exécution de code arbitraire via des fichiers .tsv malveillants et…
 federella/cve-2023-41717
Analyse détaillée et preuve de concept pour CVE-2023-41717, démontrant le contournement des restrictions de téléchargement/envoi de fichiers du proxy…
 trinadh465/linux-4.19.72_cve-2020-15436
Arborescence source du noyau Linux modifiée pour traiter CVE-2020-15436, fournissant une version corrigée pour l'analyse et le test de la…
 tc39/proposal-symbol-proto
Proposition TC39 pour atténuer la pollution des prototypes
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
Analyse pédagogique de la vulnérabilité d'exécution de code WinRAR CVE-2023-38831, couvrant les mécanismes d'exploitation et les stratégies…
 afine-com/cve-2023-39062
Spipu Html2Pdf < 5.2.8 - Vulnérabilités XSS dans les fichiers d'exemple
 pandante-central/cve-2023-24329-codeql-test
Test de requête CodeQL pour CVE-2023-24329, démontrant la détection par analyse statique d'une vulnérabilité spécifique dans le module urllib.parse…
 h4r335hr/cve-2023-24329-poc
Preuve de concept pour CVE-2023-24329, une faille d'analyse syntaxique de Python urllib permettant des attaques par confusion d'URL. Inclut un script…
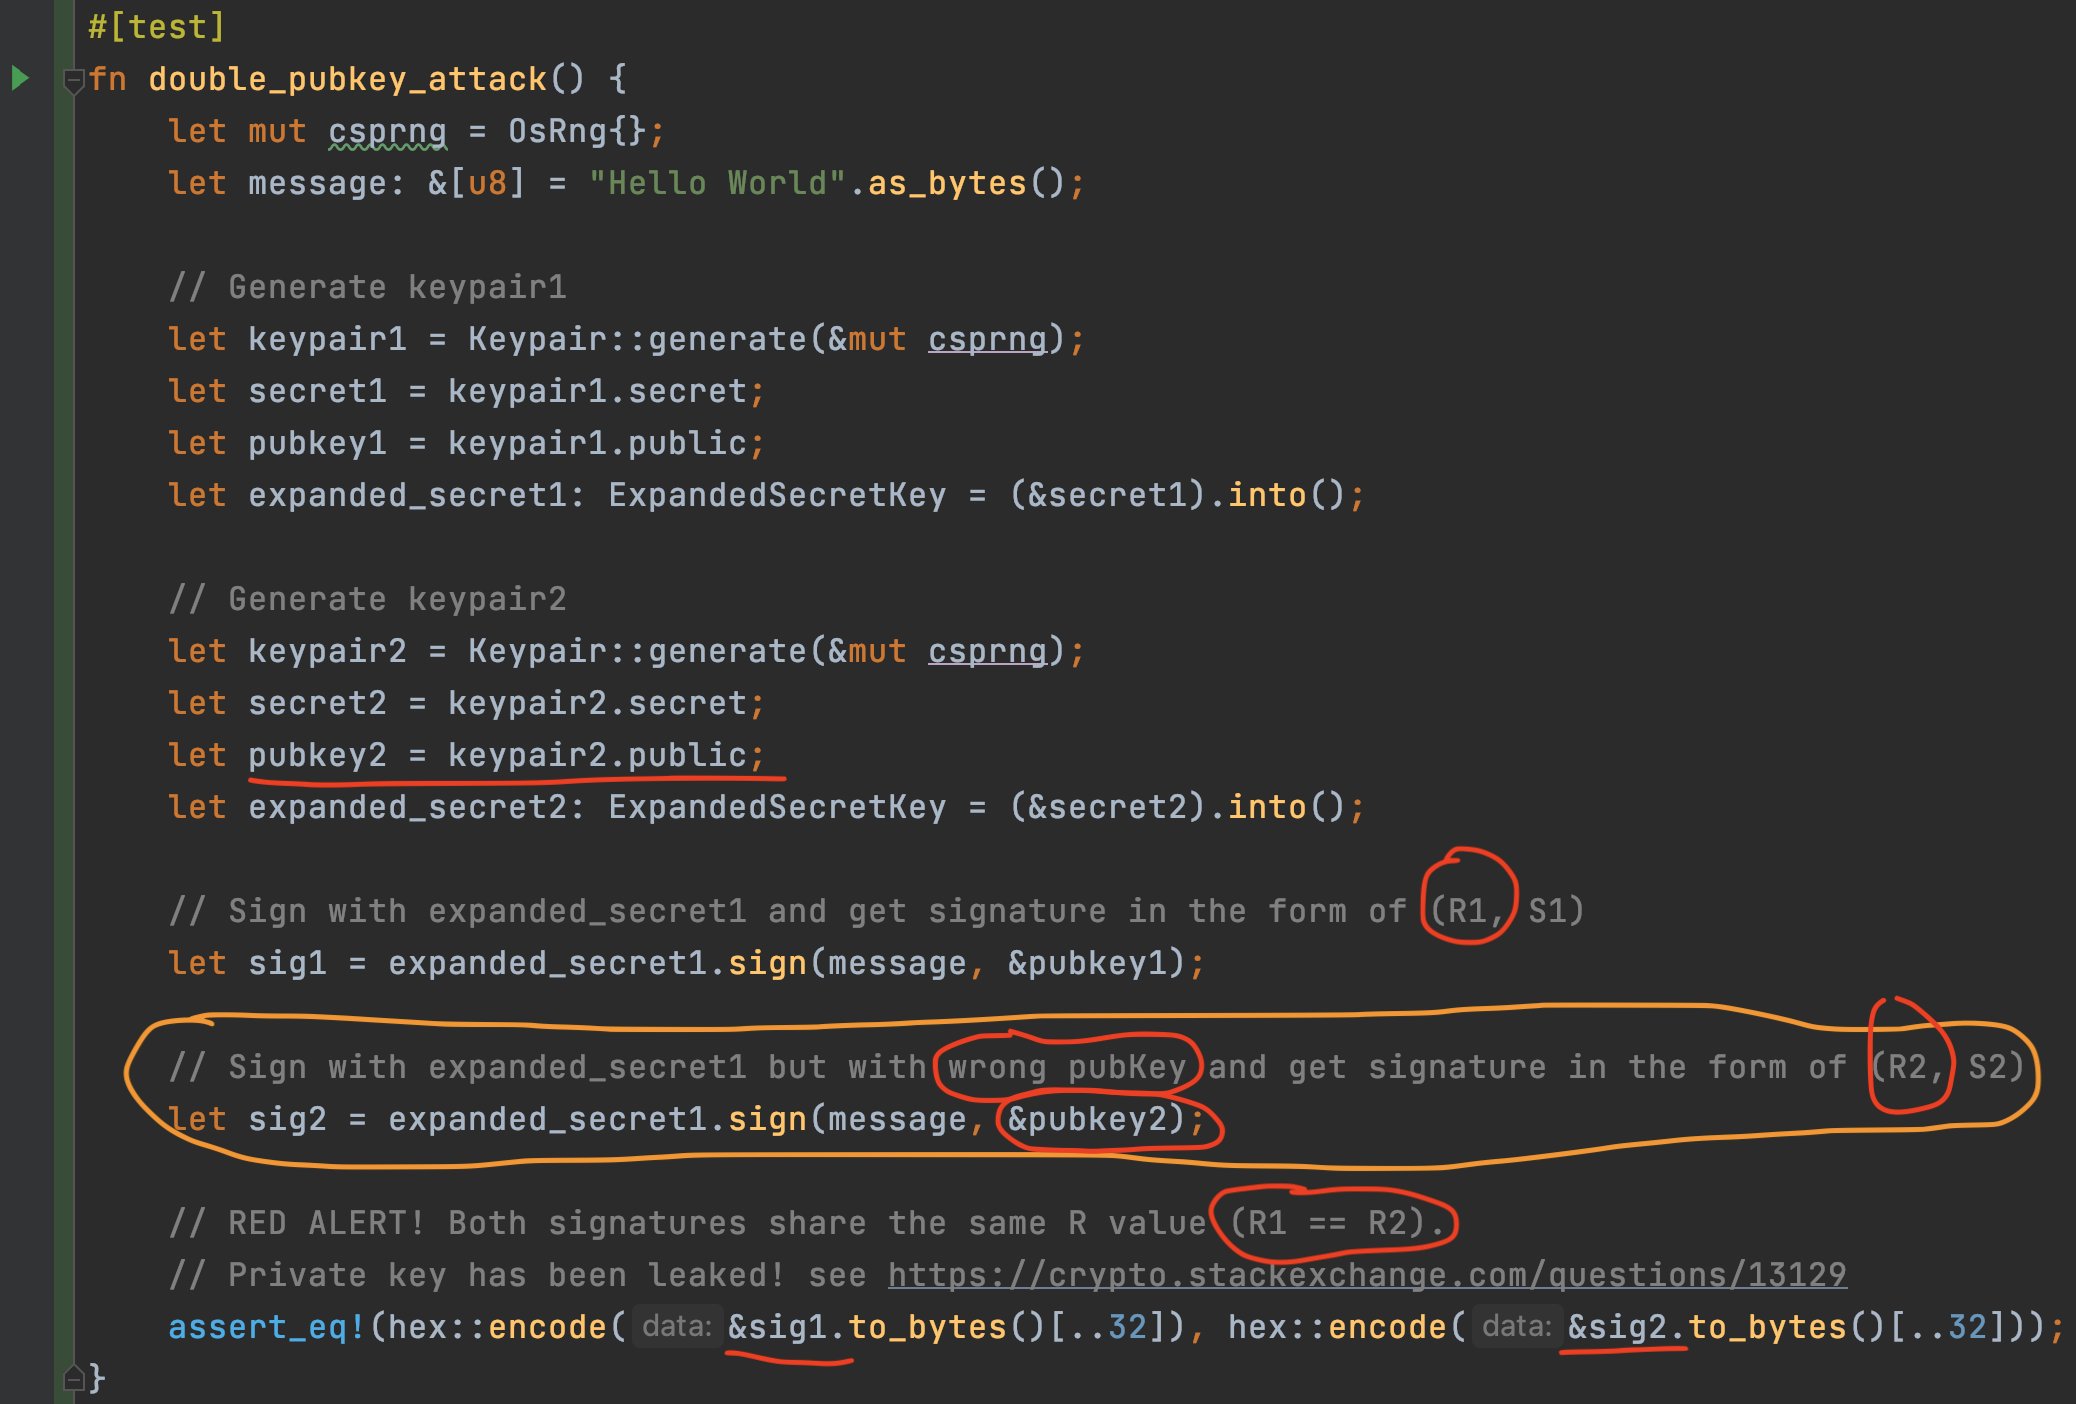 mystenlabs/ed25519-unsafe-libs
Liste des bibliothèques de signatures ed25519 non sûres
 trinadh465/linux-4.1.15_cve-2018-5873
Arborescence source du noyau Linux 4.1.15 axée sur CVE-2018-5873, fournissant une référence pour l'analyse de vulnérabilités et la recherche…








