
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 spectrixdev/diy_whisperpair
Détournement d'accessoires Bluetooth via Google Fast Pair : WhisperPair CVE-2025-36911 - Implémentation de référence & kit de vérification de…
 sparshbiswas-ai/cve-2026-0596-reproduction
Environnement de recherche et scripts de validation pour l'évaluation des comportements de désérialisation dans MLflow et MLServer.
 snailsploit/cve-2025-9776
CVE-2025-9776 — Plugin WordPress CatFolders : Injection SQL authentifiée via l'import CSV | POC + Procédure pas à pas
 snailsploit/cve-2025-12163
CVE-2025-12163 : Cross-Site Scripting stocké dans le plugin WordPress Omnipress
 snailsploit/cve-2025-12030
ACF to REST API WordPress Plugin IDOR Vulnerability (CVE-2025-12030) - Faille de sécurité permettant aux utilisateurs authentifiés avec un accès de…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) était dévastateur car il divulguait la mémoire adjacente. CTT-Heartbleed va plus loin : il utilise une résonance…
 silverruler/copy-fail-cve-2026-31431
copy-fail-CVE-2026-31431
 get-xor/coreweave-demo-2026-05
Parcours de vulnérabilité vérifié pour CVE-2025-8110 (Gogs) et CVE-2025-3248 (Langflow) — triage des risques, vérification de l'exploitabilité,…
 josephfelix/cve-2026-42945-nginx-rift
Dépôt pour étudier la vulnérabilité CVE-2026-42945 dans nginx < 1.30
 dead-lamer/cve-2026-27654
Aperçu et analyse en russe de la vulnérabilité n-day CVE-2026-27654, couvrant les détails d'exploitation et l'analyse technique.
 azilrababe/cve-2026-46300
Analyse technique de CVE-2026-46300 (Fragnesia), une vulnérabilité d'écriture dans le cache de pages du noyau Linux qui permet une élévation de…
 clarasto/cve-2024-1086_ausarbeitung
Analyse technique et rapport d'exploitation pour CVE-2024-1086, détaillant les mécanismes de la vulnérabilité et la mise en œuvre de la preuve de…
 kaleth4/cve-2019-7711
Documentation technique et preuve de concept pour CVE-2019-7711, une vulnérabilité de chaîne de format dans le serveur Telnet de Green Hills…
 cavi-au/consent-o-matic
Extension de navigateur qui remplit automatiquement les fenêtres contextuelles de cookies en fonction de vos préférences
 risc0/zirgen
Compilateur de langage spécifique au domaine pour créer des circuits arithmétiques ciblant le système de preuve à connaissance nulle RISC Zero,…
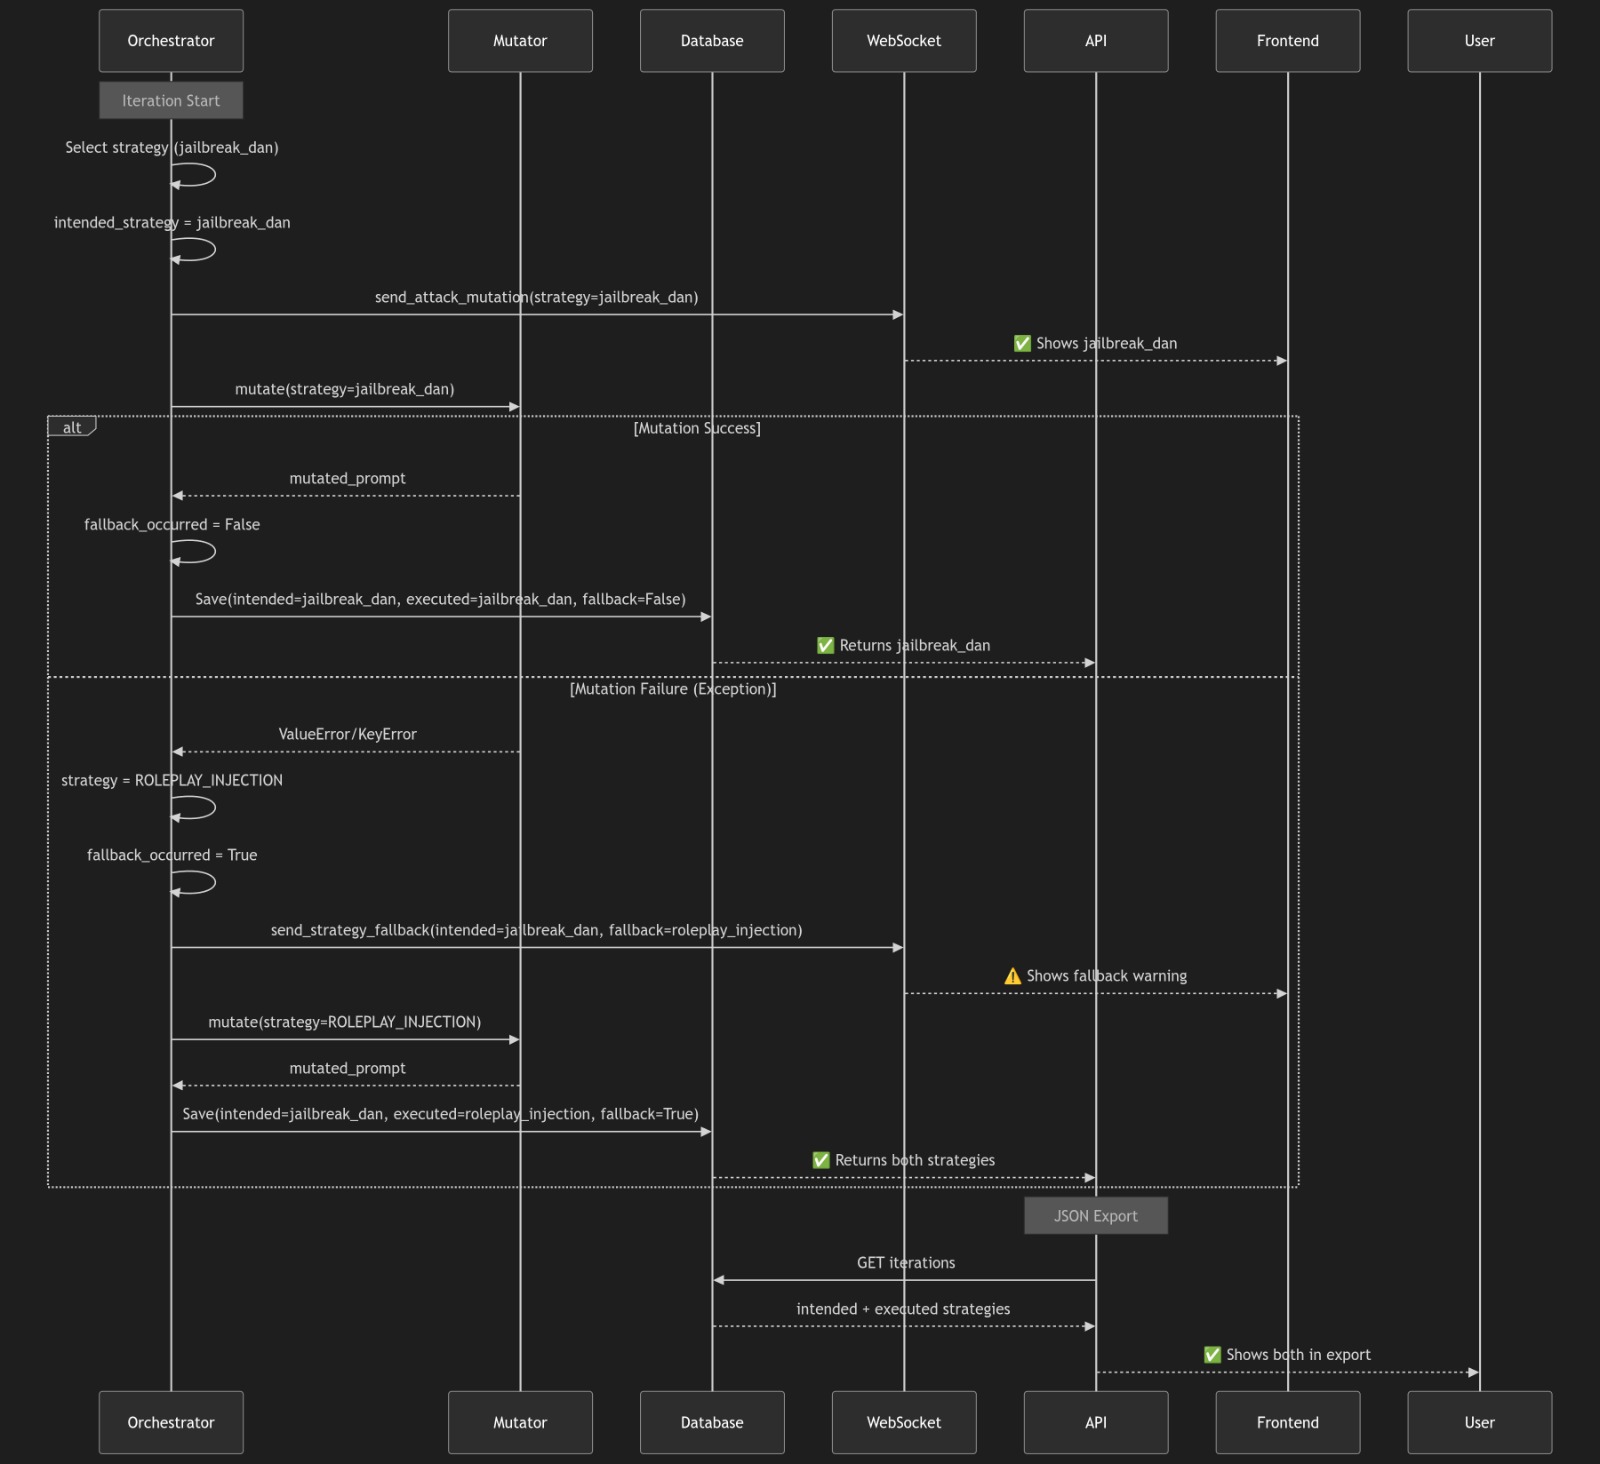 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
 vladko312/research_successful_errors
Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…








