
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Sniffing et Analyse de Paquets — Page 6 | Kitploit
Catégories

Sniffing et Analyse de Paquets

Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1kil y a 9h 36m
scapy preview#2

scapy

GitHubsecdev/scapy
12.5kil y a 2 jours
zeek preview#4

zeek

GitHubzeek/zeek
7.8kil y a 8h 36m
suricata preview#5

suricata

GitHuboisf/suricata
6.5kil y a 4 jours
ntopng preview#6

ntopng

GitHubntop/ntopng
8.1kil y a 3h 8m
arkime preview#7

arkime

GitHubarkime/arkime
7.4kil y a 1 jour
bettercap preview#8

bettercap

GitHubbettercap/bettercap
19.8kil y a 2 mois
netsniff-ng preview#9

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4kil y a 1 an
libpcap preview#10

libpcap

GitHubthe-tcpdump-group/libpcap
3.2kil y a 1 jour
gopacket preview#11

gopacket

GitHubgoogle/gopacket
6.8kil y a 1 an
Plus récentsPertinencePlus populairesMis à jour récemment
396 résultats
rtl8812au preview

rtl8812au

GitHubastsam/rtl8812au

Pilote RTL8812AU/21AU et RTL8814AU avec mode monitor et injection de trames.
packet-sniffing-analysiswi-fi-auditinginformation-gathering+3
382il y a 9 ans
L0p4Map preview

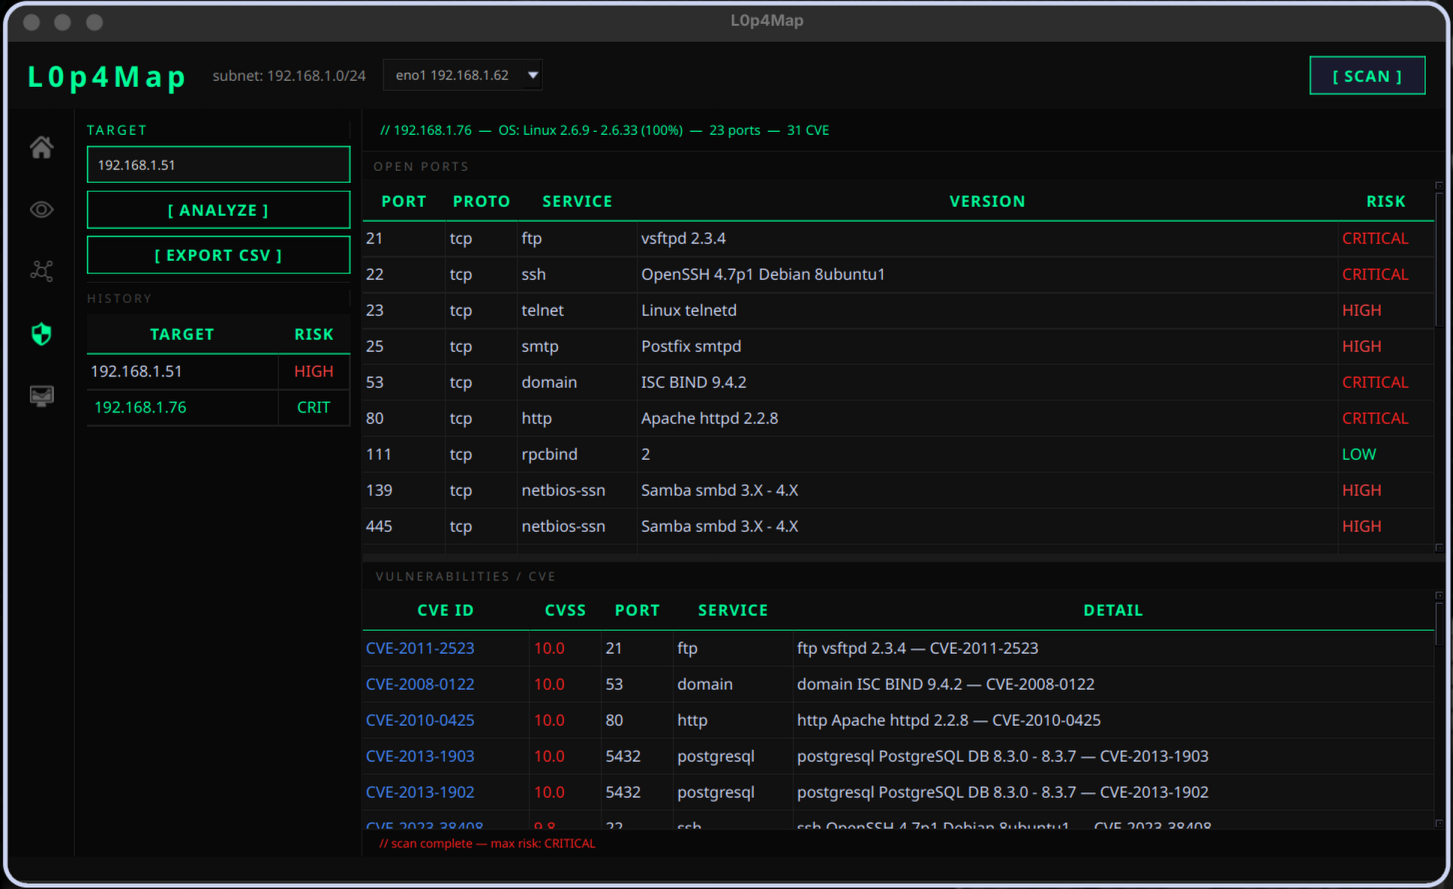
L0p4Map

GitHubhaxl0p4/l0p4map

Outil professionnel de surveillance et de visualisation réseau. L0P4Map combine une découverte ARP à haute vitesse avec une intégration complète de…

packet-sniffing-analysisreconnaissancevulnerability-scanners+6
587il y a 2 mois
facedancer preview

facedancer

GitHubgreatscottgadgets/facedancer

Implémentez votre propre périphérique USB en Python, pris en charge par un périphérique matériel tel que Cynthion ou GreatFET

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
1.0kil y a 5 mois
CapTipper preview

CapTipper

GitHubomriher/captipper

Explorateur de trafic HTTP malveillant

packet-sniffing-analysisexploit-frameworksnetwork-forensics+5
725il y a 6 ans
BTLE preview

BTLE

GitHubjiaoxianjun/btle

Renifleur de paquets et émetteur Bluetooth Low Energy (BLE) pour les communications standard et non standard (bits bruts), basé sur la radio…
packet-sniffing-analysisbluetooth-securityiot-security+1
949il y a 4 mois
usbpcap preview

usbpcap

GitHubdesowin/usbpcap

Capture de paquets USB pour Windows

packet-sniffing-analysisforensicshardware-security
1.1kil y a 1 an
arp-scan preview

arp-scan

GitHubroyhills/arp-scan

Scanner réseau rapide basé sur ARP pour découvrir et caractériser (fingerprinting) les hôtes IPv4 sur les réseaux locaux, avec recherche du…

packet-sniffing-analysisreconnaissancenetwork-mapping+2
1.3kil y a 1 an
Sniffle preview

Sniffle

GitHubnccgroup/sniffle

Sniffer Bluetooth 5 et 4.x LE pour le matériel TI CC1352/CC26x2 avec prise en charge de la publicité étendue, de tous les modes PHY, du filtrage…
embedded-systems-securitypacket-sniffing-analysisbluetooth-security+5
1.2kil y a 1 an
EKFiddle preview

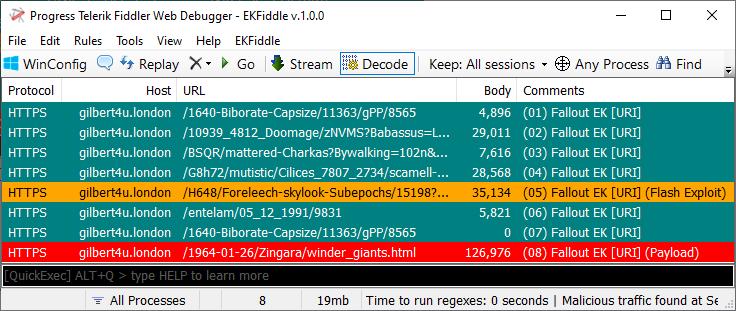
EKFiddle

GitHubjeromesegura/ekfiddle

Votre couteau suisse pour analyser le trafic web malveillant basé sur le populaire débogueur web Fiddler.

osintpacket-sniffing-analysisweb-security+3
642il y a 1 an
Malcolm preview

Malcolm

GitHubidaholab/malcolm

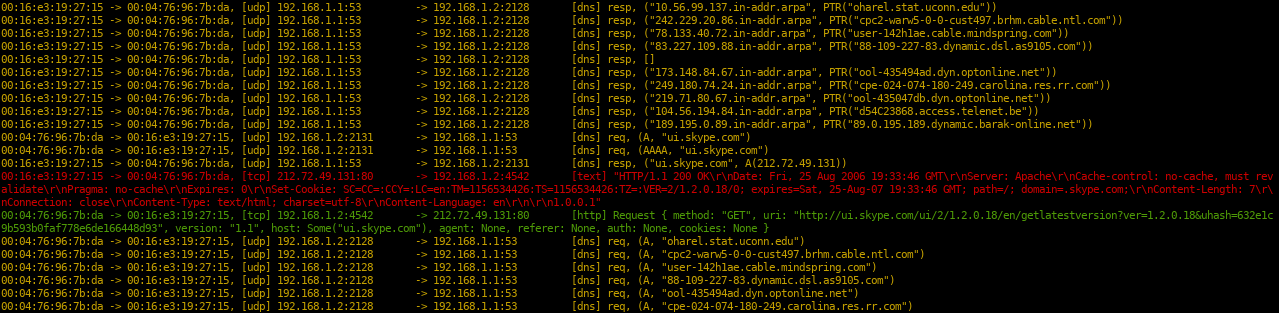
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
476il y a 21 jours
killerbee preview

killerbee

GitHubriverloopsec/killerbee

IEEE 802.15.4/ZigBee Kit de recherche en sécurité
packet-sniffing-analysisreconnaissanceiot-security+7
845il y a 4 ans
morpheus preview

morpheus

GitHubr00t-3xp10it/morpheus

Morpheus - Automatisation d'Ettercap TCP/IP (Outil de détournement MITM)
packet-sniffing-analysisphishing-toolsreconnaissance+7
882il y a 7 ans
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
446il y a 3 ans
sniffglue preview

sniffglue

GitHubkpcyrd/sniffglue

Analyseur de paquets sécurisé multithreadé

packet-sniffing-analysisdynamic-analysis-sandboxingfuzzing+3
1.3kil y a 6 mois
fatt preview

fatt

GitHub0x4d31/fatt

FATT /fingerprintAllTheThings - un script basé sur pyshark pour extraire les métadonnées réseau et les empreintes digitales à partir de fichiers pcap…
packet-sniffing-analysisnetwork-forensicsthreat-intelligence
684il y a 4 ans
kamene preview

kamene

GitHubphaethon/kamene

Outil de sécurité pour la création, la capture, la manipulation et la visualisation de paquets réseau et de fichiers pcap. Initialement forké depuis…
packet-sniffing-analysisnetwork-mappingvulnerability-analysis+3
873il y a 5 ans
wirespy preview

wirespy

GitHubaress31/wirespy

Framework conçu pour automatiser diverses attaques sur les réseaux sans fil (le projet a été présenté dans la boîte à outils de Pentester Academy TV…
packet-sniffing-analysiswi-fi-auditingwireless-security+2
659il y a 4 ans
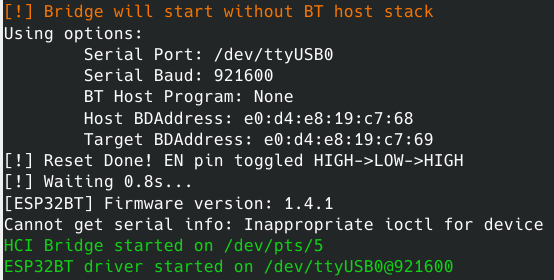
esp32_bluetooth_classic_sniffer preview

esp32_bluetooth_classic_sniffer

GitHubmatheus-garbelini/esp32_bluetooth_classic_sniffer

Sniffer/injecteur Bluetooth BR/EDR actif, aussi bon marché que n'importe quelle carte ESP32. Fonctionne avec Scapy ;-)


embedded-systems-securitypacket-sniffing-analysisbluetooth-security+3
598il y a 3 ans
Précédent1…567…22Suivant






