#1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit
 owasp/intrusion-alert-educational-network-ids
Système de détection d'intrusion (IDS) léger basé sur Python qui surveille le trafic réseau en temps réel à l'aide de Scapy, détectant les attaques…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
Laboratoire éducatif isolé simulant l'exposition d'identifiants OAuth CVE-2025-4679. Apprenez la sécurité offensive et défensive grâce à des…
 aseemjakhar/kcmd
Détournement et reniflage de la prise connectée Kankun. La prise connectée Kankun et son application mobile utilisent une clé AES 256 bits codée en…
 wrong-commit/cve-2010-4669
Exploit basé sur Python pour CVE-2010-4669 utilisant Scapy pour envoyer des paquets conçus pour tester les vulnérabilités réseau. Nécessite root et…
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Évaluation des vulnérabilités d'un réseau d'entreprise multi-VLAN à l'aide de Nessus, OWASP ZAP et Wireshark. Confirme la présence de Stored XSS sur…
 freddierice/cve-2020-35498-flag
Outil d'exploitation en C pour détecter et déclencher CVE-2020-35498 via une injection par socket brute avec filtre BPF, ciblant les interfaces sans…
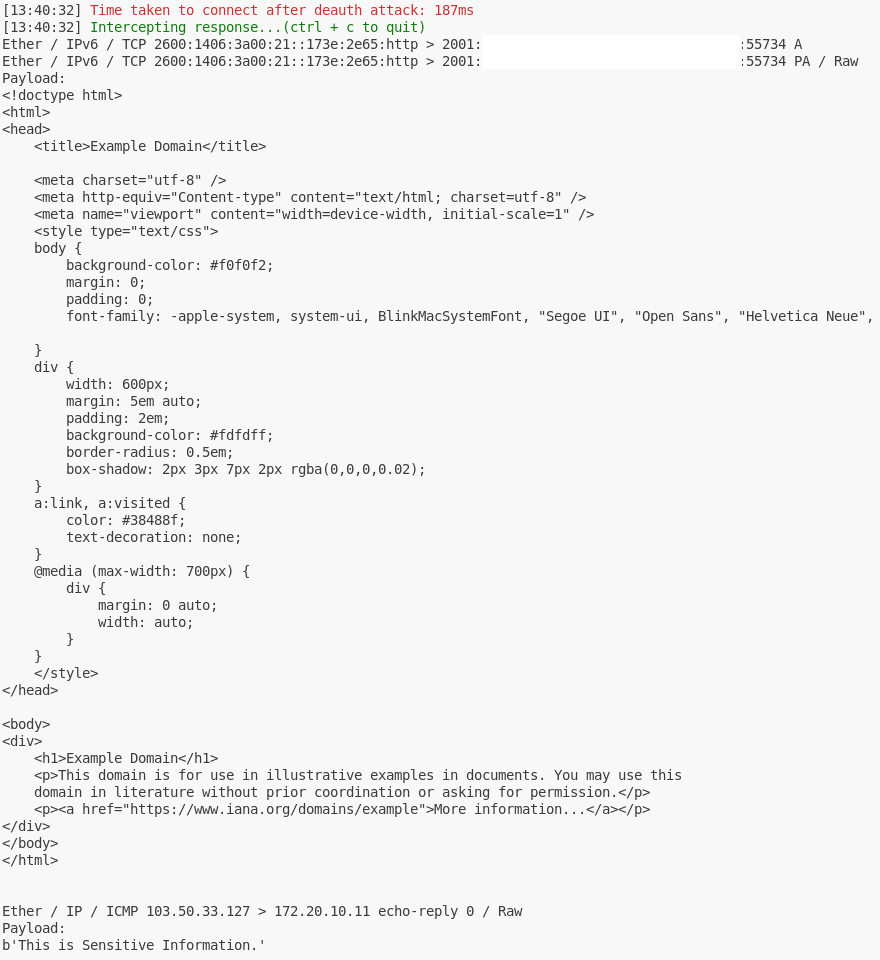 toffeenutt/cve-2022-47522-poc
Preuve de concept de l'exploit pour CVE-2022-47522 démontrant l'interception de trames Wi-Fi via une attaque par désauthentification et usurpation…
 jminis/cve-2023-50257
Ce dépôt est à des fins de recherche (2025 Sejong Univ. Capstone Design)
 gozn/detect-cve-2019-15107-by-pyshark
projet scolaire
 dlee35/curveball_lua
Dépôt contenant des scripts lua et des fichiers PCAP pour détecter les tentatives d'exploitation de CVE-2020-0601 via le trafic réseau.
 trinadh465/external_tcpdump_cve-2018-14880
Analyseur de paquets en ligne de commande pour la surveillance du réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 trinadh465/external_tcpdump_cve-2018-14469
Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 trinadh465/external_tcpdump_cve-2018-14879
Analyseur de paquets en ligne de commande pour la surveillance du réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 prprhyt/poc_tls1_3_cve-2020-13777
Preuve de concept pour CVE-2020-13777 (vulnérabilité de reconnexion TLS 1.3 de GnuTLS). Analyse des fichiers pcap pour démontrer la faille à des fins…
 diegovargasj/cve-2025-32407
Preuve de concept d'exploit pour CVE-2025-32407 : contournement de la validation de certificat TLS dans Samsung Internet pour Galaxy Watch,…
 martinvks/cve-2022-45059-demo
Démo interactive de la vulnérabilité de contrebande de requêtes CVE-2022-45059 Varnish Cache. Inclut une application web Spring Boot, un proxy…
 quynhold/detect-cve-2017-0144-attack
Programme de suivi et de surveillance du trafic réseau écrit en Python, qui émet une alerte lorsqu'il détecte une attaque CVE-2017-0144