
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit
 ashishraste/arp-dns-attacks
ARP spoofing, HTTP redirection, DNS spoofing et DNS forging en utilisant la bibliothèque pcap
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
 projectdiscovery/network-fingerprint
Un assistant de génération d'empreintes pour les modèles réseau nuclei
 loukious/android_kernel_xiaomi_sm8150
Noyau Nethunter pour le POCO X3 Pro (vayu) basé sur le noyau de crDroid.
 amlight/ofp_sniffer
Un renifleur OpenFlow pour aider au dépannage réseau dans les réseaux de production.
 zapotek/cdpsnarf
CDPSnarf est un renifleur réseau (sniffer) écrit exclusivement pour extraire des informations des paquets CDP (Cisco Discovery Protocol).
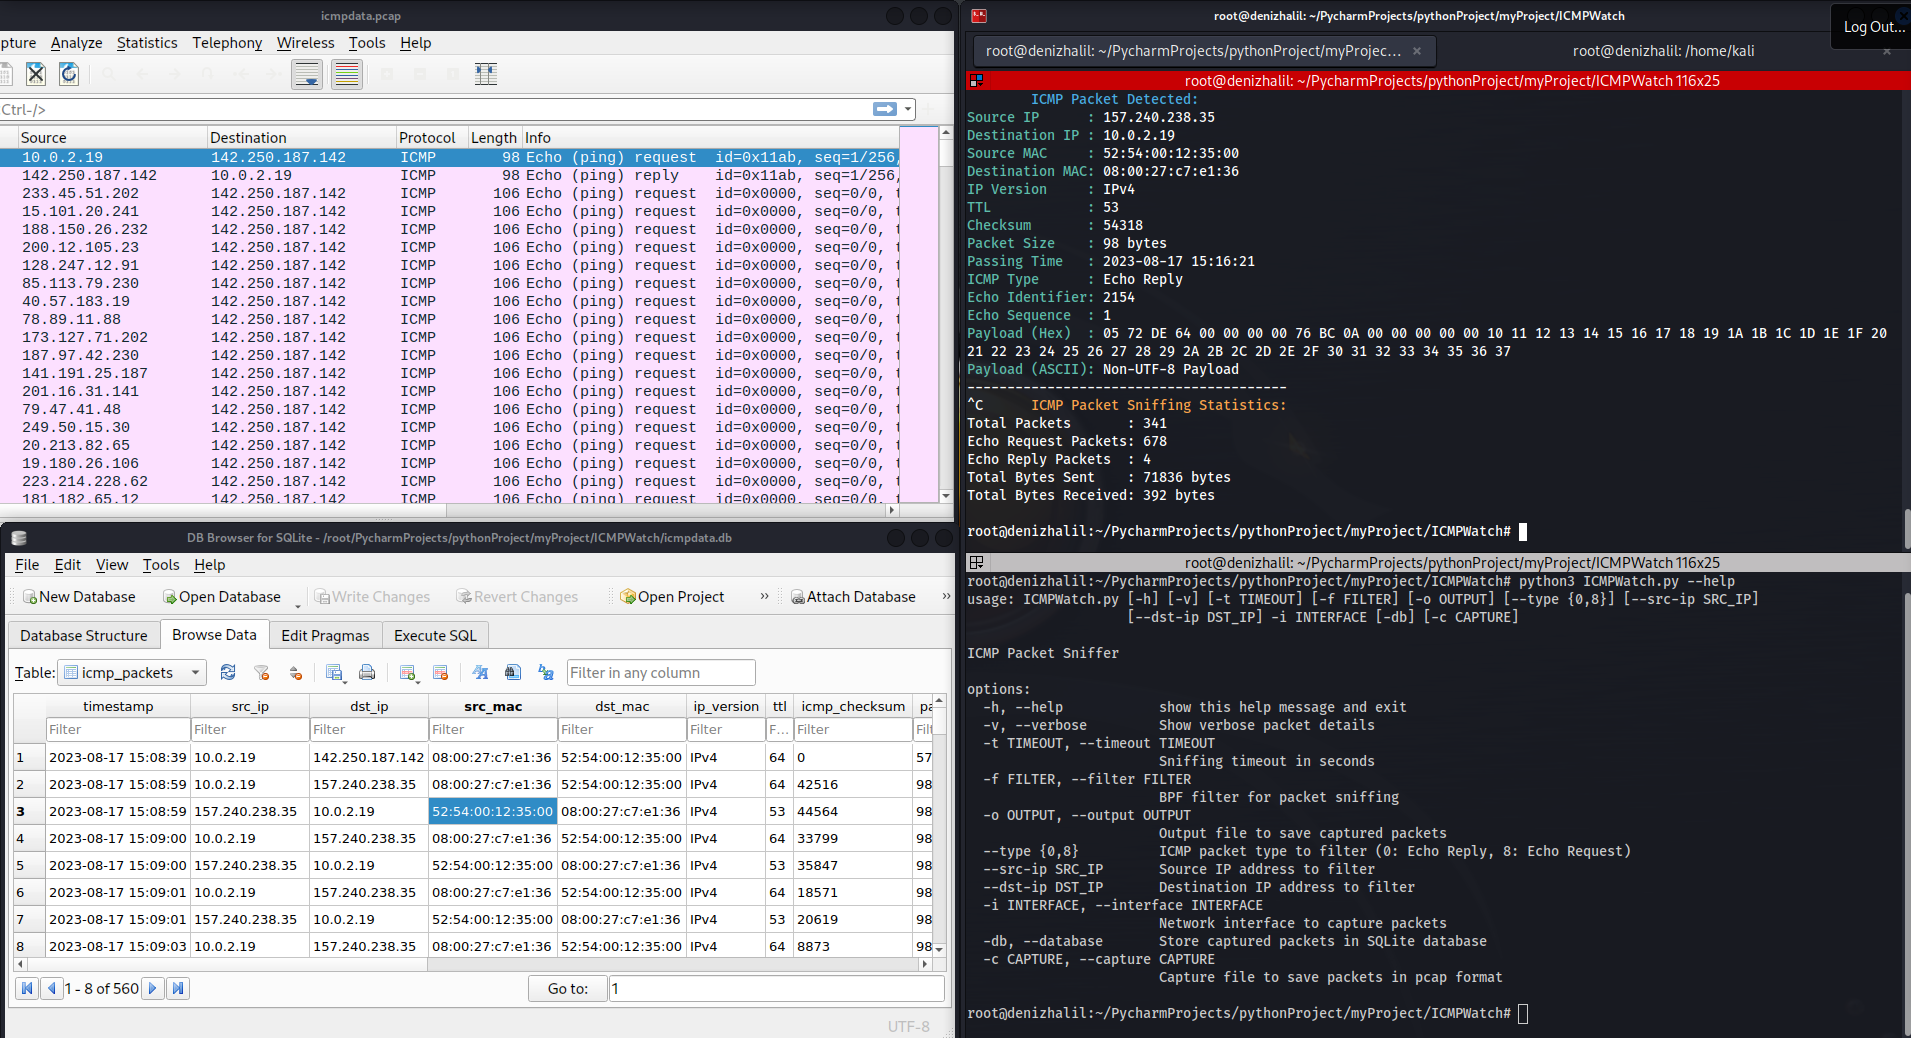 halildeniz/icmpwatch
Sniffeur de paquets ICMP pour la capture, l'analyse et l'enregistrement des paquets Echo Request/Reply avec filtrage, stockage SQLite et export PCAP…
 ipopov/starttls-mitm
Un proxy transparent de type homme du milieu compatible STARTTLS
 emrekybs/bryobio
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
 icsec/airpwn-ng
Injection de paquets pour wifi ; simplifié.
 corelight/raspi-corelight
Corelight@Home script
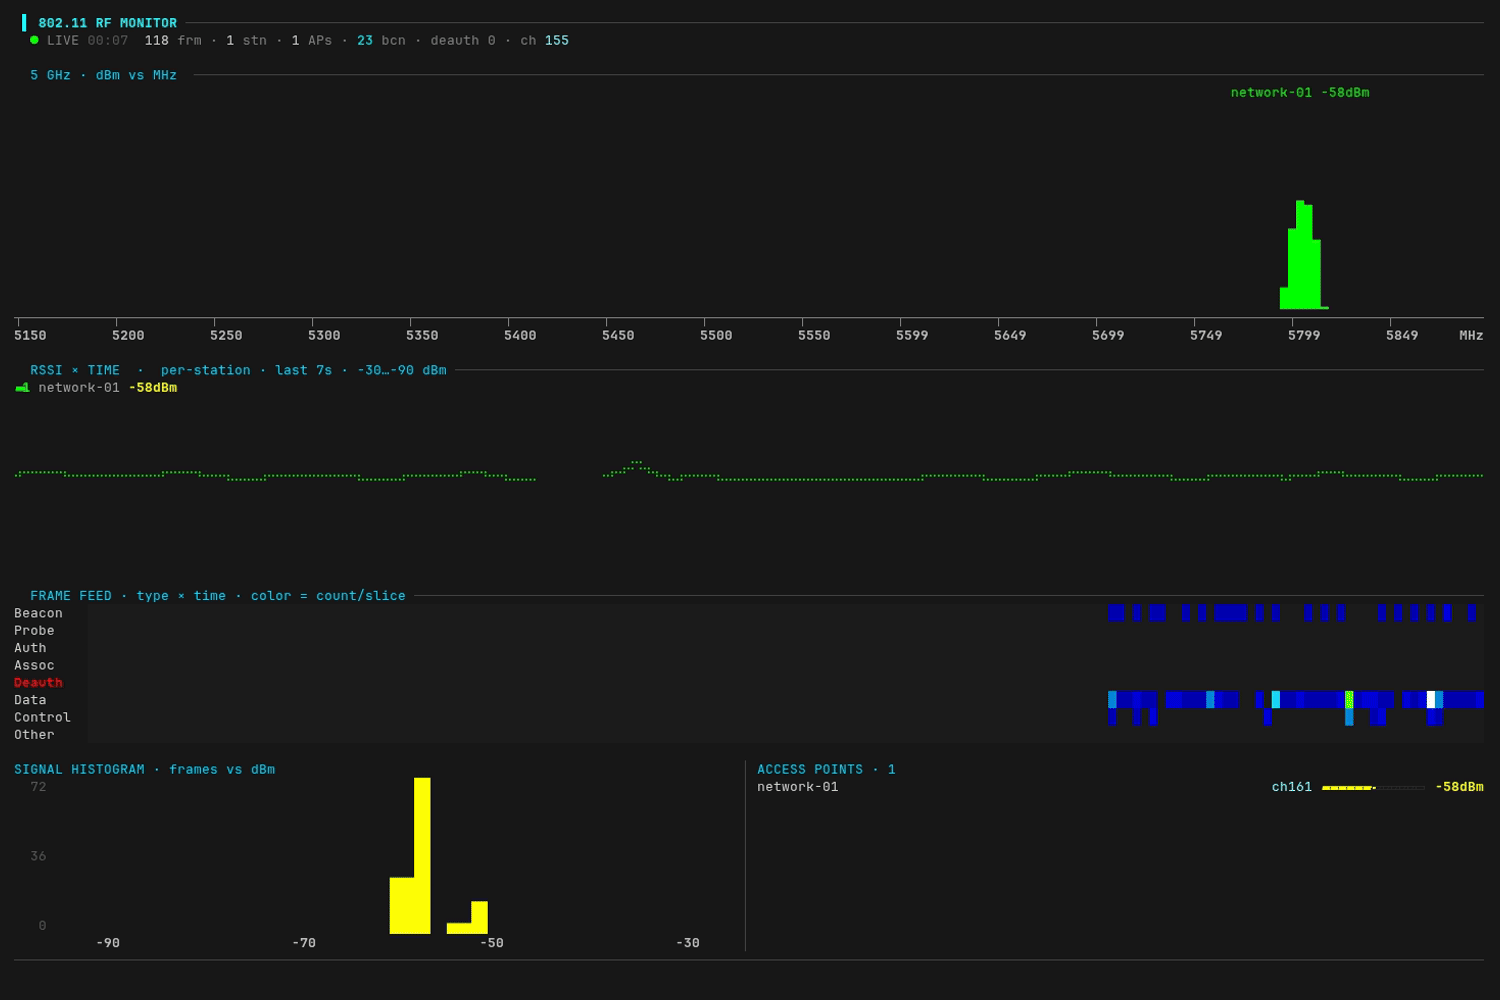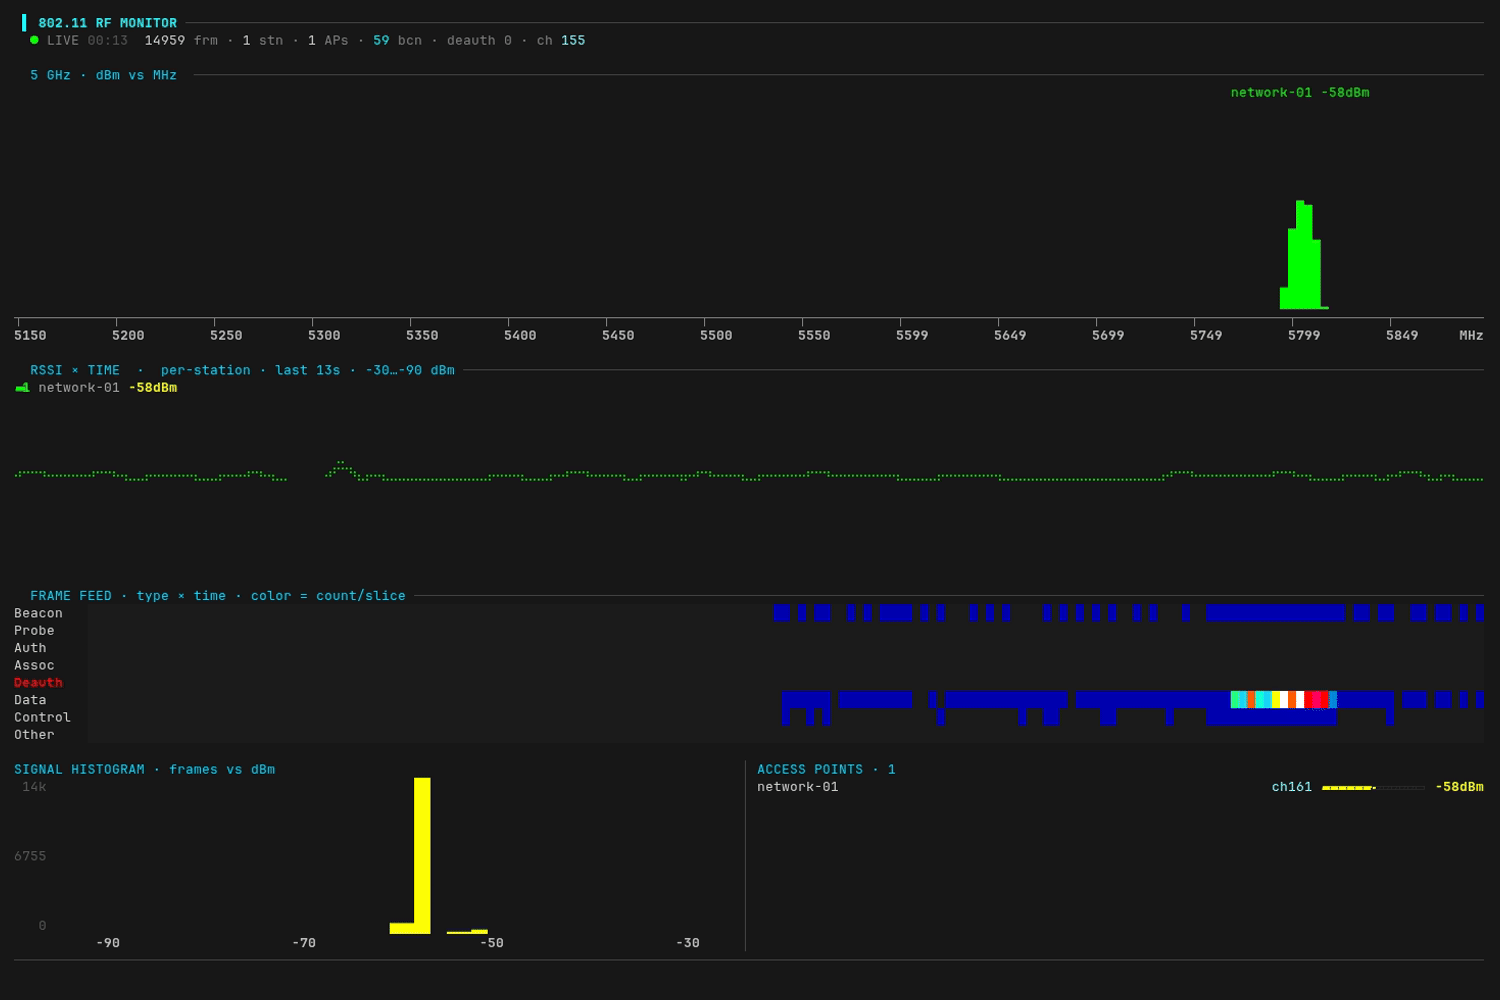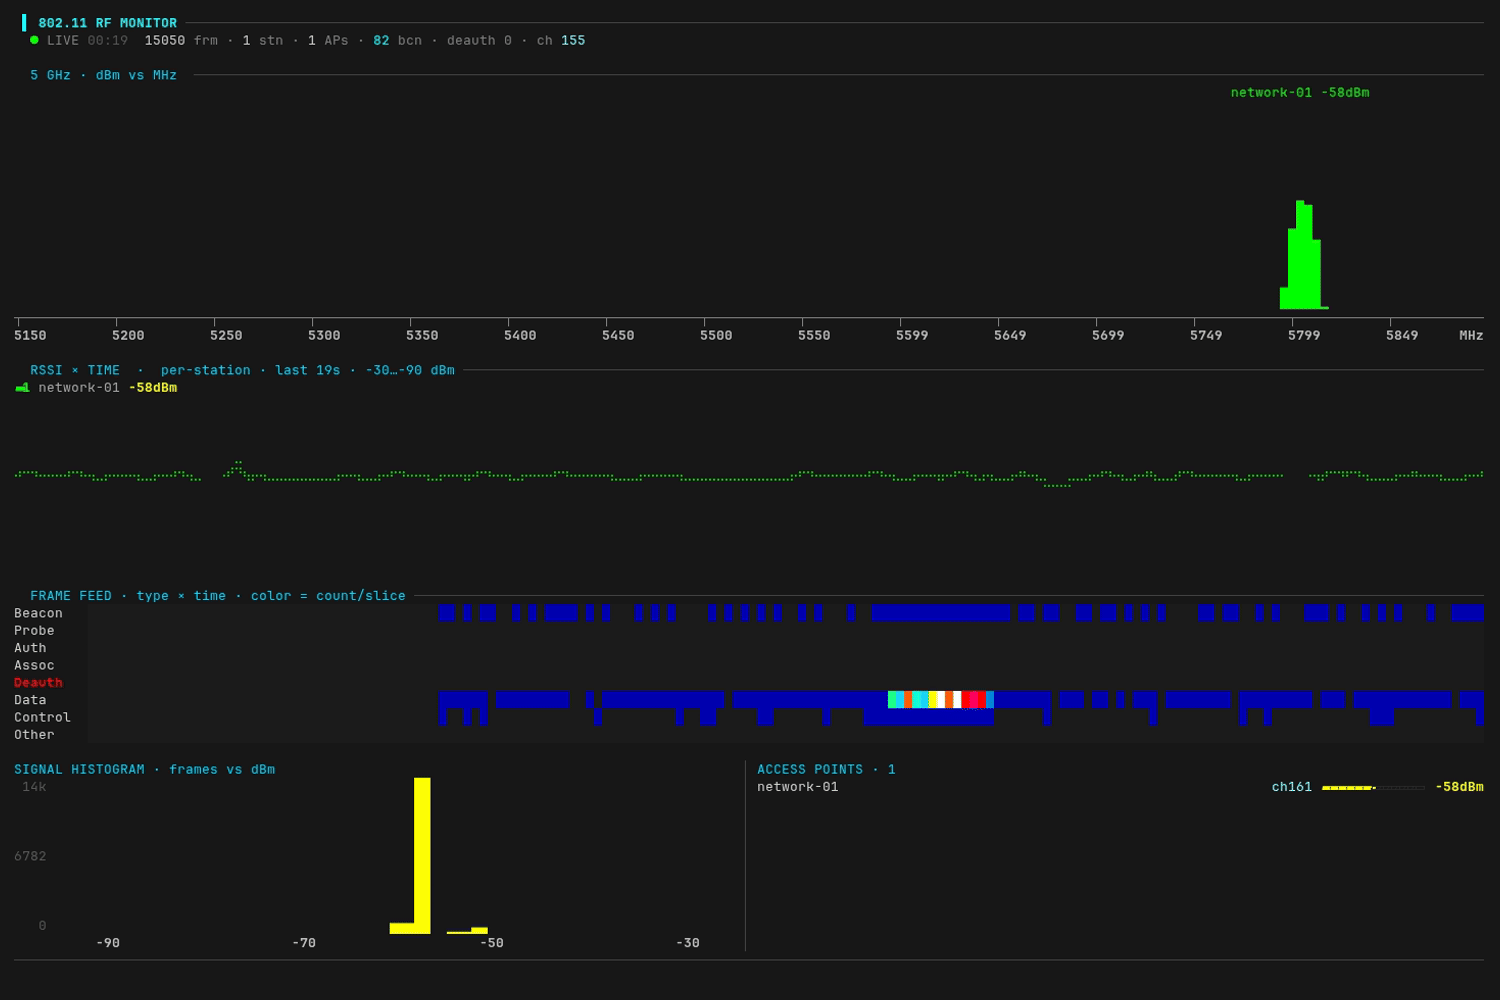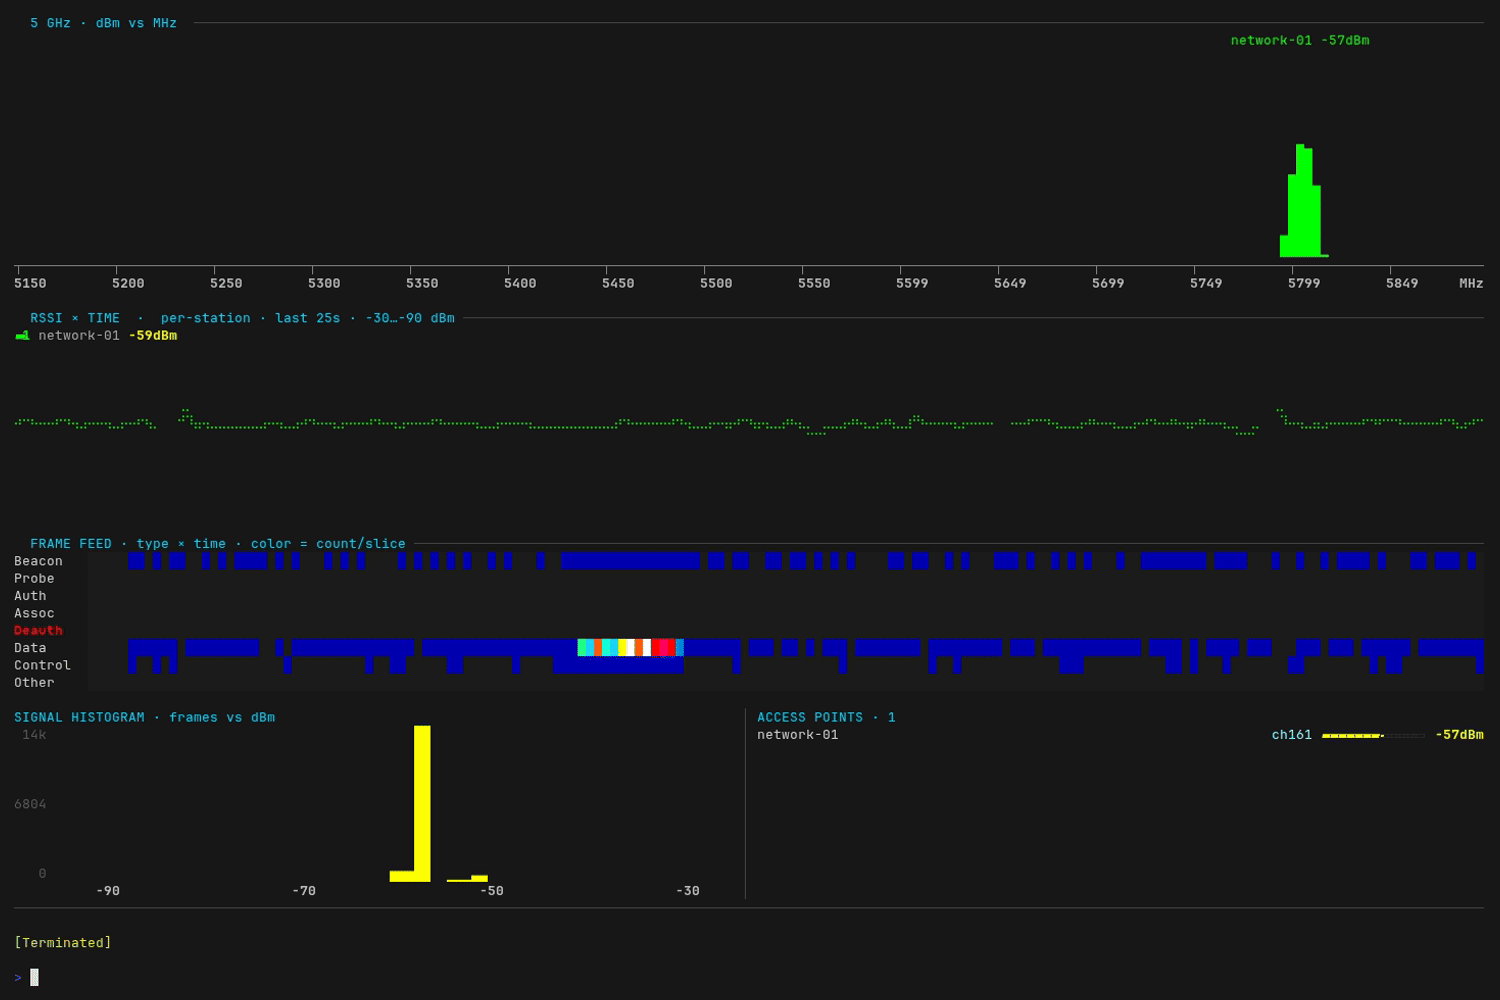 yeet-src/airtop
htop pour les ondes — un tableau de bord RF 802.11 (Wi-Fi) en direct dans votre terminal
 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 kdbugk/game-of-kingshot-re
Étude de rétro-ingénierie éducative d'un jeu Android Unity/IL2CPP. Documente le décodage du protocole de passerelle, l'analyse du SDK natif…
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
 mrschyte/socksmon
Surveillez le trafic TCP arbitraire en utilisant votre proxy d'interception HTTP de choix.
 misje/dhcpoptinj
Injecteur d'options DHCP
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP








