
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 yili-soc/vm-homelab-log4shell-assessment
Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…
 aman-sharma-dev/netsentryx
Une plateforme de surveillance réseau événementielle qui effectue une capture de paquets en direct (Npcap), une analyse de trafic à faible latence et…
 lele394/dnsnitch
DNSnitch est un serveur DNS local, axé sur la confidentialité, qui vous donne un contrôle total sur votre trafic réseau. Contrairement aux listes de…
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Analyse de laboratoire portant sur l'exploitation de CVE-2024-21413 Outlook Moniker Link, la fuite d'identifiants NetNTLMv2 via SMB, la détection…
 maureille/agentic-pcap
Code de benchmark et résultats interactifs pour la détection autonome d'attaques réseau par des agents LLM utilisant des outils et analysant des PCAP…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 corelight/zeek-mercury-npf
Plugin Zeek générant des empreintes Mercury NPF pour TCP, TLS/DTLS, QUIC, HTTP, SSH, OpenVPN et STUN afin de soutenir la surveillance de la sécurité…
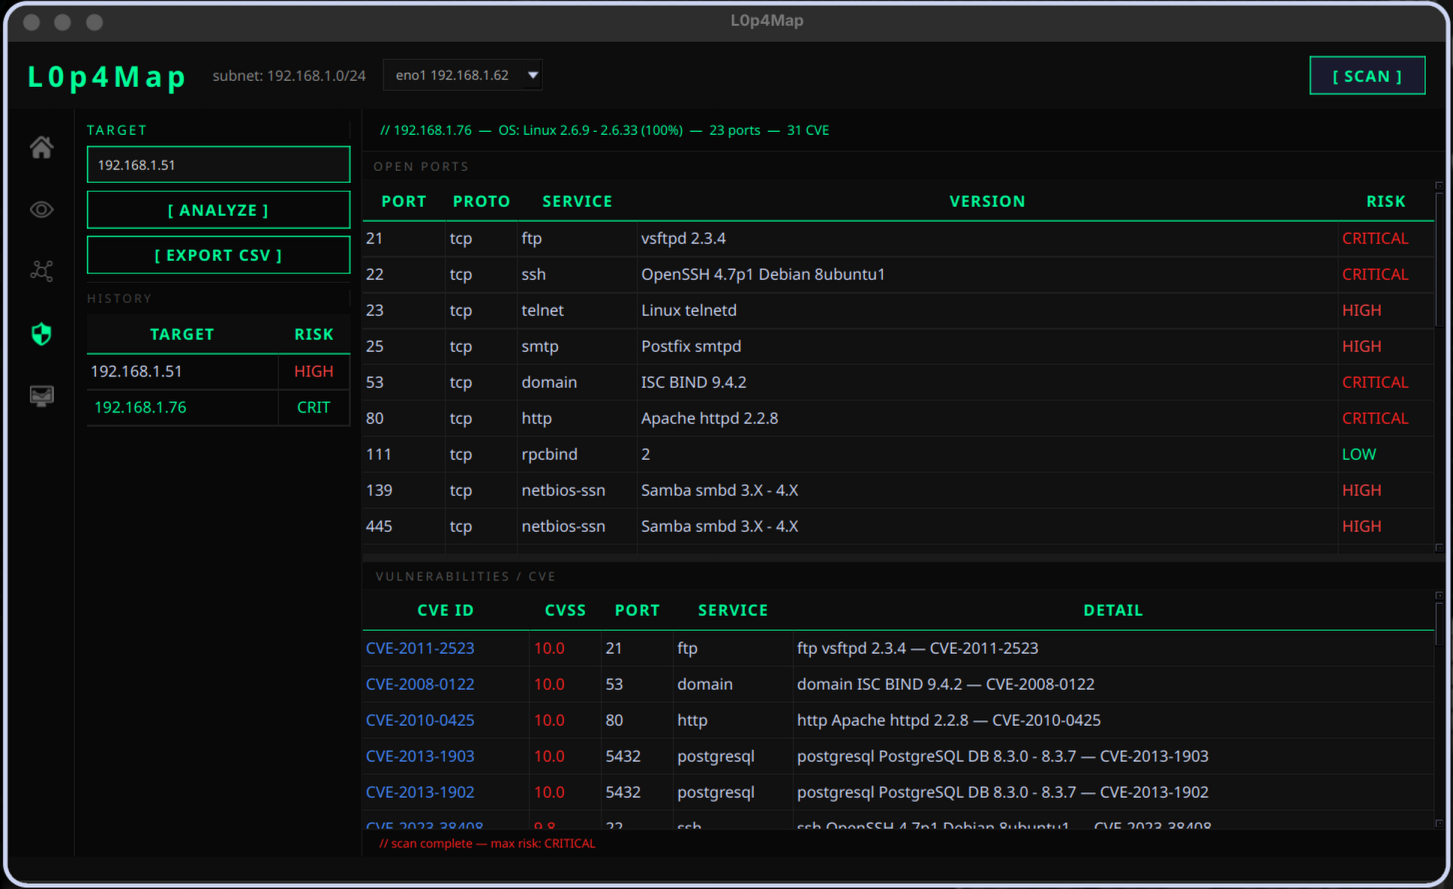 haxl0p4/l0p4map
Outil professionnel de surveillance et de visualisation réseau. L0P4Map combine une découverte ARP à haute vitesse avec une intégration complète de…
 elmoiv/elmocut
Spoofer ARP esthétique pour Windows
 davidhavoc/ayaflow
Un analyseur de trafic réseau haute performance basé sur eBPF et écrit en Rust.
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 amlight/ofp_sniffer
Un renifleur OpenFlow pour aider au dépannage réseau dans les réseaux de production.
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Procédure pas à pas de réponse à incident analysant l'exploitation de CVE-2023-46604 d'Apache ActiveMQ via OpenWire, y compris l'analyse PCAP,…
 shadowy-pycoder/arpspoof
Un outil permettant d'effectuer une usurpation ARP.
 hengyoush/kyanos
Kyanos est un outil d'analyse réseau basé sur eBPF. Il permet de visualiser le temps que les paquets passent dans le noyau, de capturer les…
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 xuyw-seu/packetpatch
Génération pratique de paquets adverses en black-box contre la classification du trafic chiffré, avec une surcharge minimale et une récupérabilité…








