
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 corelight/cve-2020-16898
Un paquet de détection réseau pour CVE-2020-16898 (Vulnérabilité d'exécution de code à distance TCP/IP de Windows)
 jvns/dnspeep
espionner les requêtes DNS que votre ordinateur effectue
 seemoo-lab/internalblue
Framework d'expérimentation Bluetooth pour les puces Broadcom et Cypress.
 josh0xa/espionage
Une suite de sniffing de paquets Linux pour des attaques MiTM automatisées
 skydive-project/skydive
Un analyseur open source en temps réel de topologie réseau et de protocoles
 alperenugurlu/cve-2024-3596-detector
Détecte la CVE-2024-3596 dans le trafic RADIUS/UDP en analysant les collisions MD5 dans les paquets Access-Request, aidant les administrateurs à…
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
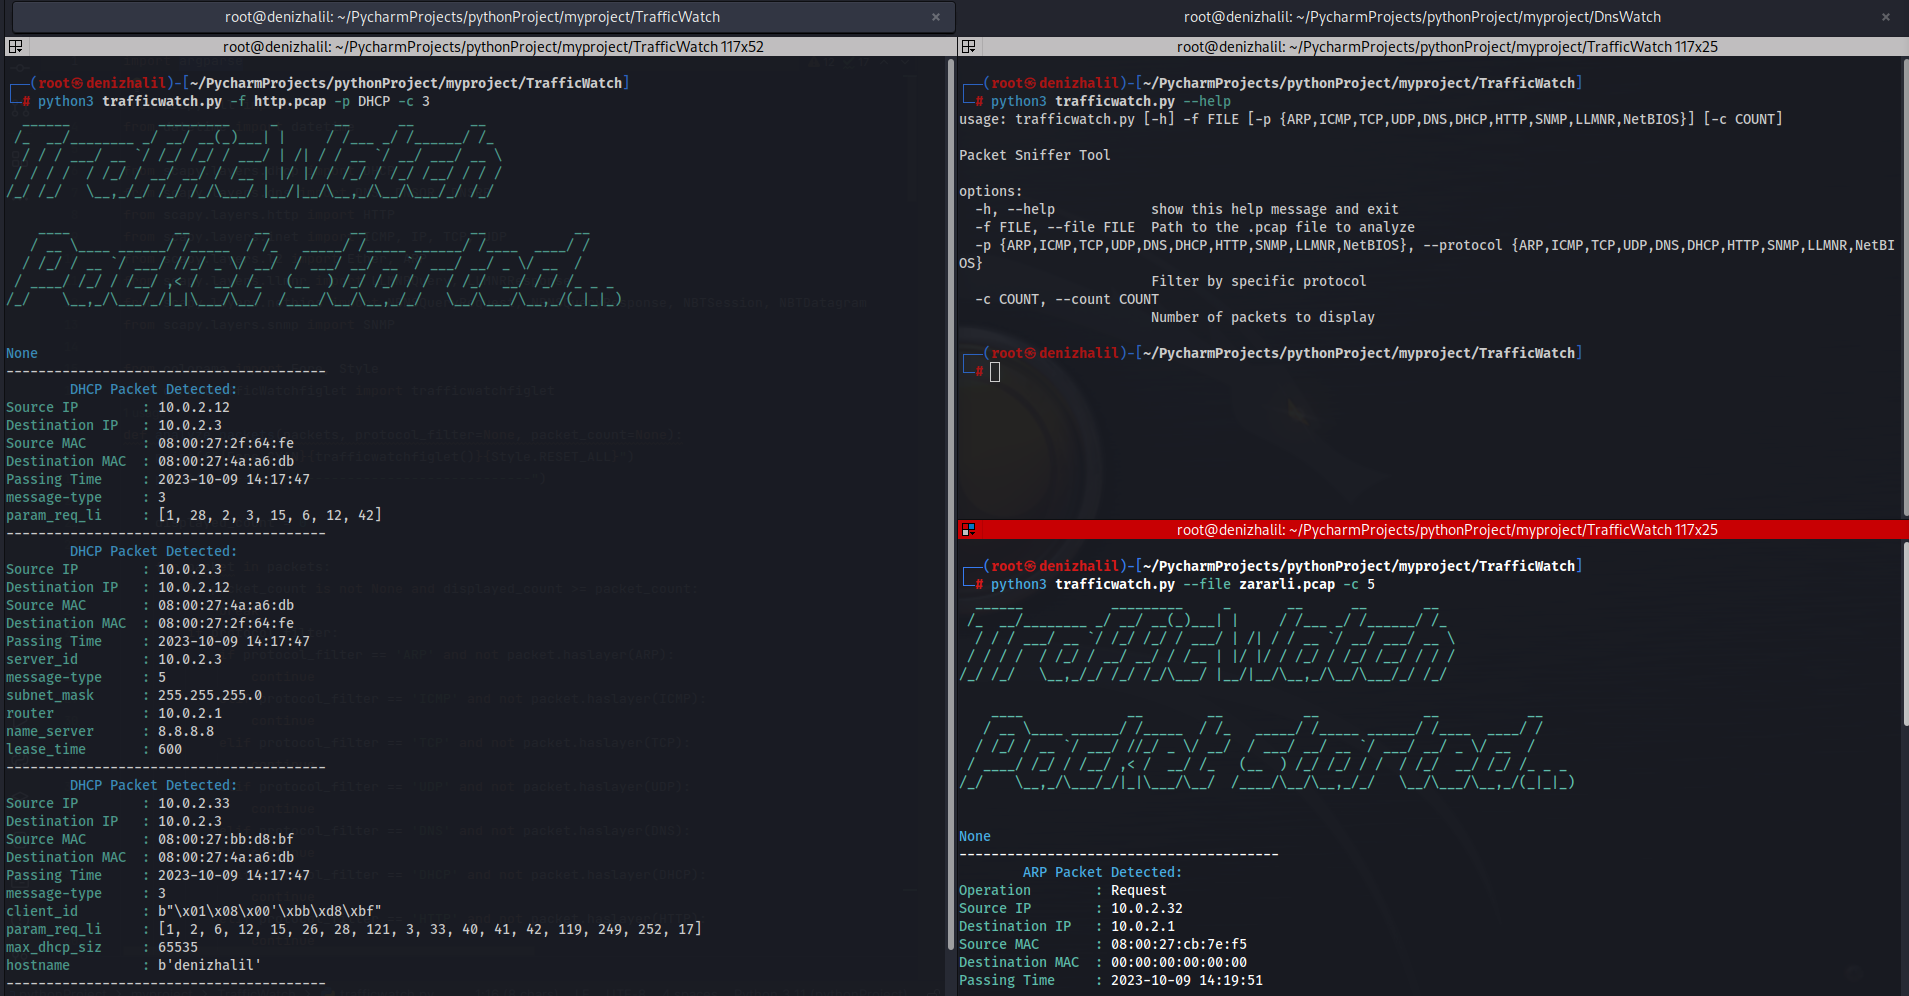 halildeniz/trafficwatch
Renifleur et analyseur de paquets basé sur PCAP supportant l'inspection des protocoles ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR et NetBIOS…
 halildeniz/networkassessment
NetworkAssessment: Outil d'évaluation des compromissions réseau
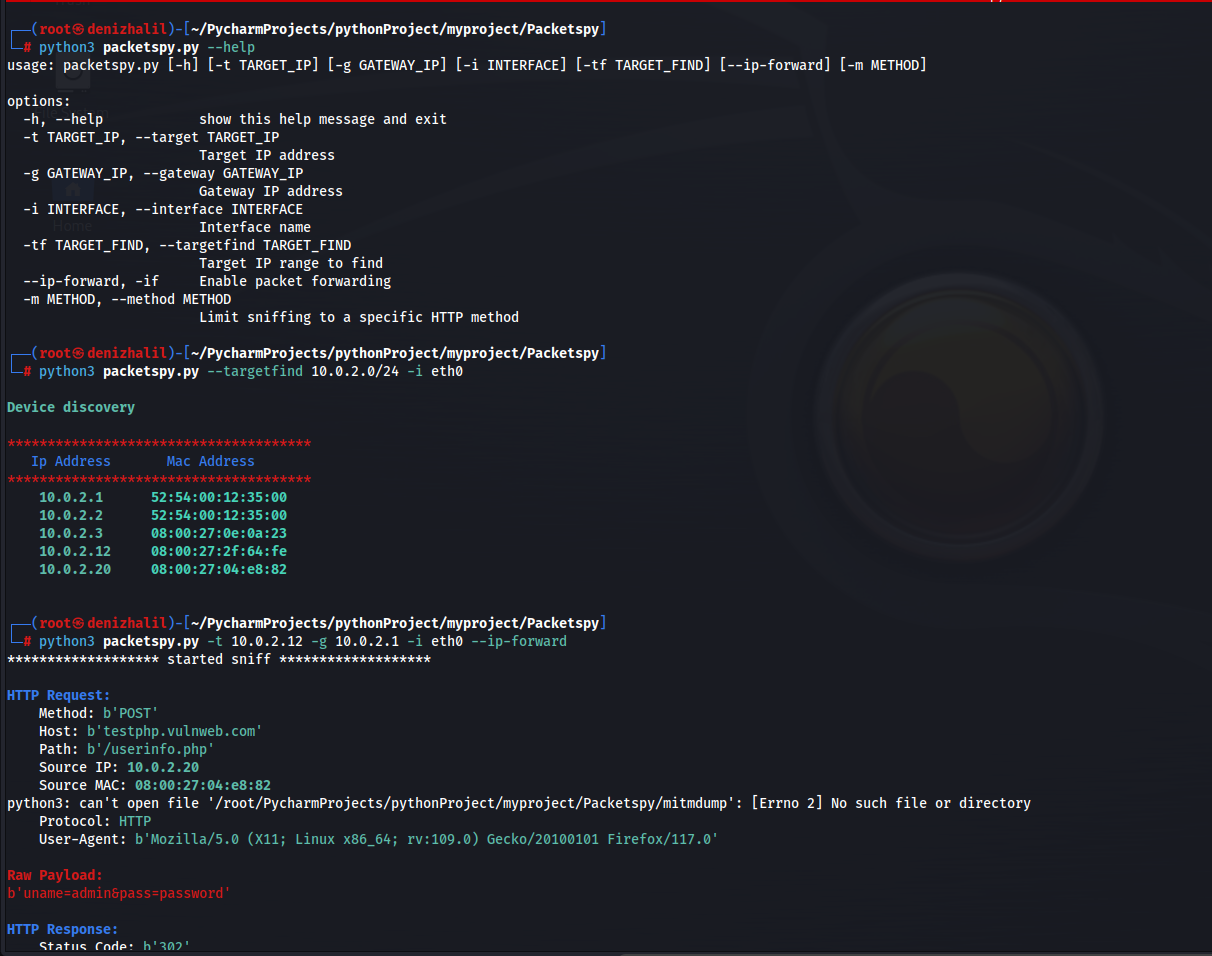 halildeniz/packetspy
Sniffeur de paquets réseau pour la capture de trafic en temps réel, l'inspection HTTP, l'analyse de charge utile brute et la découverte d'appareils…
 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 wrong-commit/cve-2010-4669
Exploit basé sur Python pour CVE-2010-4669 utilisant Scapy pour envoyer des paquets conçus pour tester les vulnérabilités réseau. Nécessite root et…
 thehackingsage/hackdroid
Catalogue organisé de 364 APK de pentesting et de sécurité Android, classés par catégorie, couvrant la forensique, le MITM, le sniffing, l'OSINT, le…
 francozappa/bluffs
Boîte à outils pour tester l'établissement de sessions Bluetooth contre les attaques de secret de session passé et futur, utilisant le patch de…
 corelight/zeek-elf
Un analyseur de fichiers ELF pour Zeek
 halildeniz/macmaster
Gestion et surveillance avancées des interfaces réseau
 ets-polito/esp32-sniffer
Micrologiciel ESP32 qui renifle les paquets PROBE REQUEST envoyés par les smartphones à la recherche d'une connexion Wi-Fi afin d'extraire différents…








