
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit
 libnet/nemesis
Un utilitaire en ligne de commande pour la création et l'injection de paquets réseau.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 eonraider/packet-sniffer
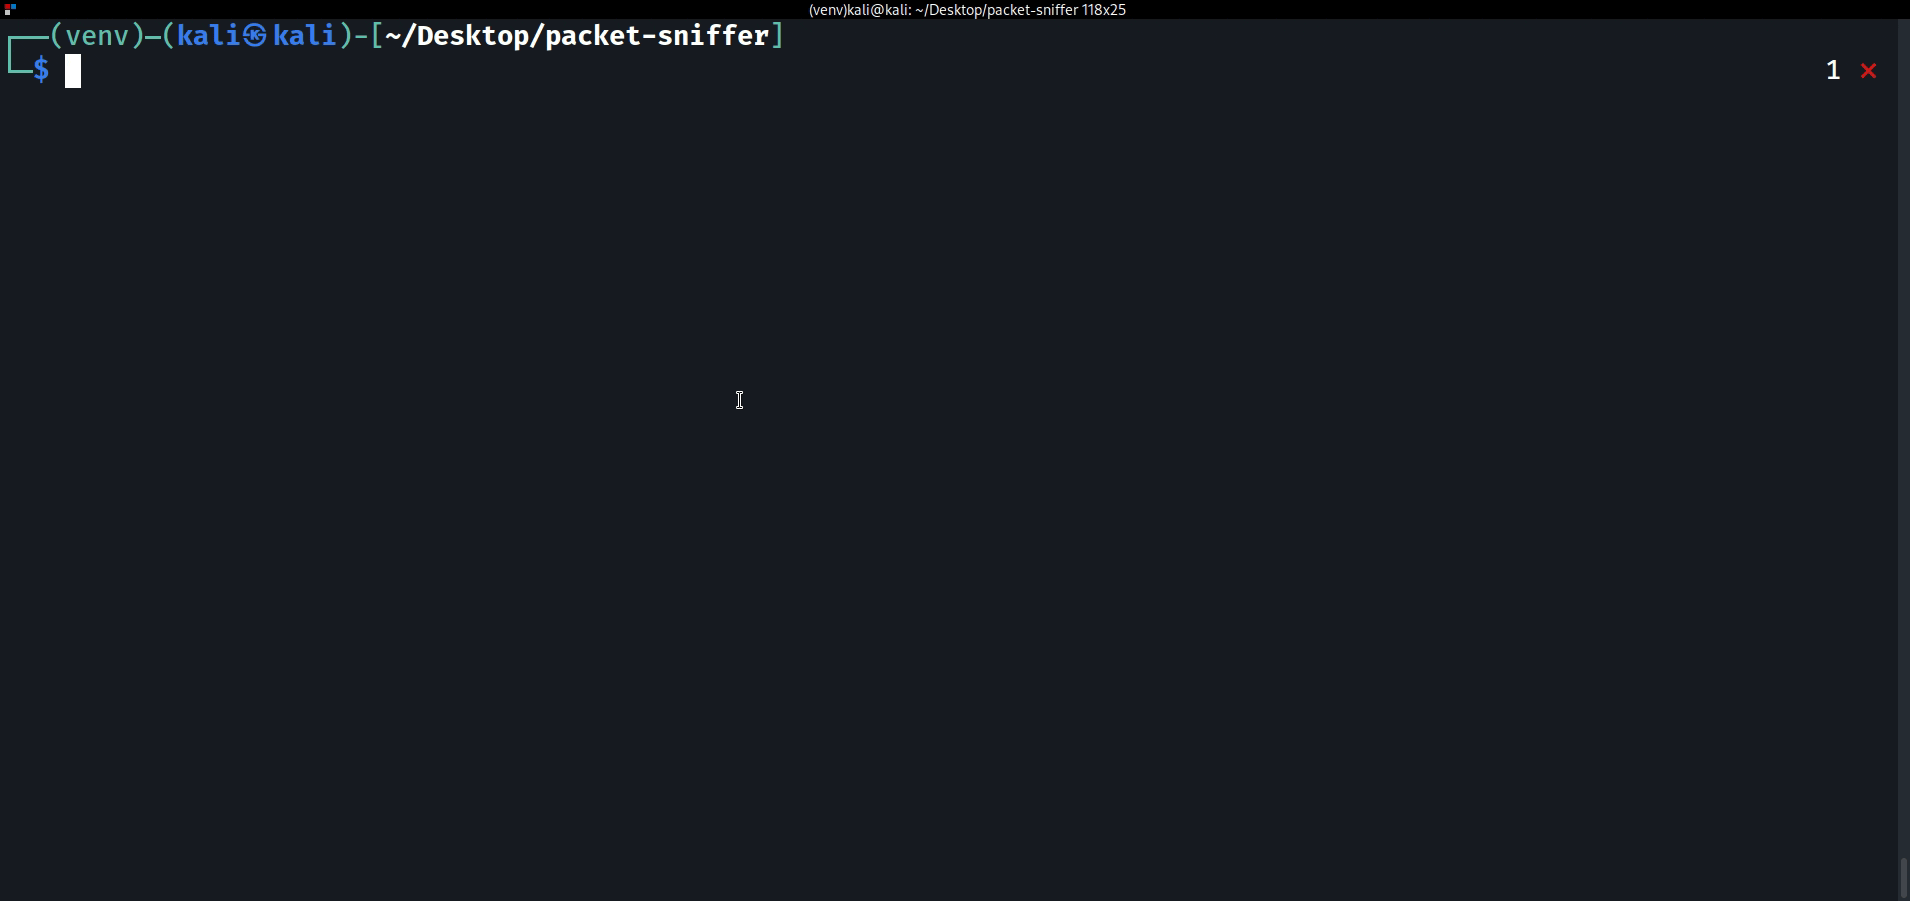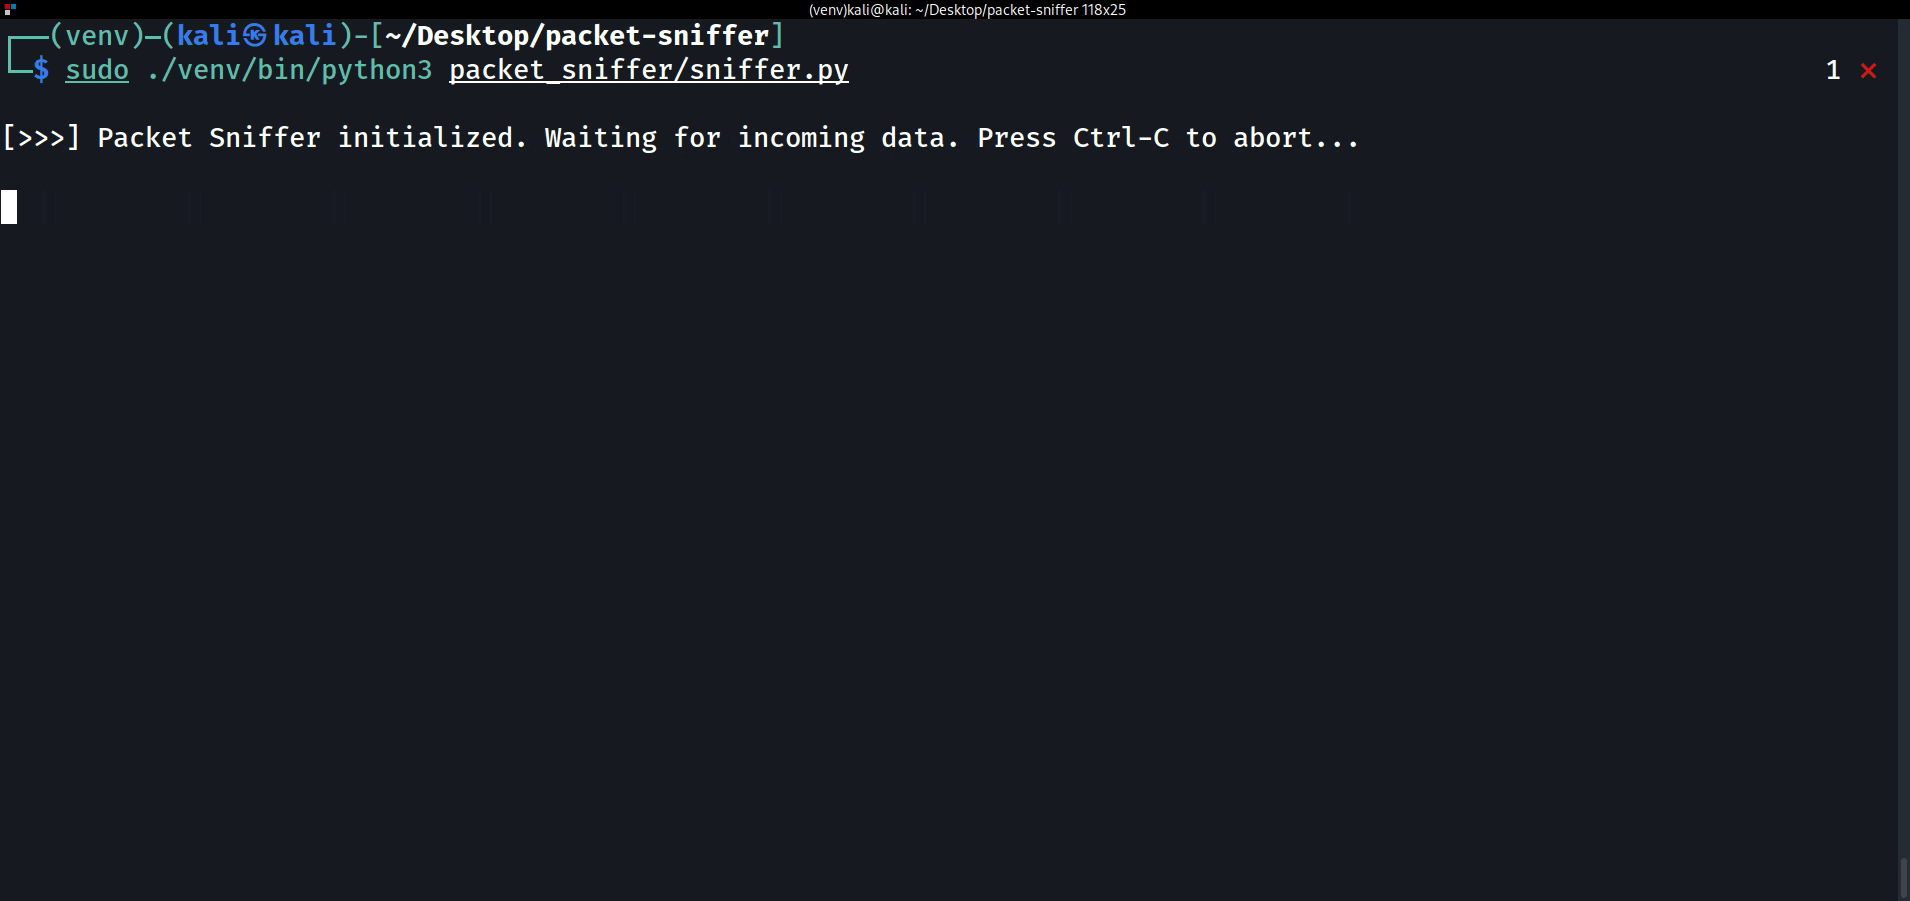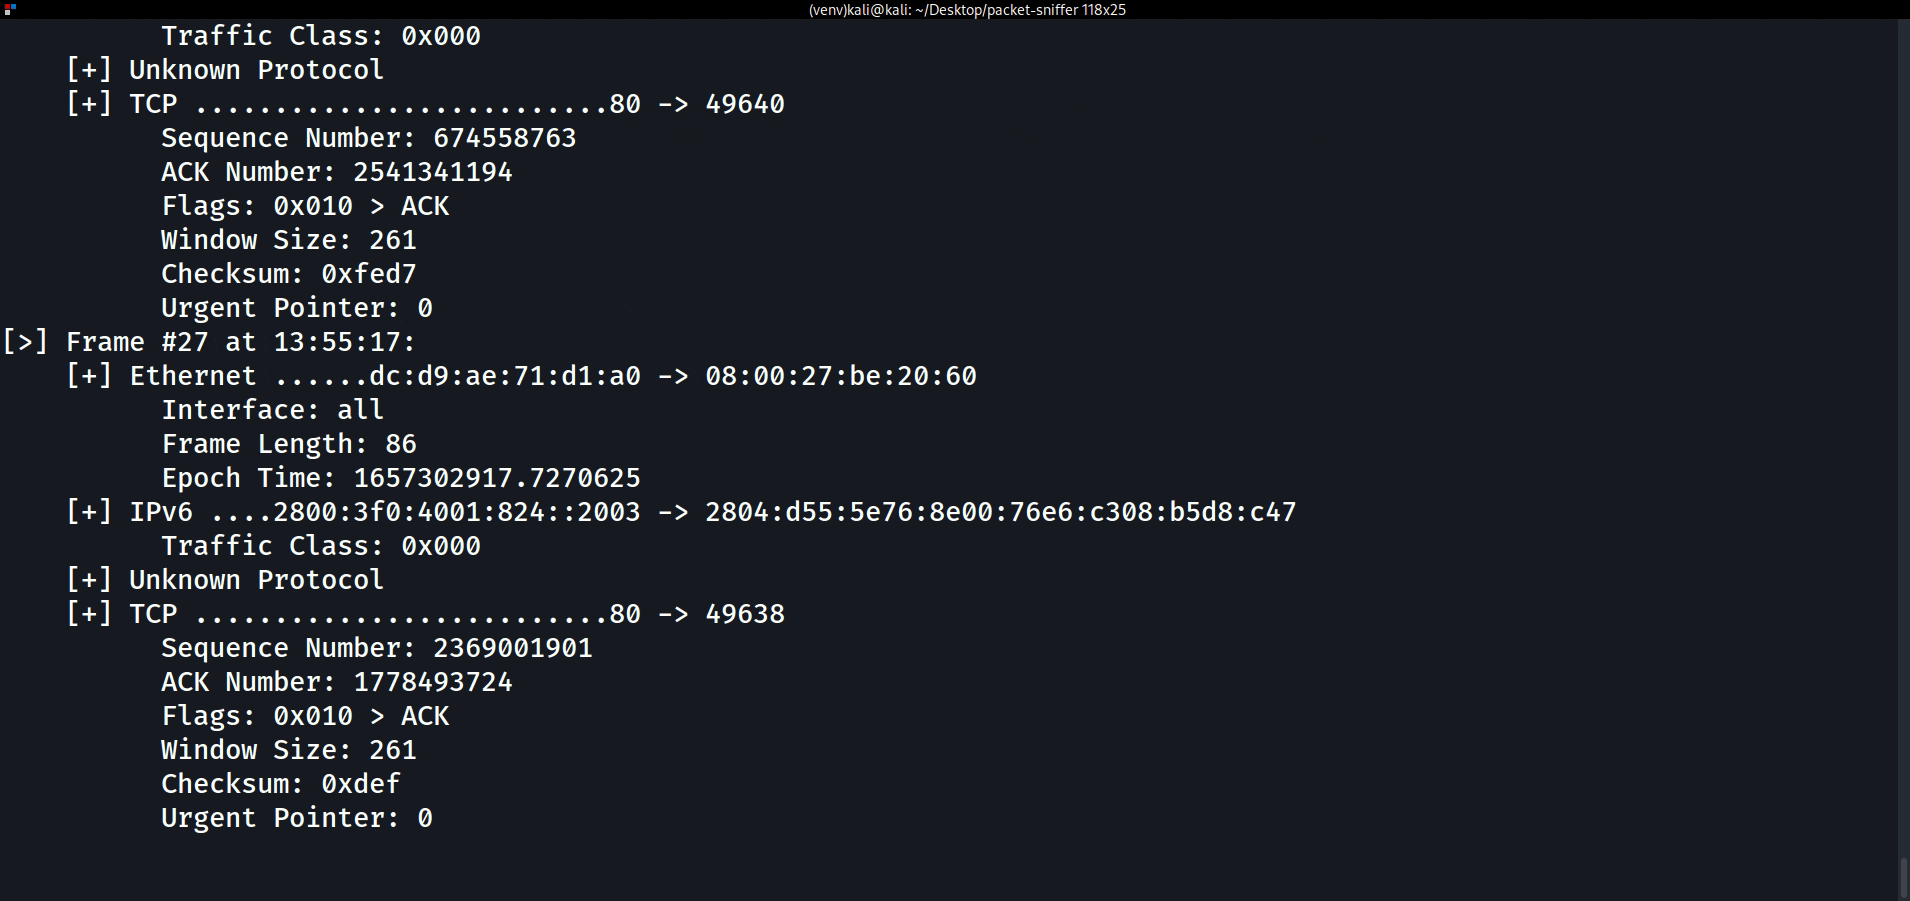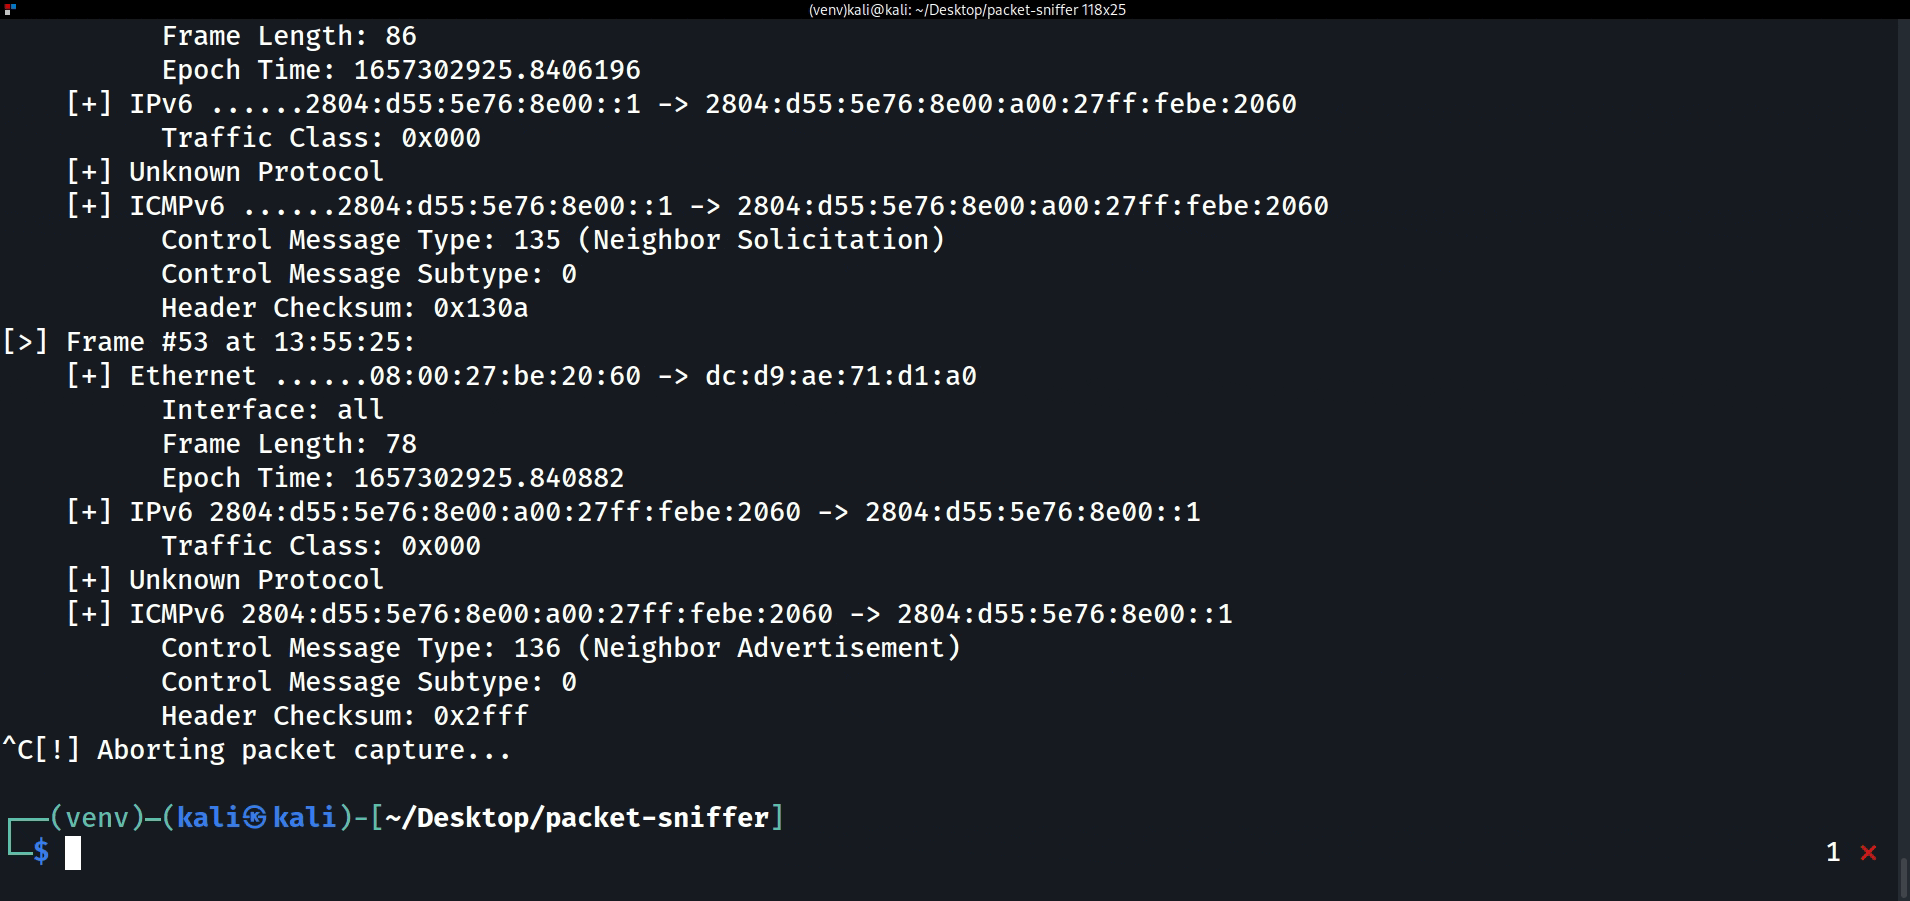
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)
 quarkslab/peetch
Boîte à outils basée sur eBPF pour renifler le trafic réseau, extraire les clés TLS OpenSSL, et intercepter/déchiffrer les connexions TLS 1.2 en…
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 impostorkeanu/eavesarp
Analyser les requêtes ARP pour identifier les hôtes communicants et les configurations d'adresses réseau obsolètes (SNACs)
 fenkohq/dnsmonster
Kit d'outils de capture et de surveillance DNS passif
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 caster0x00/above
Sniffeur passif de sécurité réseau qui analyse 28 protocoles (ARP, STP, OSPF, VLAN, SCADA) pour détecter des vulnérabilités dans les équipements…
 dovecoteescapee/byedpiandroid
Proxy local basé sur VPN Android qui contourne l'Inspection Profonde des Paquets (DPI) et la censure en redirigeant tout le trafic via un tunnel…
 camp0/aiengine
Moteur programmable d'inspection de paquets avec NIDS, classification DNS, analyse de fréquence et génération automatique de regex. Supporte les…
 aleksamcode/preferred-network-list-sniffer
Un outil de reconnaissance pour capturer et afficher les SSIDs à partir de la liste des réseaux préférés de l'appareil.
 emrekybs/bluefish
Outil d'automatisation conçu pour simplifier l'analyse des fichiers PCAP (capture de paquets).
 halildeniz/networkassessment
NetworkAssessment: Outil d'évaluation des compromissions réseau
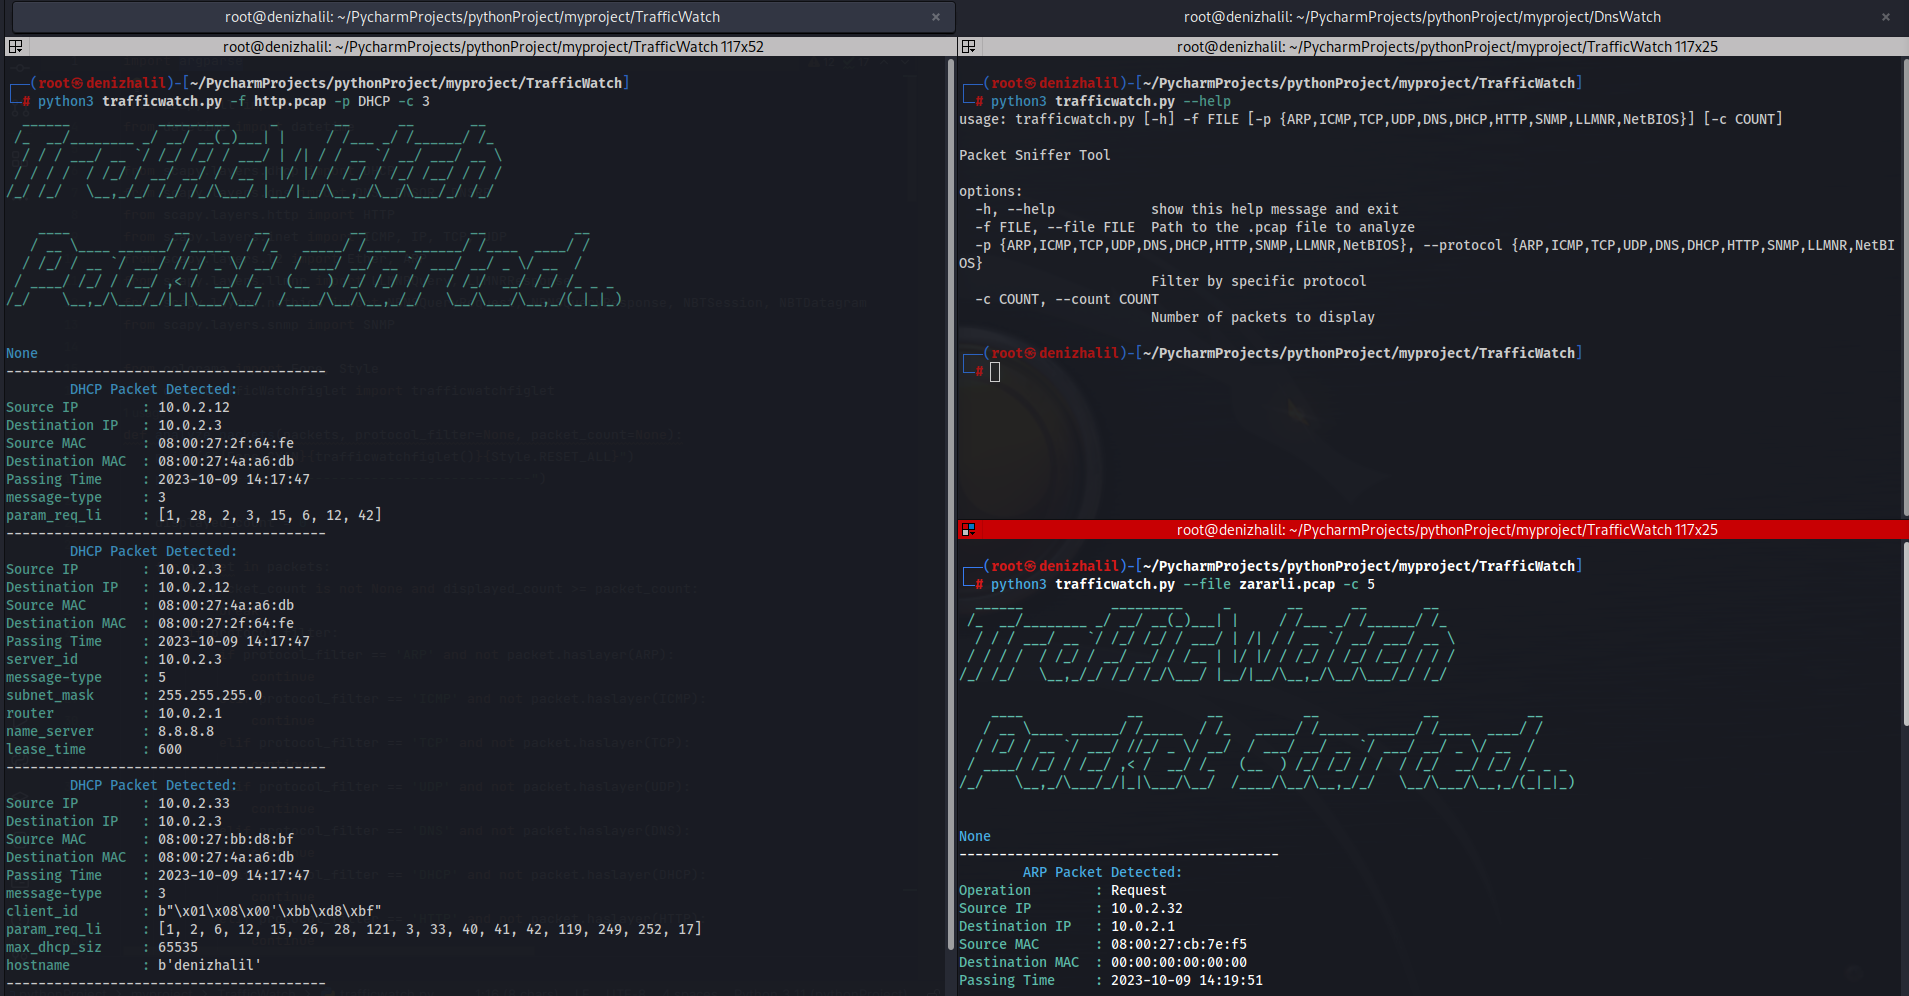 halildeniz/trafficwatch
Renifleur et analyseur de paquets basé sur PCAP supportant l'inspection des protocoles ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR et NetBIOS…
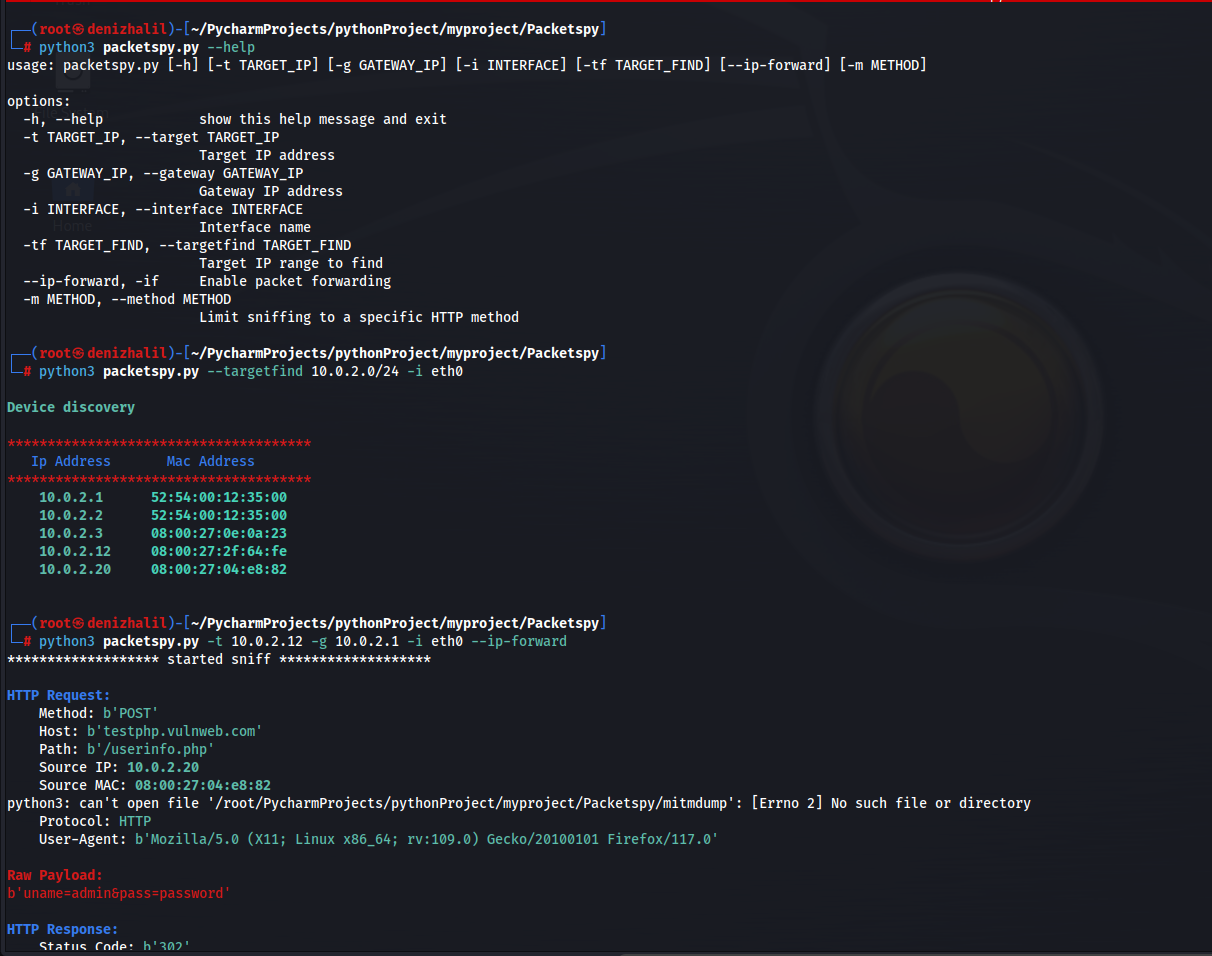 halildeniz/packetspy
Sniffeur de paquets réseau pour la capture de trafic en temps réel, l'inspection HTTP, l'analyse de charge utile brute et la découverte d'appareils…








