
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit
 syssec-kaist/ltesniffer
Un outil open-source d'écoute LTE (liaison descendante/montante)
 secdev/scapy
Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
 seladb/pcapplusplus
Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
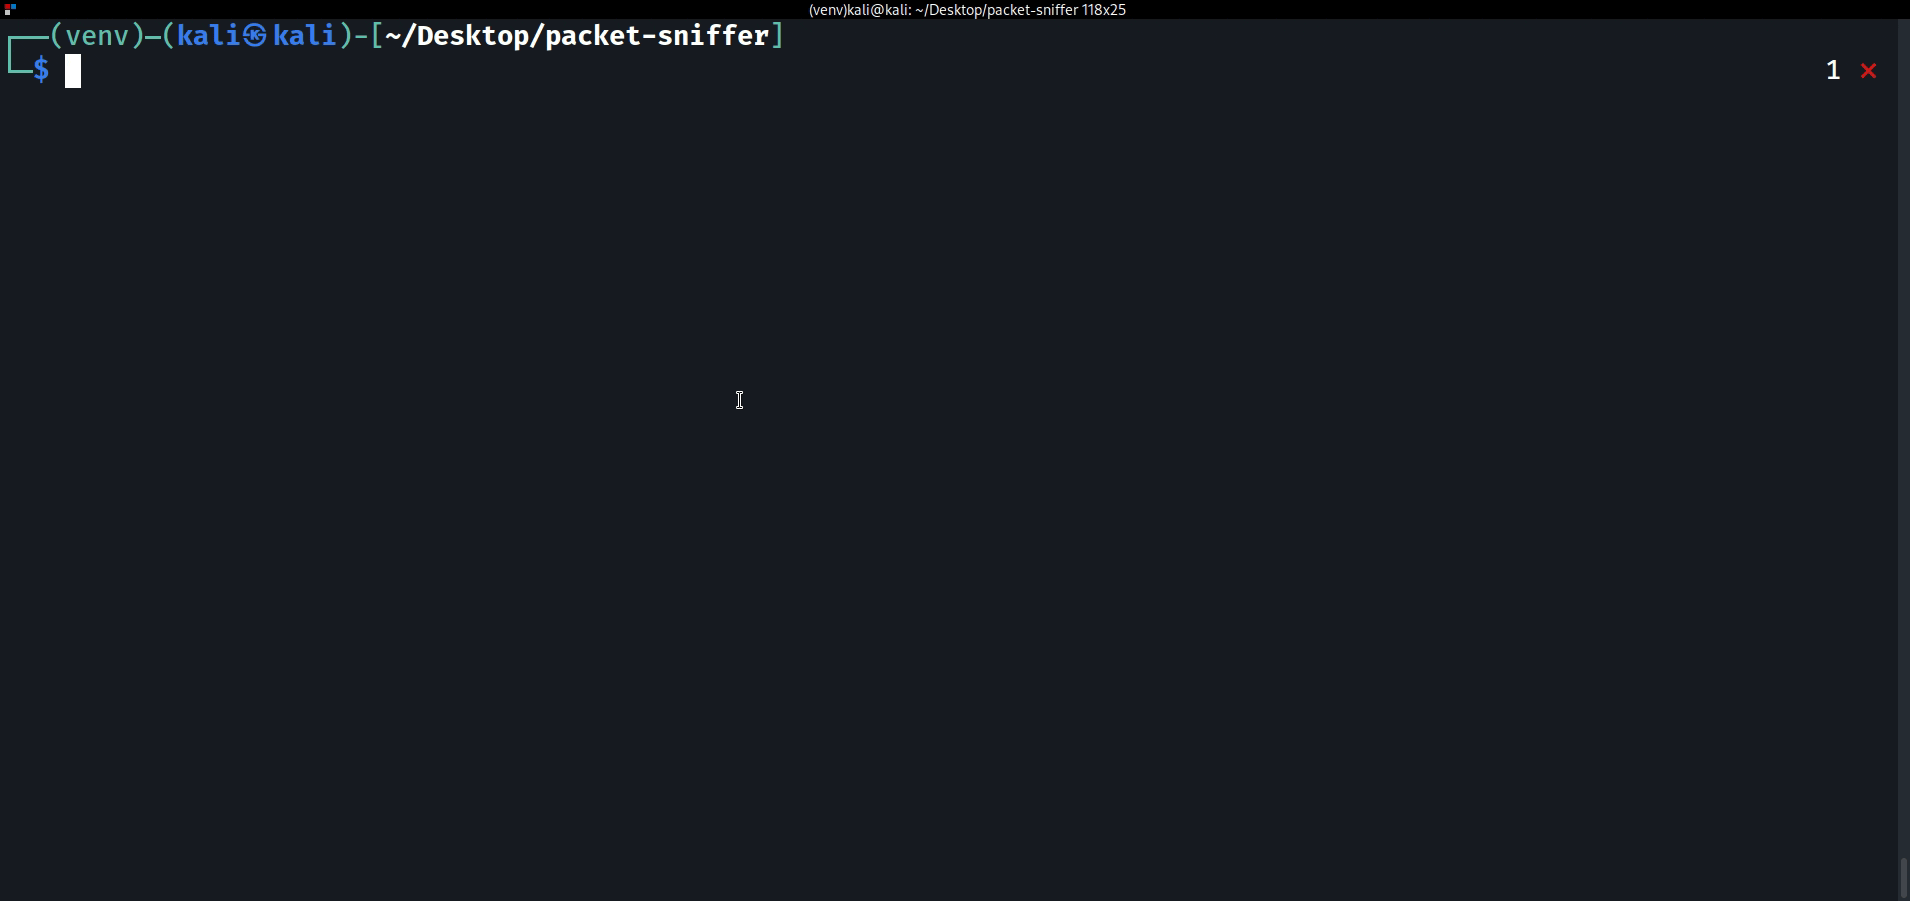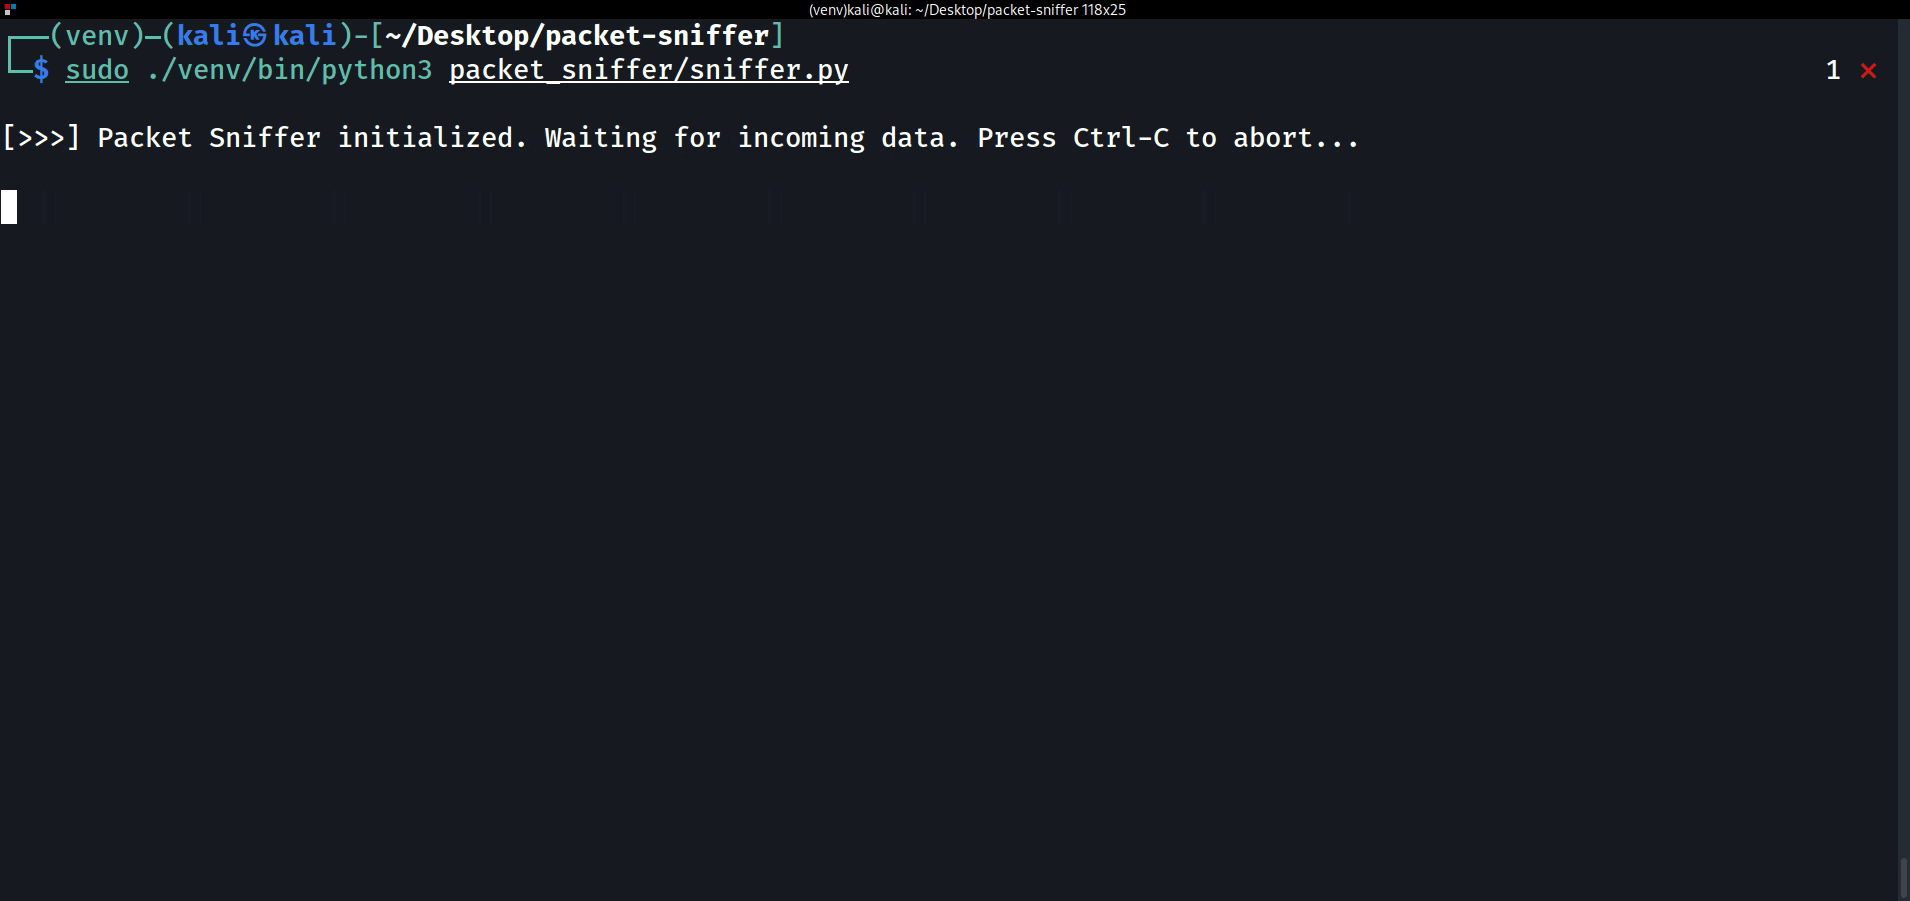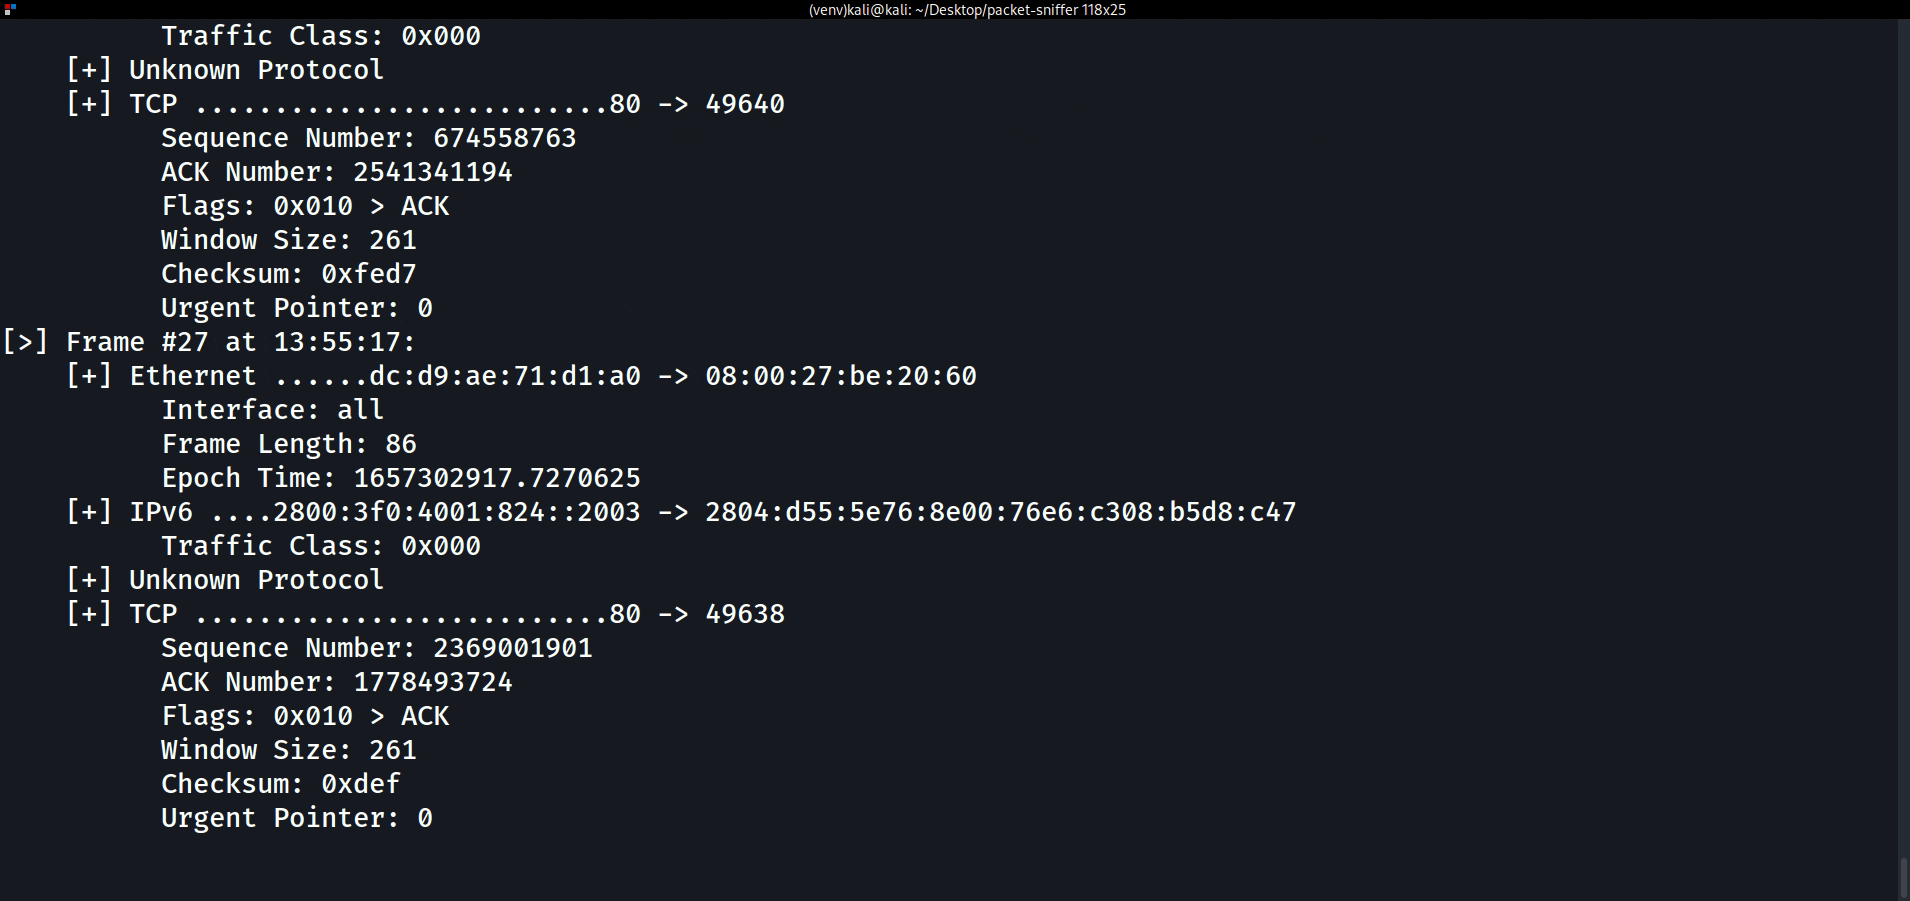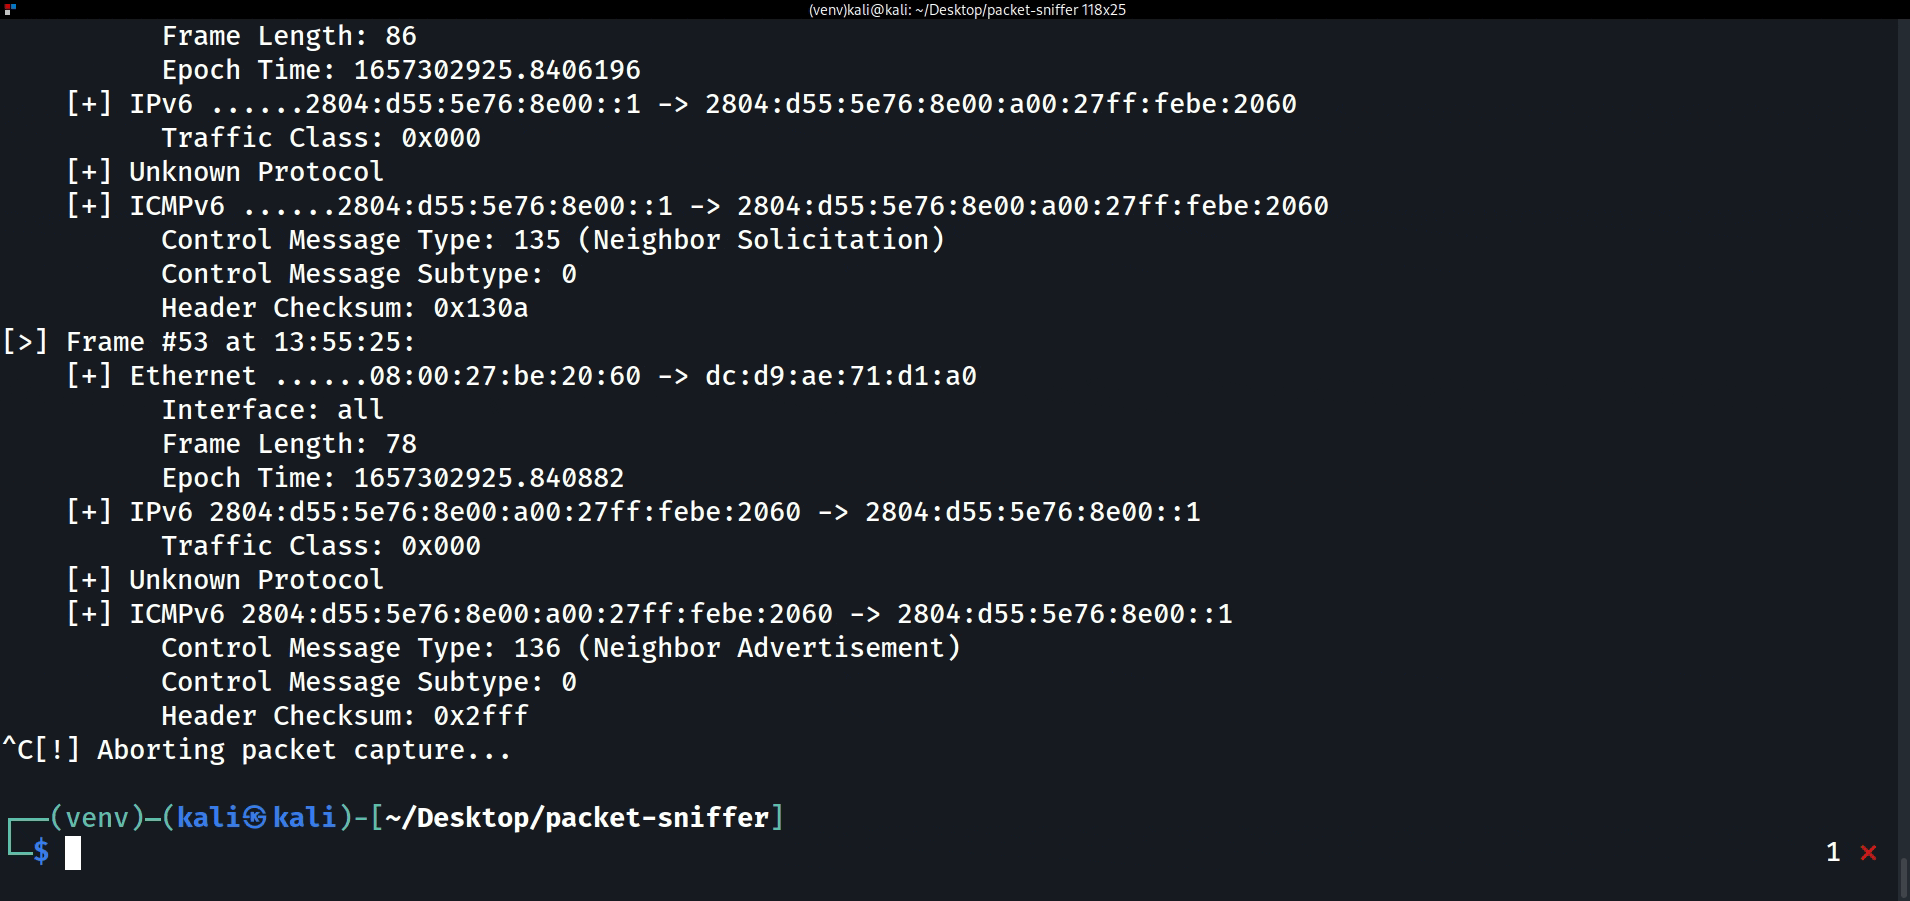 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 seemoo-lab/nexmon
Le framework de patching de firmware en C pour les puces WiFi Broadcom/Cypress qui permet le mode moniteur, l'injection de trames et bien plus encore.
 gvcoder09/nodpi4android
Application proxy Android qui contourne la censure par inspection approfondie des paquets (DPI) en fragmentant les paquets TLS ClientHello et en…
 pavel-odintsov/fastnetmon
Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN
 martin-ger/esp_wifi_repeater
Un routeur NAT WiFi entièrement fonctionnel (et maintenant également un répéteur WiFi)
 greatscottgadgets/ubertooth
Sniffer BLE et plateforme d'expérimentation Bluetooth avec matériel ouvert, firmware et capture limitée de paquets Classic BR pour les travaux de…
 halildeniz/dosinator
DoSinator est un puissant outil de test de déni de service (DoS) développé en Python.
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 shadowy-pycoder/go-http-proxy-to-socks
Proxy MITM en ligne de commande qui convertit SOCKS4/SOCKS5 en proxy HTTP/HTTPS/HTTP2/HTTP3 avec redirection transparente TCP/UDP, usurpation…
 gcla/termshark
Une interface utilisateur en terminal pour tshark, inspirée de Wireshark
 activecm/passer
Localisateur de services passif, un sniffer Python qui identifie les serveurs, les clients, les noms et bien plus encore
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
 asaotomo/hx0-hawkeye
Une extension légère de navigateur pour la capture et l'analyse de sécurité, permettant la capture, l'interception, la modification, la relecture, la…






