
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 alperenugurlu/cve-2024-3596-detector
Détecte la CVE-2024-3596 dans le trafic RADIUS/UDP en analysant les collisions MD5 dans les paquets Access-Request, aidant les administrateurs à…
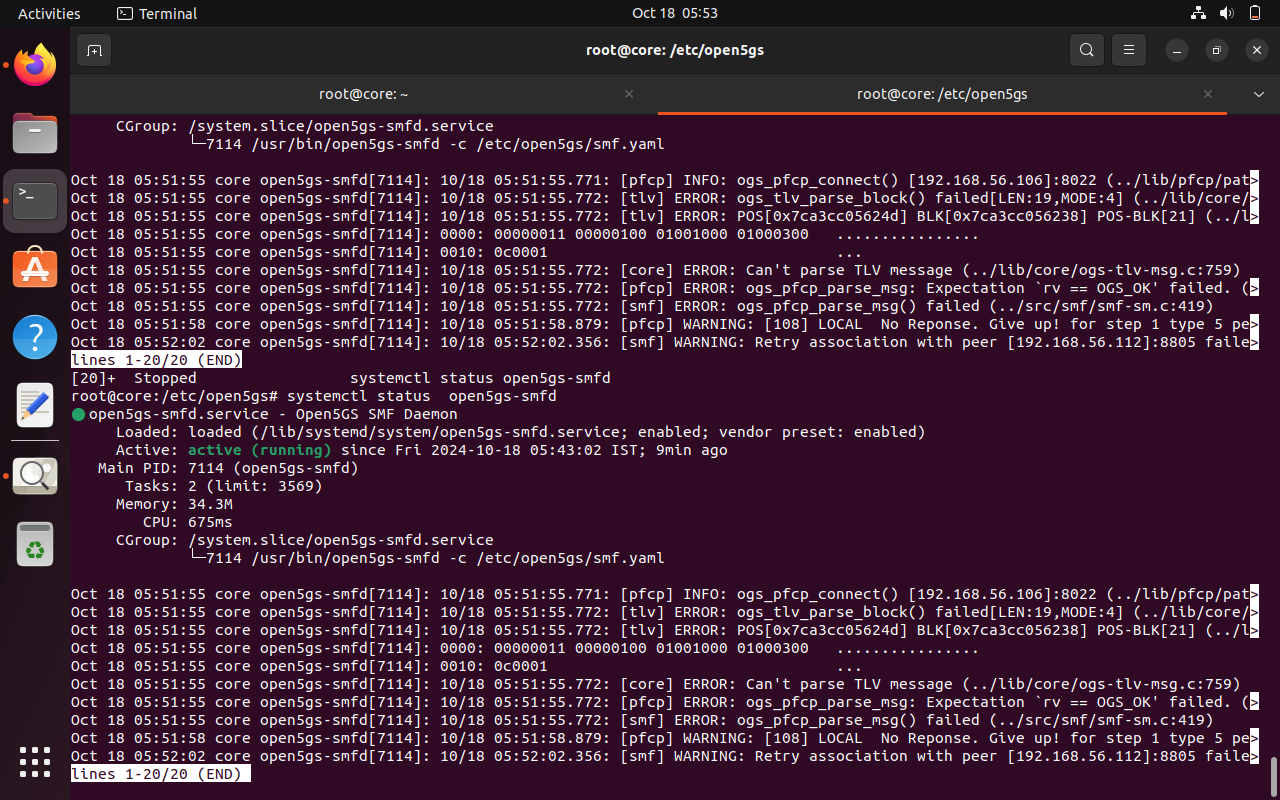 lakshmirnr/cve-2024-51179
Exploit de preuve de concept pour CVE-2024-51179 : l'inondation de paquets PFCP conçus entraîne un déni de service dans Open5GS UPF/SMF, perturbant…

 aseemjakhar/kcmd
Détournement et reniflage de la prise connectée Kankun. La prise connectée Kankun et son application mobile utilisent une clé AES 256 bits codée en…
 oisf/libhtp
Bibliothèque d'analyse de protocole HTTP sensible à la sécurité, utilisée par les moteurs IDS/IPS pour inspecter et normaliser le trafic HTTP à des…
 datapartyjs/meshtnc
Firmware pour convertir les radios LoRa grand public en modems KISS TNC avec CLI série, sniffing de paquets BLE, et compatibilité APRS/AX.25 pour le…
 mcp-shark/mcp-shark
Analyse forensique à la Wireshark pour les communications du Model Context Protocol Capturez, inspectez et enquêtez sur toutes les requêtes et…
 danmcinerney/wifi-monitor
Affiche les IP de votre réseau local qui envoient le plus de paquets.
 nccgroup/ebpf
eBPF - outillage Berkeley Packet Filter étendu
 jalvarezz13/krb5roastparser
KrbRoastParser est un outil pour analyser des paquets Kerberos à partir de fichiers pcap afin d'extraire les hachages AS-REQ, AS-REP et TGS-REP.
 eldraco/sapito
Un renifleur et interpréteur mDNS.
 yeet-src/usbsnoop
Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…
 rnehra01/arp-validator
Outil de sécurité pour détecter les attaques par empoisonnement ARP
 husam212/mitmer
Outil automatisé d'attaque de l'homme du milieu.
 unixpickle/cve-2018-4407
Faites planter les appareils macOS et iOS avec un seul paquet.
 dougives/wisp
Kit de script et de matériel pour désauthentifier automatiquement les clients 802.11 en masse. Capture des paquets pour des actions malveillantes…
 9lyph/cve-2022-29593
Preuve de concept d'exploitation pour le contournement d'authentification par rejeu de capture dans le relais Dingtian DT-R002, permettant un…
 corelight/zeek-spicy-wireguard
Un analyseur de protocole Wireguard pour Zeek basé sur Spicy.
 quynhold/detect-cve-2017-0144-attack
Programme de suivi et de surveillance du trafic réseau écrit en Python, qui émet une alerte lorsqu'il détecte une attaque CVE-2017-0144








