
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 ragnt/angryoxide
Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et…
 aircrack-ng/aircrack-ng
Suite complète pour l'audit de sécurité des réseaux WiFi, incluant la capture de paquets, les attaques par injection, la désauthentification, la…
 kubeshark/kubeshark
Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…
 devinblack001/ddos-reduction-system
Passerelle d'atténuation DDoS de couche 4 adaptative à deux étages utilisant l'analyse comportementale du trafic, la classification par forêt…
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
 emanuele-f/pcapdroid
Moniteur réseau sans root, pare-feu et dumper PCAP pour Android
 ntop/ndpi
Open Source Deep Packet Inspection Software Toolkit
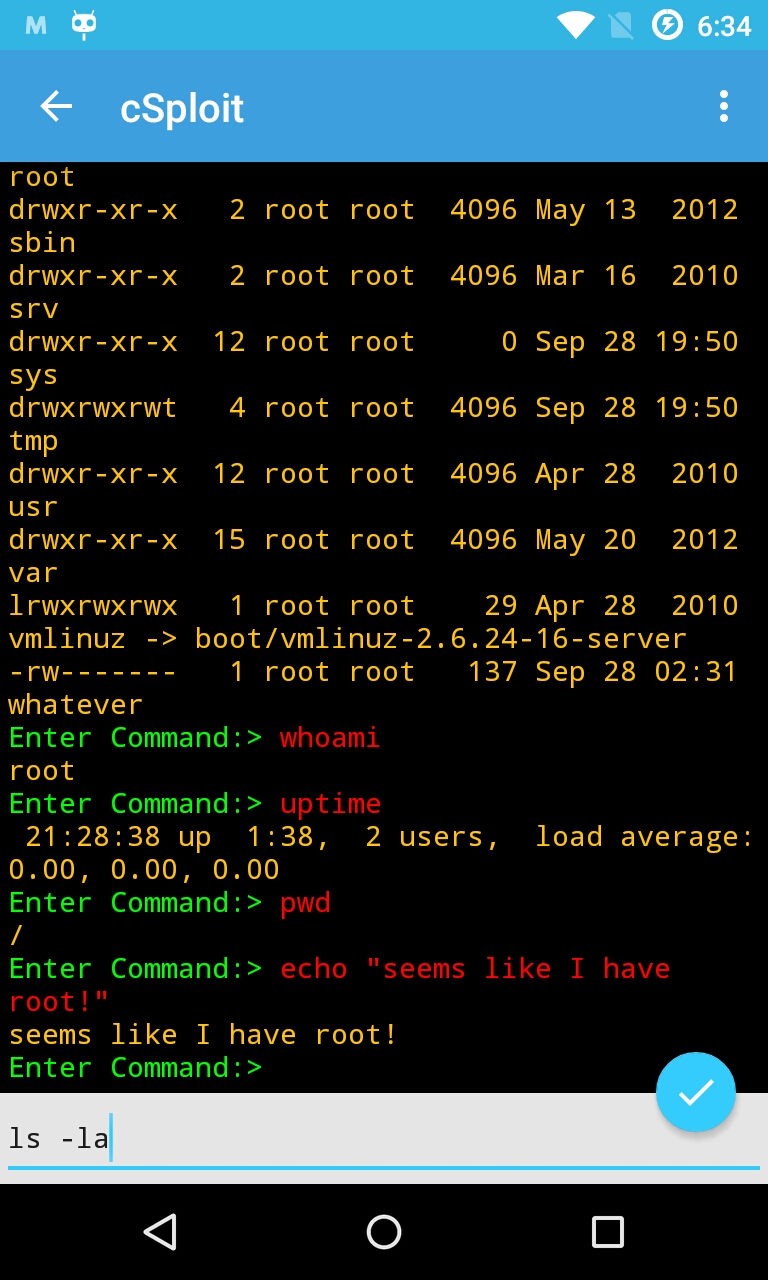 csploit/android
cSploit - La boîte à outils la plus complète et la plus avancée pour les professionnels de la sécurité informatique sur Android.
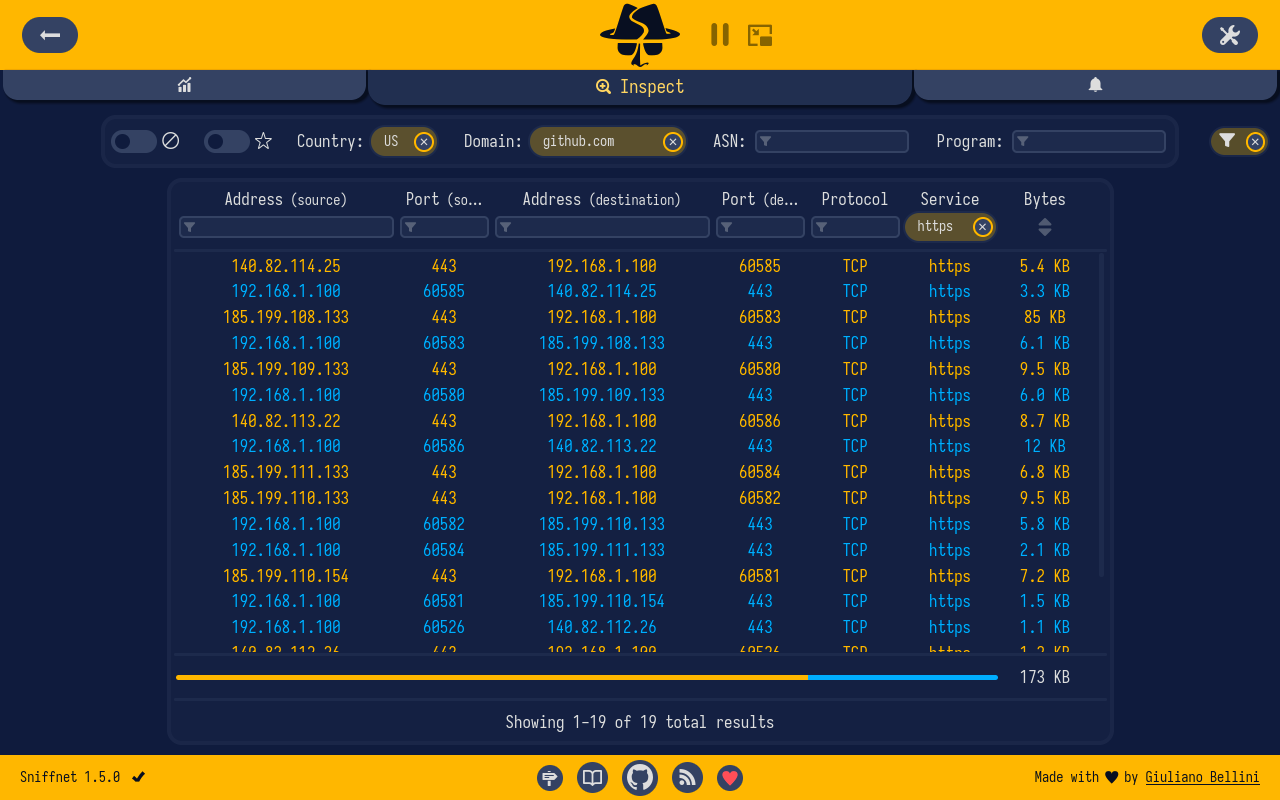 gyulyvgc/sniffnet
Surveillez confortablement votre trafic réseau 🕵️♂️
 microsoft/etl2pcapng
Utilitaire qui convertit un fichier .etl contenant une capture de paquets réseau Windows au format .pcapng.
 bettercap/bettercap
Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.
 m4n3dw0lf/pythem
framework de pentest
 foxio-llc/ja4
JA4+ est une suite de normes de fingerprinting réseau
 davidhavoc/ayaflow
Un analyseur de trafic réseau haute performance basé sur eBPF et écrit en Rust.
 robertdavidgraham/masscan
Scanner de ports TCP, envoie des paquets SYN de manière asynchrone, scannant l'ensemble d'Internet en moins de 5 minutes.
 greatscottgadgets/facedancer
Implémentez votre propre périphérique USB en Python, pris en charge par un périphérique matériel tel que Cynthion ou GreatFET
 3radiance/mitm-proxy-ja3-ja4
Proxy MITM HTTP configurable en Rust avec usurpation d'empreinte TLS, HTTP/2 et TCP.
 hslatman/awesome-industrial-control-system-security
Une liste organisée de ressources liées à la sécurité des systèmes de contrôle industriels (ICS).







