
 #1
Outils pour la collecte et l'analyse d'informations publiquement disponibles provenant de sources en ligne.
Recommandé par Kitploit

 vulncheck-oss/go-exploit-cache
Un utilitaire pour produire une base de données de cache HTTP à utiliser avec go-exploit
 rival420/cve-2020-14181
PoC pour CVE-2020-1481 - Énumérateur/Validateur de noms d'utilisateur Jira
 osintbuddy/web
Graphes d'entités, exploration de données OSINT et plugins. Connectez des données non structurées et publiques pour des insights transformateurs 🌐…
 1n3/sn1per-mcp
Serveur MCP qui permet aux assistants IA de piloter une installation Sn1per auto-hébergée, en exécutant des scans ciblés et audités et en renvoyant…
 gmh5225/ollama-hunter
Analyse Shodan à la recherche de serveurs Ollama et llama.cpp exposés publiquement, en énumérant les hôtes, les emplacements et les modèles…
 artemy-ccrsky/cve-2024-39211
Vulnérabilité d'énumération des utilisateurs dans Kaiten (système de gestion de workflow)
 zoomerxsec/fake_cve-2020-1350
Outil d’exploitation factice, conçu pour faire un rickroll aux utilisateurs qui tentent d’exploiter réellement.
 elvonferen/osinton
Osinton est un projet open-source fonctionnant avec SERP API et ollama mistral
 anonymousplanetorg/thgtoa
Guide complet et open source enseignant les techniques d'anonymat en ligne, d'OpSec et de protection de l'identité pour les activistes, journalistes…
 kenbuckler/moveit-cve-2023-34362
Suivi de l'impact de MOVEit CVE-2023-34362 avec les organisations concernées, découverte de domaines via les en-têtes SFTP et les cookies, et un…
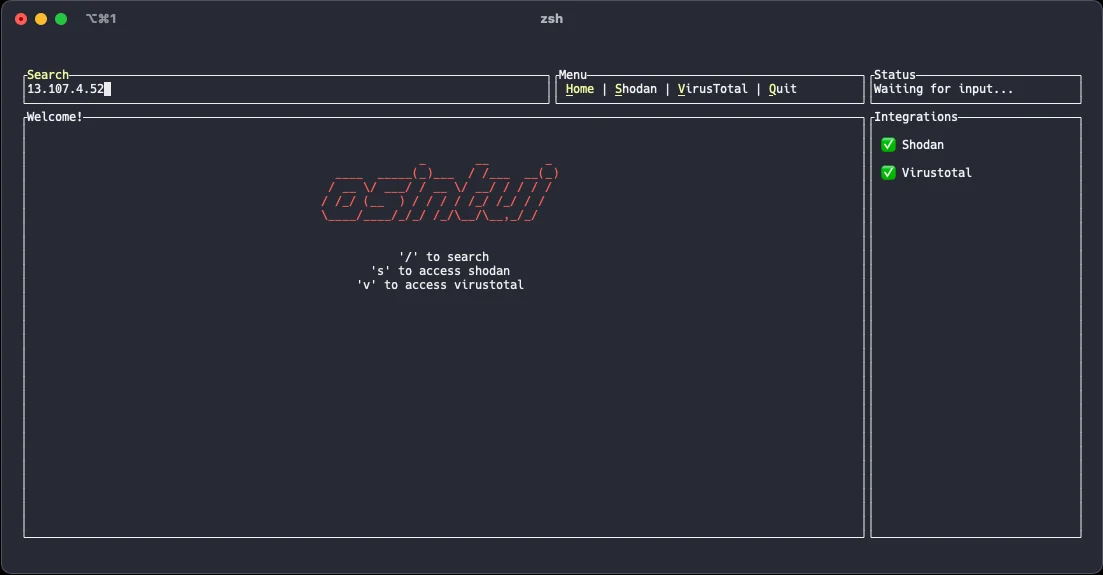 gmh5225/osintui
Interface utilisateur en terminal pour le renseignement en sources ouvertes
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) utilisant des sources et des indicateurs de menaces nationaux, voire mondiaux, mais avec des preuves ou des…
 a3h1nt/sububy
Suite modulaire d'énumération de sous-domaines avec transparence des certificats, force brute DNS et découverte basée sur API. Comprend des modules…
 thewhitecircle/thewhitecircle.github.io
Site web officiel de TWC
 nu11secur1ty/nmap-cheat-sheet
Aide-mémoire soigneusement organisé pour Nmap, couvrant la sélection de cibles, l'analyse de ports, la détection de services et de systèmes…
 jul10l1r4/x-force
Bibliothèque utilitaire IBM Security en python. Rechercher et interroger toutes les sources : threat_activities and groups, malware_analysis,…
 darkrx1/rxscan
CLI Rust pour la reconnaissance réseau bornée : découverte de ports TCP/UDP, identification de services, collecte de preuves DNS/TLS/HTTP et…








