
 #1
Outils pour l'analyse du trafic réseau et des journaux de communication afin d'enquêter sur les incidents de sécurité.
Recommandé par Kitploit

 nccgroup/baskerville
Extracteur sélectif de protocoles à partir de PCAPs ou d'interfaces.
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicateurs de compromission et conseils de recherche pour CVE-2026-88771, une injection de commande non authentifiée dans Citrix NetScaler ADC et…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
 jgoyd/fourteen_endpoints
Sociétés écrans au sein du relais de confidentialité d'Apple
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
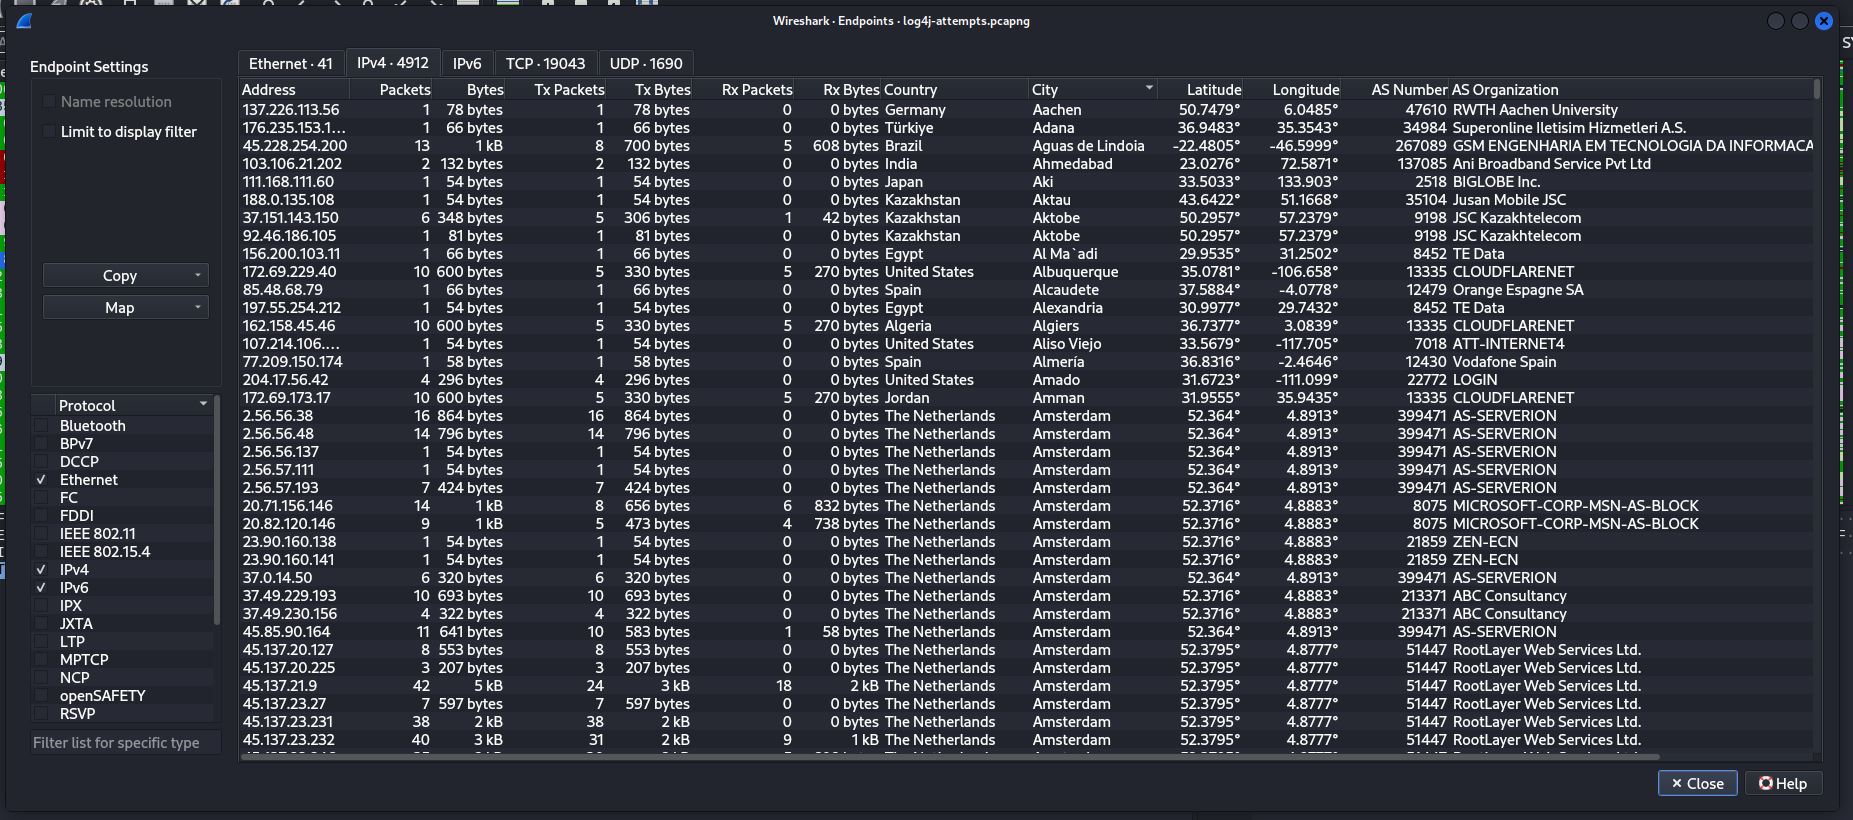 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
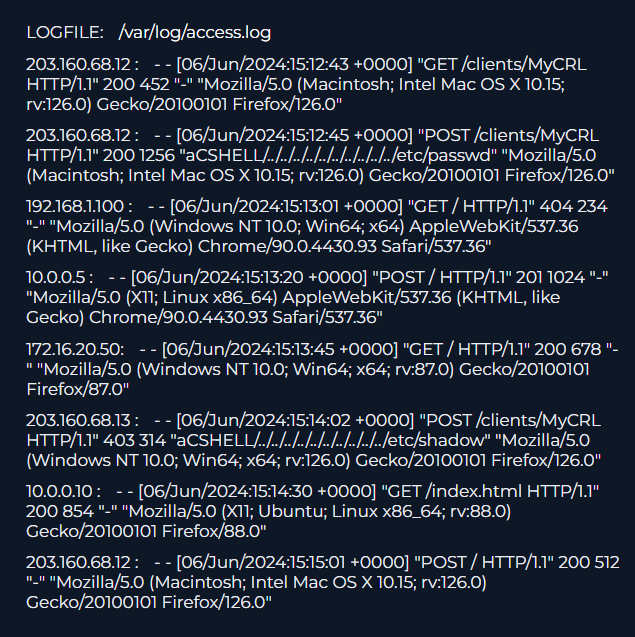 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 corelight/corelightforsplunk
Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…
 opposum0112/decretum
Compilateur LinkML de contrats pour un chercheur en sécurité
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Procédure pas à pas de réponse à incident analysant l'exploitation de CVE-2023-46604 d'Apache ActiveMQ via OpenWire, y compris l'analyse PCAP,…
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…








