#1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 undeadsec/socialfishmobile
📱 🐟 Une application pour contrôler SocialFish à distance.
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.
 googleprojectzero/sockfuzzer
Framework de fuzzing du noyau guidé par la couverture qui exécute XNU en tant que bibliothèque d'espace utilisateur et découvre des vulnérabilités…
 superandroidanalyzer/super
Analyseur Android Rust sécurisé, unifié, puissant et extensible
 androidhooker/hooker
Hooker est un projet open source pour les analyses dynamiques d'applications Android. Ce projet fournit divers outils et applications qui peuvent…
 novoda/gradle-static-analysis-plugin
Configuration facile des outils d'analyse statique pour les projets Android et Java.
 nowsecure/android-forensics
Application et framework open source de criminalistique Android
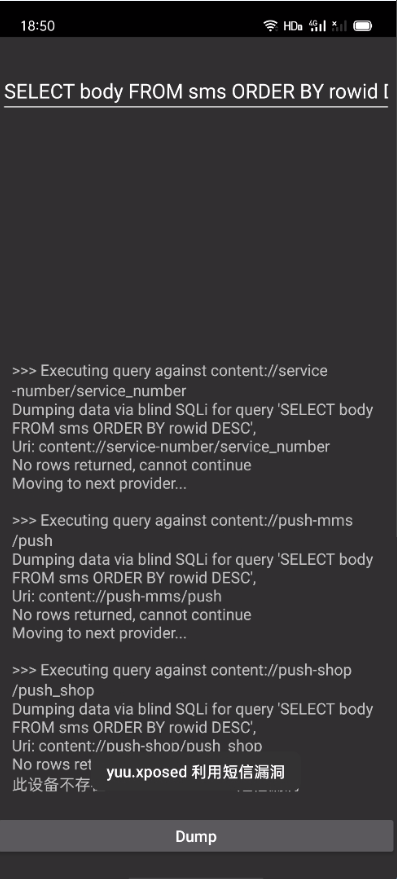 yuuouu/coloros-cve-2025-10184
Vulnérabilité SMS ColorOS, et plan d'auto-sauvetage pour les utilisateurs
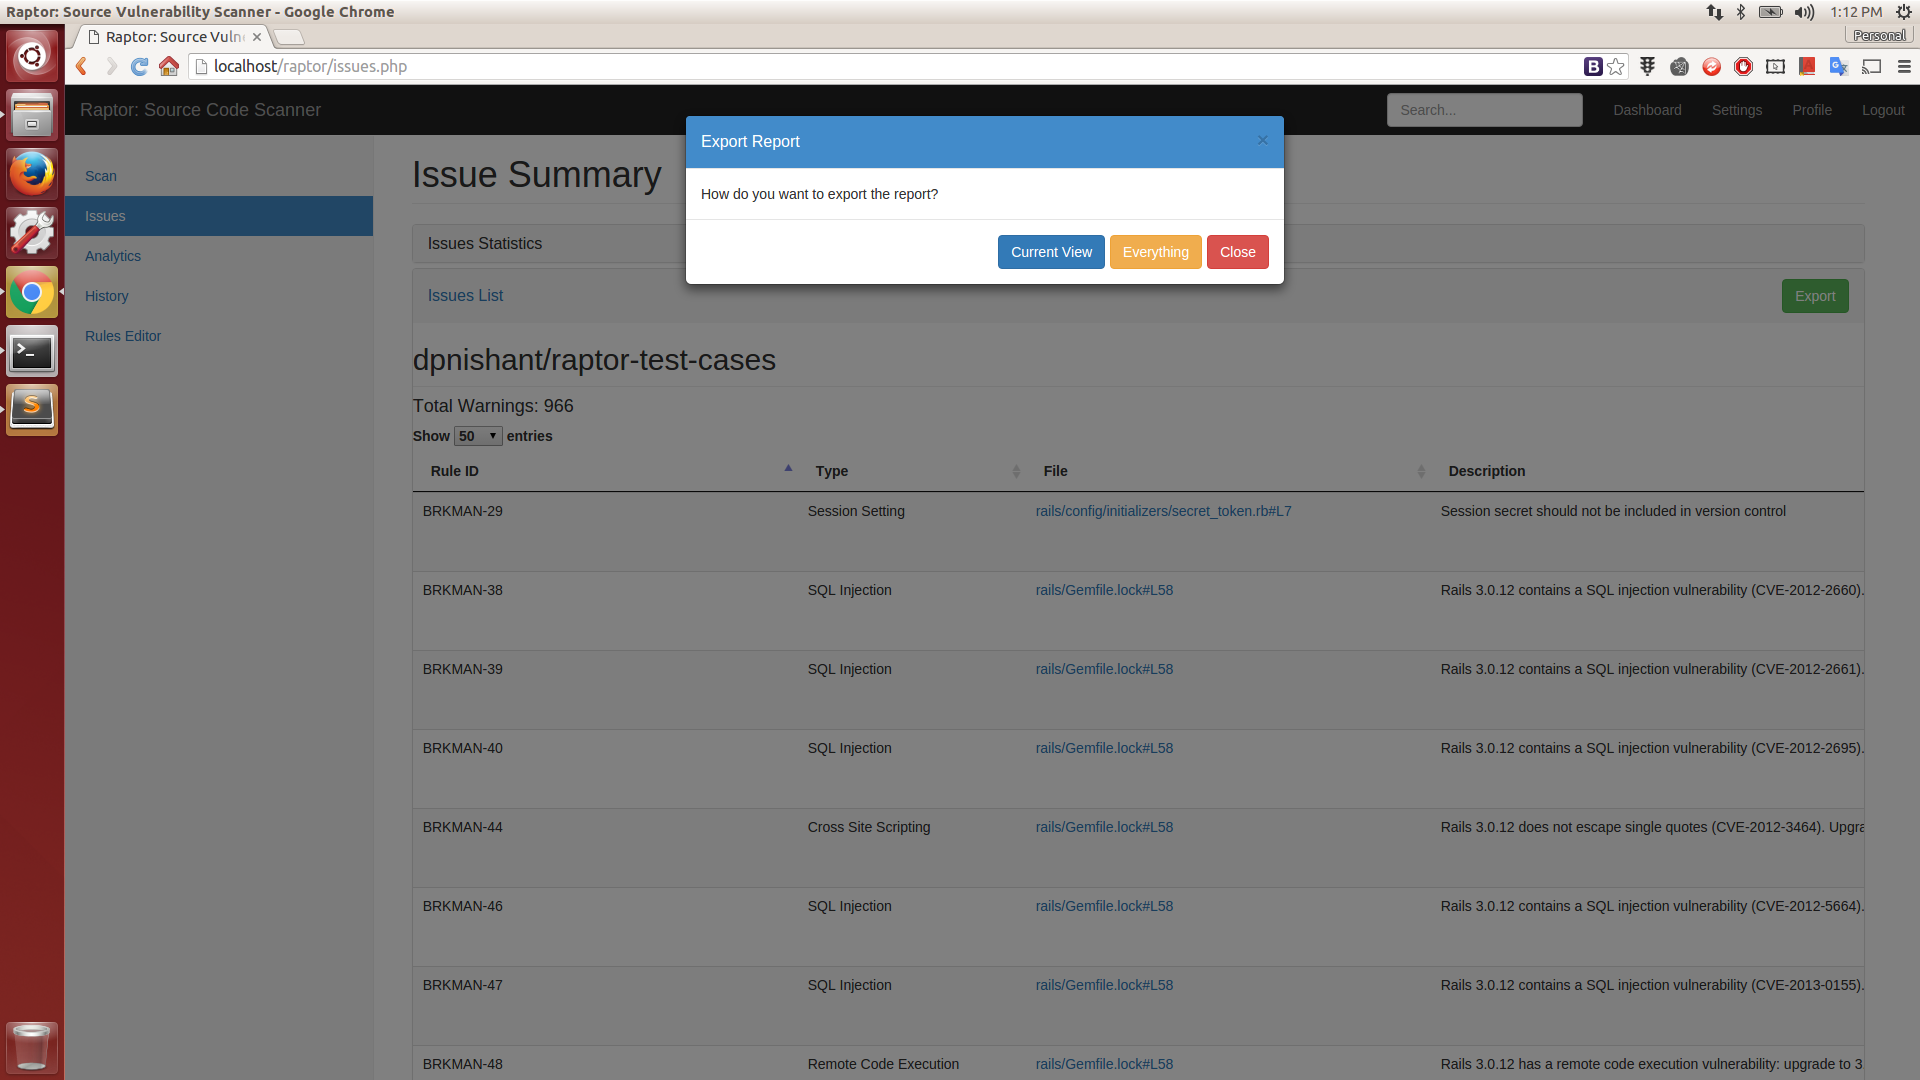 dpnishant/raptor
Scanner de vulnérabilités de code source basé sur le Web
 1ultimat3/badintent
Intercepter, modifier, répéter et attaquer les transactions Binder d'Android en utilisant Burp Suite
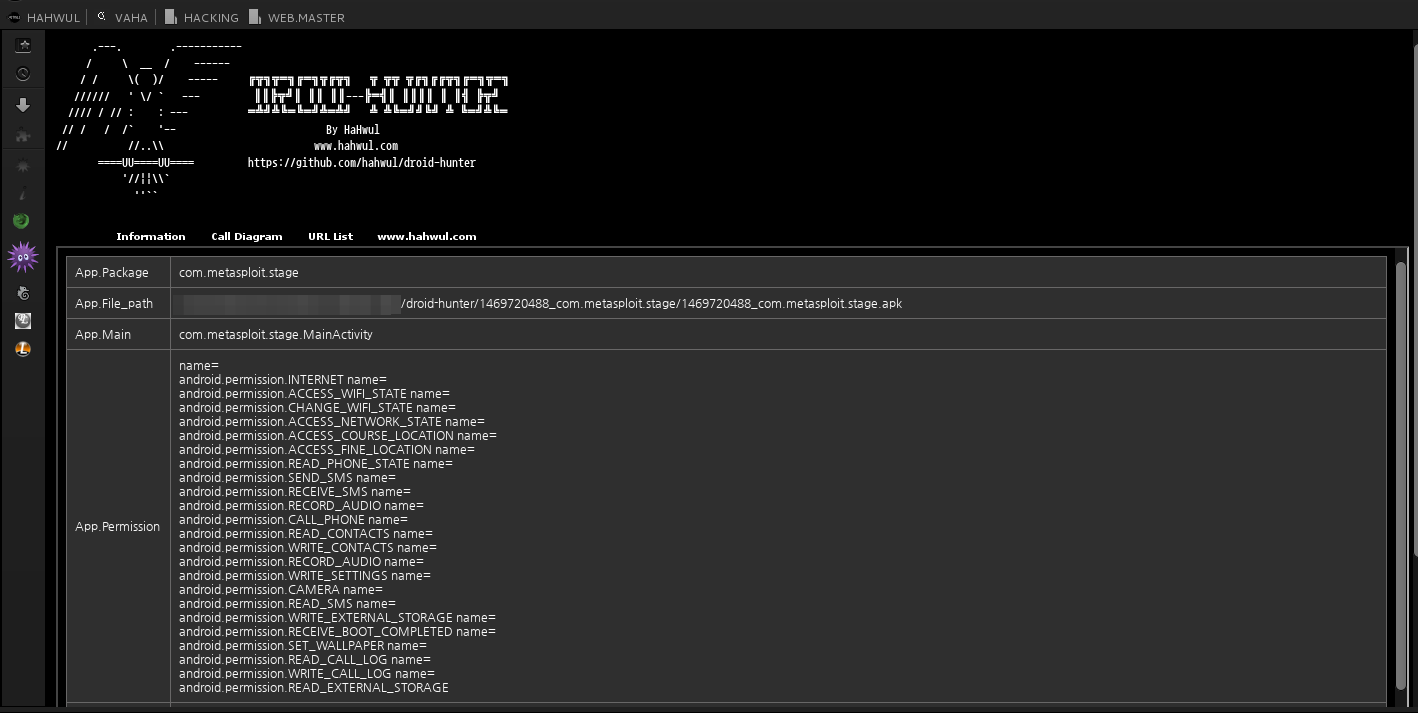 hahwul/droid-hunter
(obsolète) Analyse de vulnérabilités d'applications Android et outil de test d'intrusion Android
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC pour Android 6.0.1 Marshmallow
 nvisium-jack-mannino/owasp-goatdroid-project
*Ce projet n'est plus maintenu* OWASP GoatDroid est un environnement de formation entièrement fonctionnel et autonome pour former les développeurs et…
 asdfugil/haxx
Exécution de code haxx untethered + non sandboxée en tant que root sur iOS 14 - iOS 14.8.1.