
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 nanopathi/framework_base_aosp10_r33_cve-2021-0315
Exploit de preuve de concept pour CVE-2021-0315 ciblant la base du framework Android 10 (AOSP) ; fournit du code pour démontrer la vulnérabilité…
 nanopathi/external_aac_aosp10_r33_cve-2020-0451
Exploit pour CVE-2020-0451 ciblant la bibliothèque AAC externe d'Android AOSP 10, fournissant du code d'exploitation binaire pour l'analyse de…
 shaikusaf/packages_apps_packageinstaller_aosp10_r33_cve-2021-0302
Code source de PackageInstaller Android pour AOSP 10 r33, corrigé pour CVE-2021-0302, pour l'analyse de vulnérabilités et la recherche en sécurité.
 uthrasri/system_bt_cve-2024-0030
Exploit pour CVE-2024-0030 ciblant une vulnérabilité de la pile Bluetooth Android, permettant l'exécution de code à distance via des paquets…
 uthrasri/frameworks_av_cve-2024-0040
 raymontag/cve-2019-2215
Preuve de concept pour CVE-2019-2215, une vulnérabilité de type use-after-free dans le driver Binder du noyau Android permettant une escalade de…
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
Preuve de concept d'exploit pour CVE-2020-0137 ciblant la base du framework Android 10 (AOSP R33), démontrant une vulnérabilité d'élévation de…
 realrodri/exploiteameesta
Application iOS pour vérifier la compatibilité d'un appareil avec la vulnérabilité CVE-2021-30937, affichant des alertes et des popups au cours du…
 nanopathi/framework_base_aosp10_r33_cve-2021-0954
Module d'exploitation pour CVE-2021-0954 ciblant la base du framework AOSP d'Android 10 (r33). Implémente une exploitation basée sur Java pour…
 forse01/cve-2020-11990-cordova
Exploit de preuve de concept pour CVE-2020-11990 ciblant les applications Apache Cordova, démontrant une vulnérabilité d'exécution de code à distance…
 trinadh465/packages_apps_settings_cve-2020-0201
Paquet Android Settings avec un correctif pour CVE-2020-0201, traitant une vulnérabilité de sécurité dans l'application Settings.
 trinadh465/packages_apps_keychain_aosp10_r33_cve-2021-0963
# Package Android KeyChain avec correctif pour CVE-2021-0963, corrigeant une vulnérabilité de sécurité dans AOSP 10.
 nanopathi/framework_base_aosp10_r33_cve-2021-0513
Exploit proof-of-concept pour CVE-2021-0513 dans Android AOSP 10 (R33) ciblant le composant framework de base pour obtenir une élévation de…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
Référence ciblée pour CVE-2023-21125, une vulnérabilité Bluetooth BlueDroid d'Android, avec du code et de la documentation axés sur le composant…
 nanopathi/framework_base_aosp10_r33_cve-2021-0391
Exploit de preuve de concept pour CVE-2021-0391 ciblant la base du framework Android AOSP, démontrant une vulnérabilité d'élévation de privilèges…
 diegovargasj/cve-2025-32407
Preuve de concept d'exploit pour CVE-2025-32407 : contournement de la validation de certificat TLS dans Samsung Internet pour Galaxy Watch,…
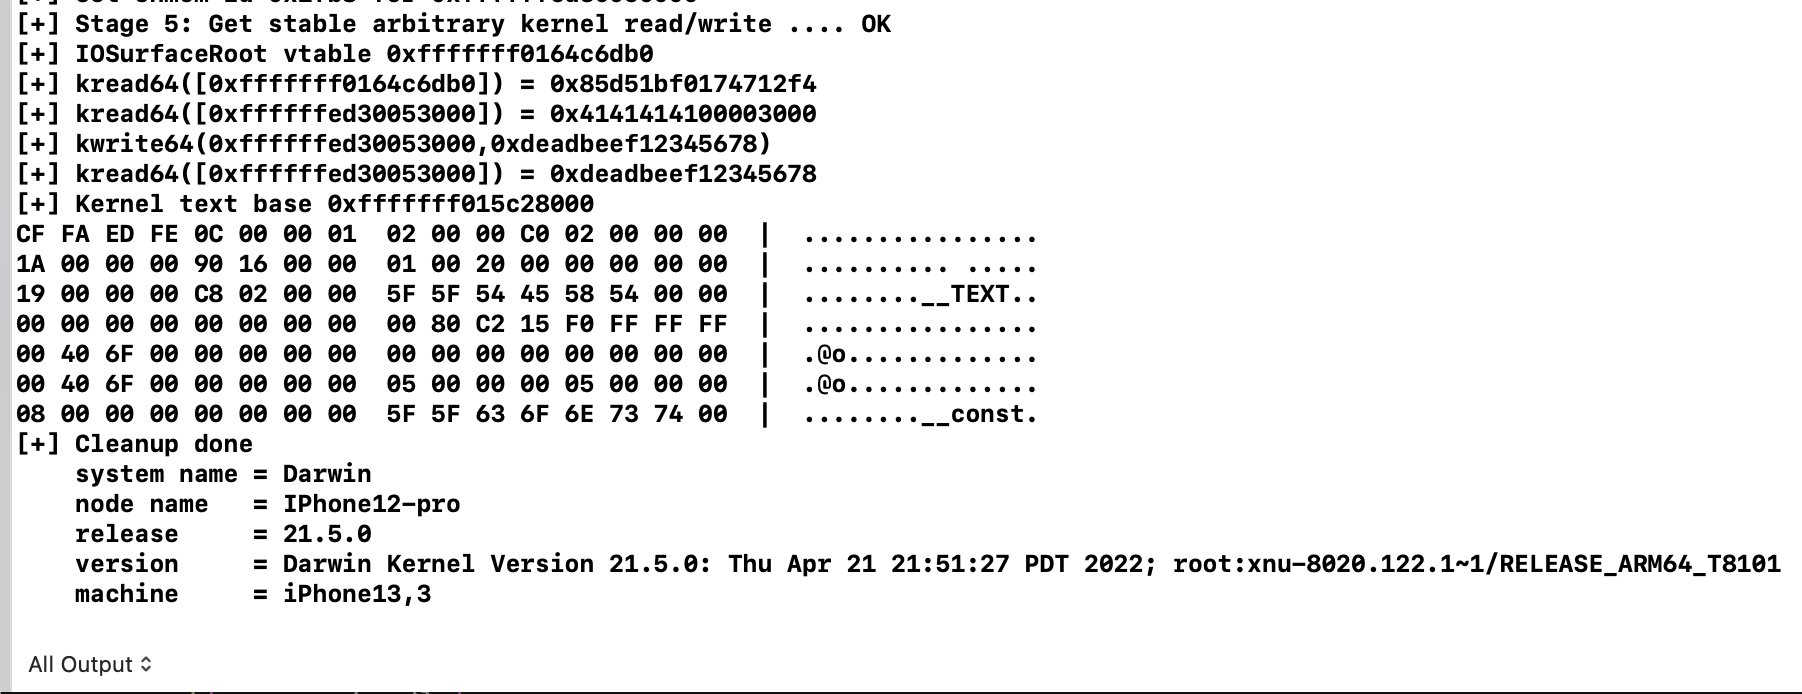 ox1111/cve-2022-32898
Analyse technique et démonstration d'exploitation de CVE-2022-32898, une vulnérabilité de corruption de mémoire du noyau dans le pilote Apple Neural…
 starling021/cve-2019-11932-supportapp
Assistant d'exploitation pour CVE-2019-11932 (WhatsApp GIF RCE) qui calcule les adresses de la fonction system() et des gadgets ROP pour différents…








