opace6-cve-2026-64560
 qingle009/opace6-cve-2026-64560
Outil de root temporaire pour OnePlus Ace 6 (CVE-2026-64560) - port vérifié sur appareil avec adresse bootidParent corrigée
android-securityprivilege-escalationvulnerability-analysis+7
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
qingle009/opace6-cve-2026-64560Outil de root temporaire pour OnePlus Ace 6 (CVE-2026-64560) - port vérifié sur appareil avec adresse bootidParent corrigée
 wangs-official/opace6-cve-2026-64560
Outil root temporaire pour OnePlus Ace 6 qui exploite la vulnérabilité use-after-free du timer CPU POSIX du noyau Linux CVE-2026-64560 pour obtenir…
 become-illusory/cve-2026-64560-a16
Boîte à outils CVE-2026-64560 : chaîne d'outils Go en binaire unique + port cible realme RMX5010 (A16, SM8750)
 a23bc/op13-cve-2026-64560
Exploit du noyau Android spécifique à l'appareil pour CVE-2026-64560 sur les builds OnePlus 13, offrant un root temporaire via ADB shell avec des…
 florentineprinzessinzusachsen/badbox-h713-projector
Guide d'analyse et de nettoyage du malware BadBox sur les projecteurs Android Allwinner H713 : accès ADB, preuve d'infection, sauvegarde du firmware,…
 newliver666/apk-reverse
Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 1-3-7/disrobe
Suite CLI Rust qui décompresse statiquement, désobfusque et dépaquette le code natif, le bytecode, les scripts, les firmwares et les paquets…
 athbe1337/cve-2026-43499-poc
PoC d'élévation de privilèges local pour CVE-2026-43499, un use-after-free de rtmutex dans les noyaux Qualcomm Android 4.19, utilisant une fuite…
 isec-tugraz/file-notification-attacks
Artefacts de recherche pour les attaques par canal auxiliaire de notification de fichiers sur Linux, Windows et macOS, démontrant la fuite via…
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM pour le Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 pyyyc/honor-6.12.38-43499-research
Dépôt de recherche documentant les tentatives d'exploitation de la UAF futex CVE-2026-43499 sur le noyau 6.12.38 du Honor YLP-W00, incluant les…
 ariyanpegu/ghostlock-app
GhostLock Application à exécution en un clic (CVE-2026-43499)
 nomnomheapnom/cve-2024-27815
Preuve de concept de déclenchement pour CVE-2024-27815, un débordement de tampon de tas du noyau XNU dans sbconcat_mbufs() accessible via les sockets…
 camsshaft/ionstack-s22-cve-2026-43499
Exploit du noyau Android pour Samsung Galaxy S22 qui obtient un accès root au niveau du noyau via CVE-2026-43499, avec SELinux permissif, kallsyms…
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
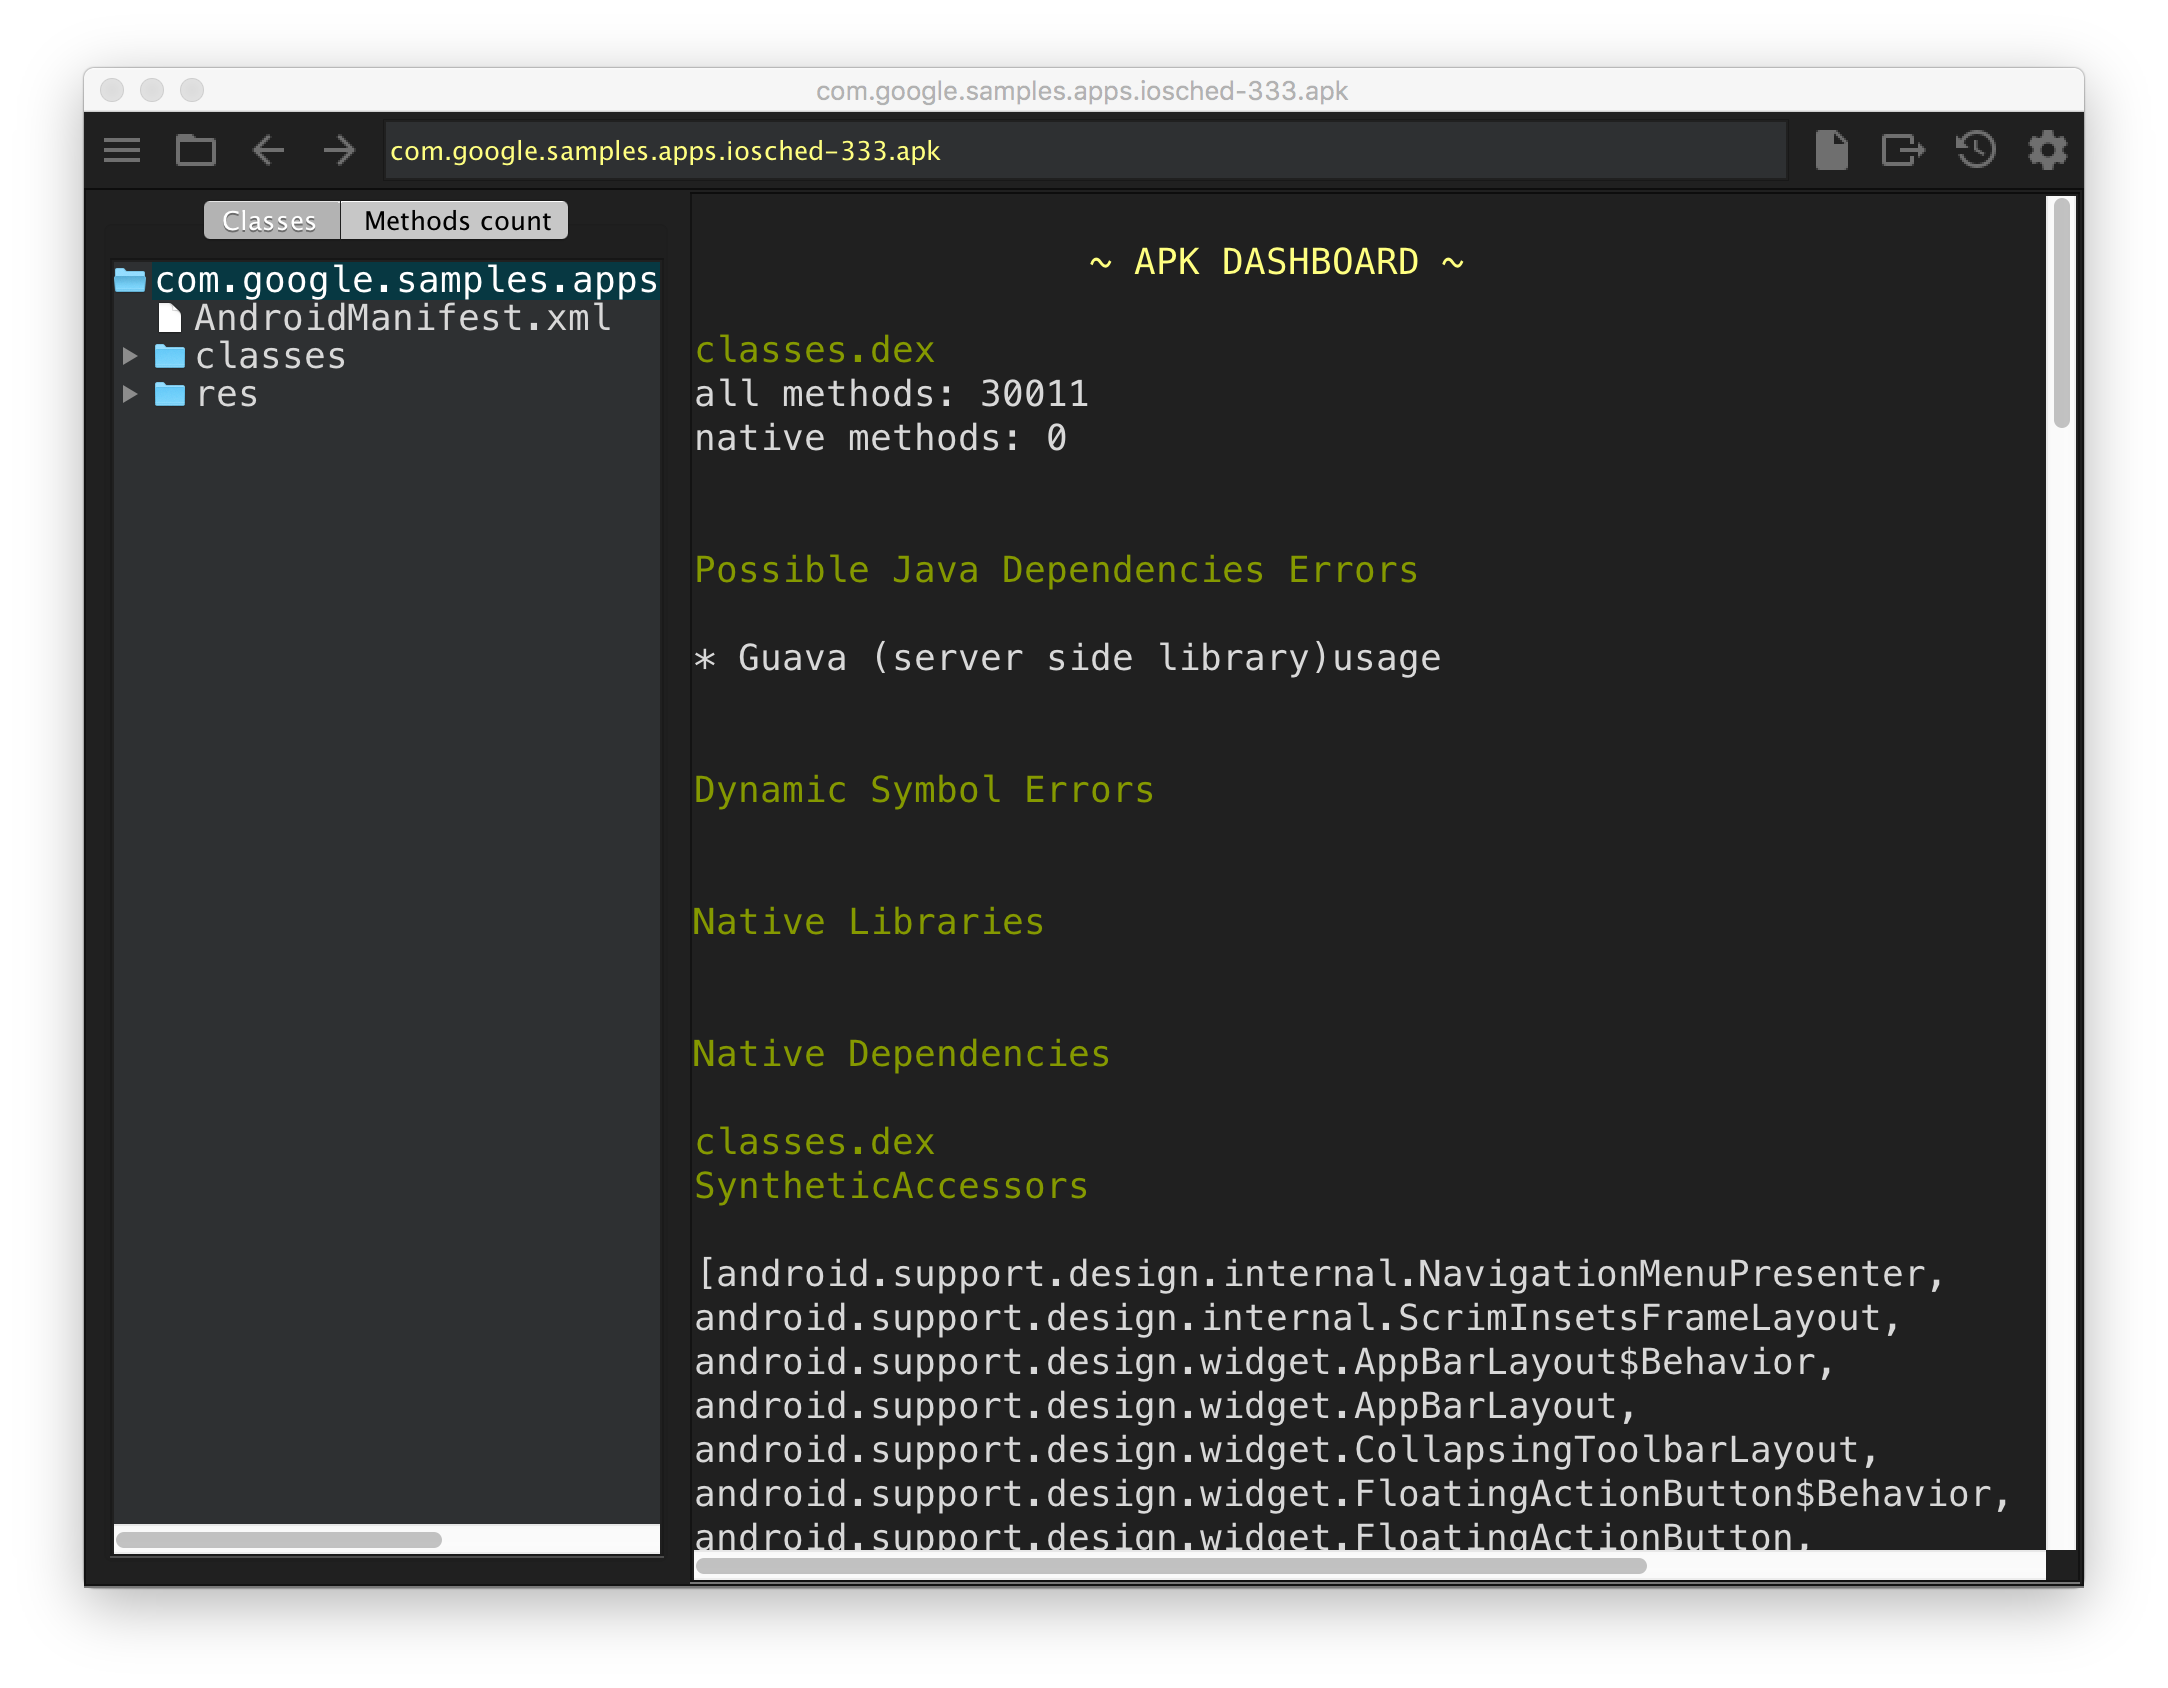 google/android-classyshark
Visionneuse de bytecode Android et Java