
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Code source de la pile Bluetooth Android Fluoride, axé sur CVE-2021-0474, fournissant une base pour la recherche de vulnérabilités et l'analyse de…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
Dépôt de la pile Bluetooth AOSP modifié pour CVE-2021-0435, fournissant une version corrigée ou vulnérable pour l'analyse et le test des…
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Code source de la pile Bluetooth Android (Fluoride) pour AOSP 10 r33, spécifiquement lié à la recherche et à l'exploitation de la vulnérabilité…
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
Pile Bluetooth AOSP (Fluoride) avec un correctif pour CVE-2020-0380, permettant l'analyse et les tests des vulnérabilités Bluetooth sur Android 10.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# Pile Bluetooth Android (Fluoride) avec un correctif spécifique pour CVE-2021-0431, permettant l'analyse et le test des vulnérabilités Bluetooth…
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Code source de la pile Bluetooth Android (system/bt) incluant le correctif pour la vulnérabilité d'élévation de privilèges CVE-2021-0522.
 iswaxan/jailedcement
Bootlooper iOS simple utilisant CVE-2022-46689. Déguisé en onlyfans.
 vincedes3/cve-2017-2368
CVE-2017-2368 Bug de plantage de l'application Message VCF

 aseemjakhar/kcmd
Détournement et reniflage de la prise connectée Kankun. La prise connectée Kankun et son application mobile utilisent une clé AES 256 bits codée en…
 edwins907/cve-2024-45352
vulnérabilité dans Xiaomi (CVE-2024-45352)
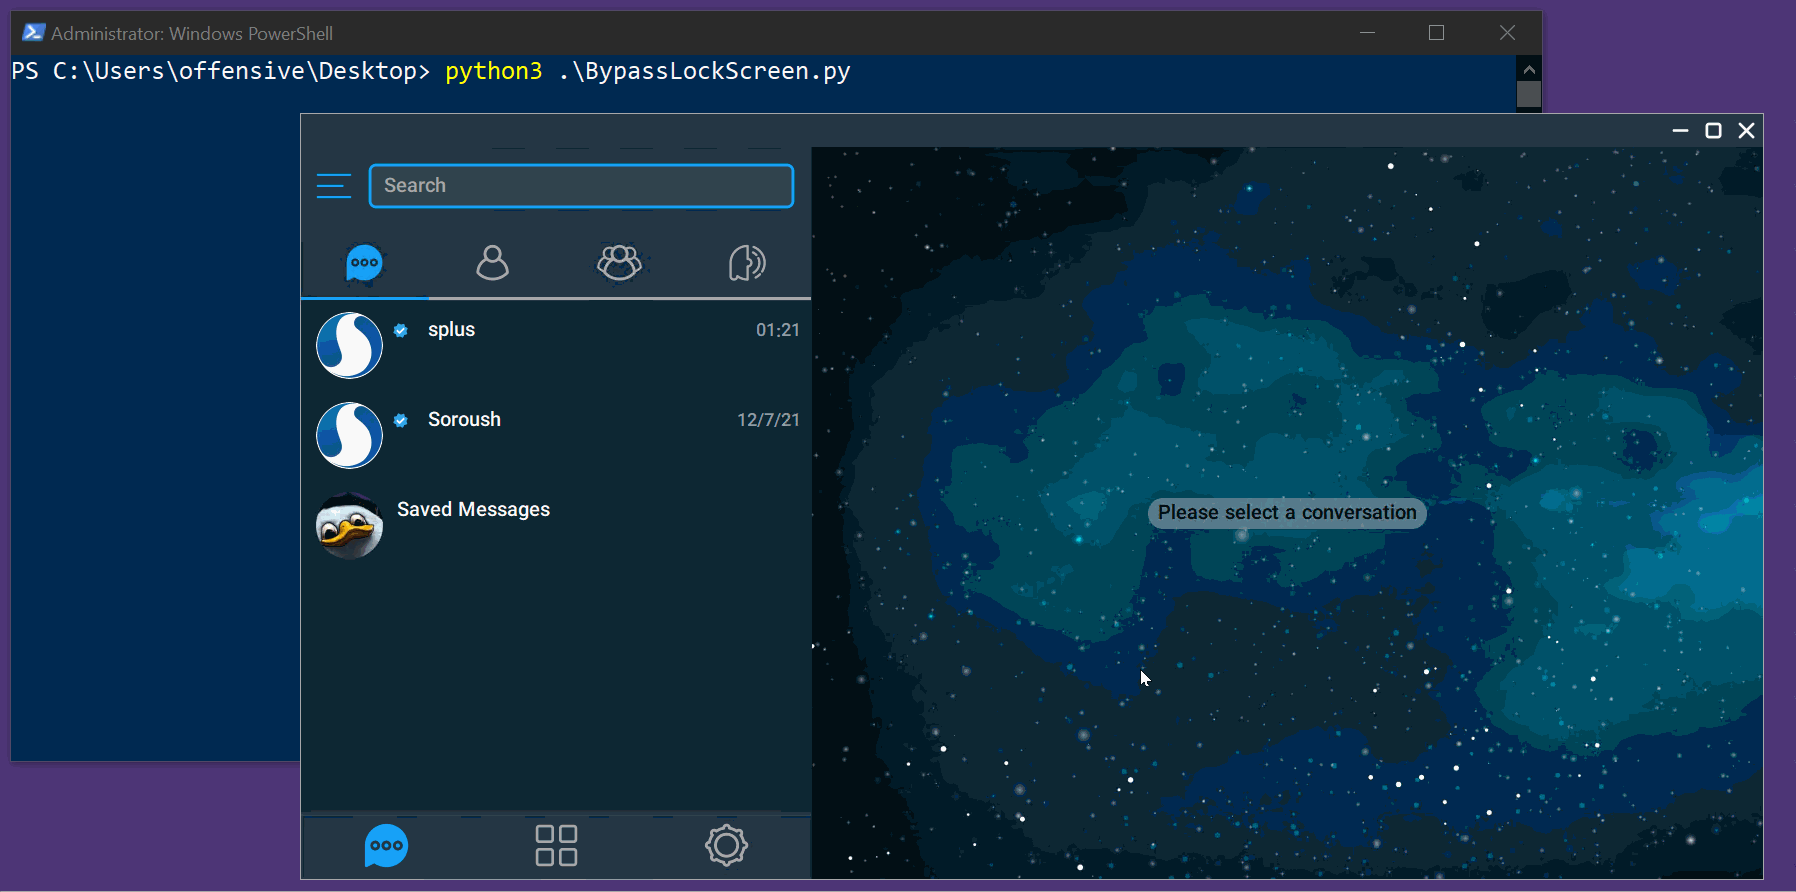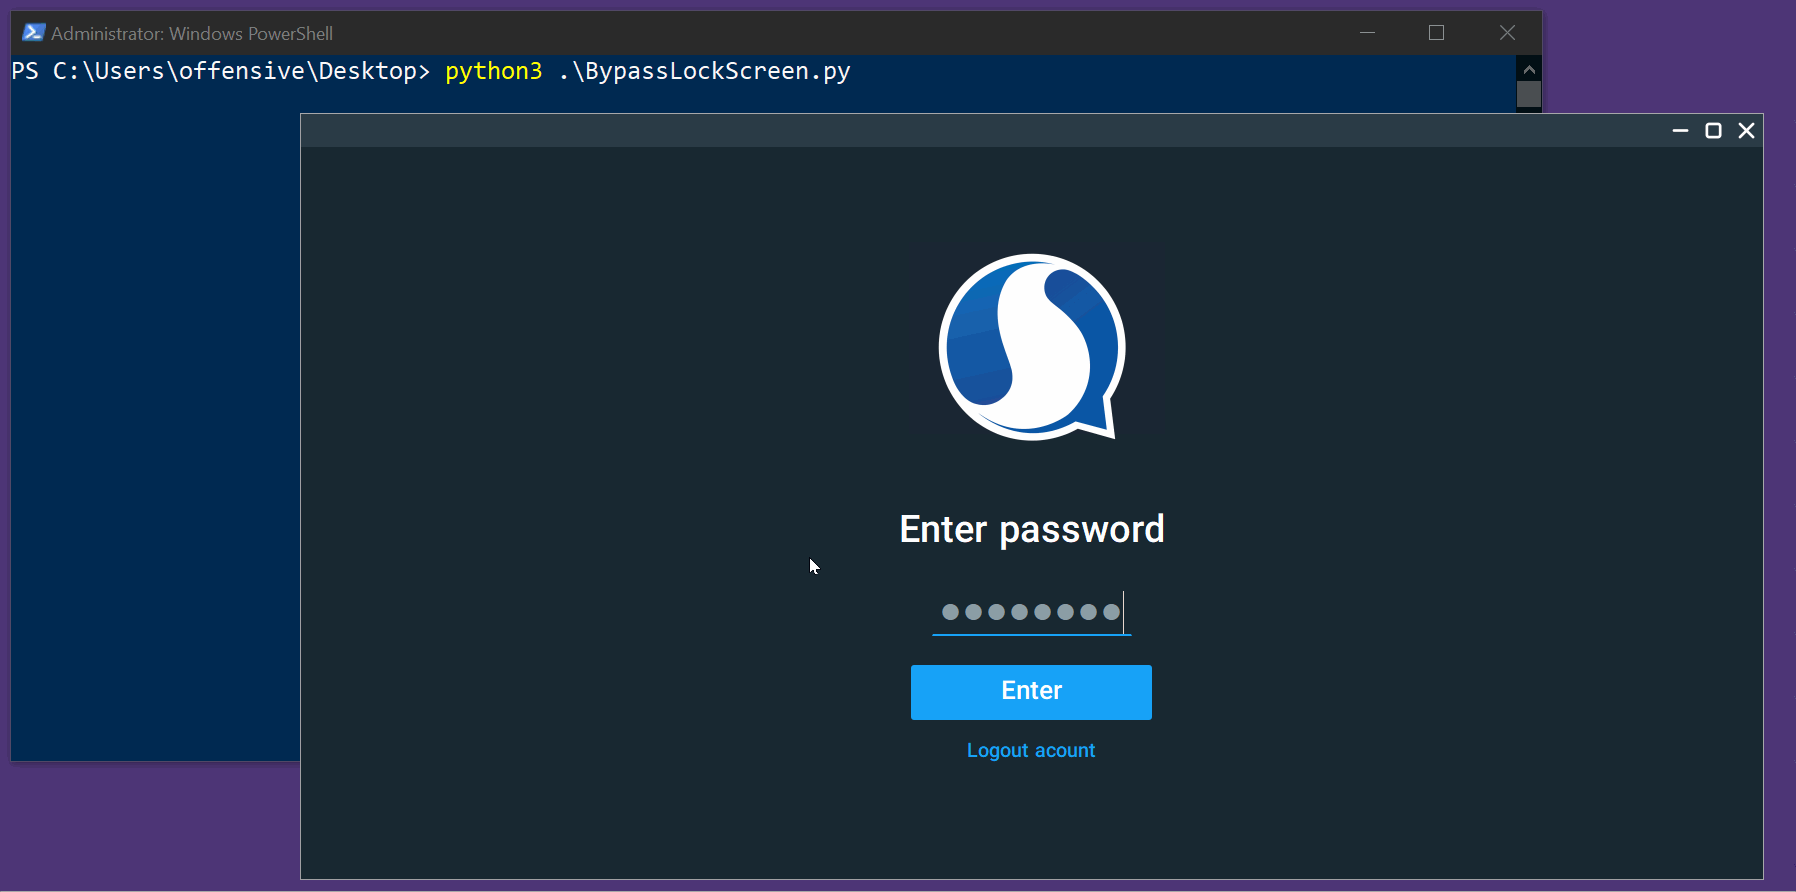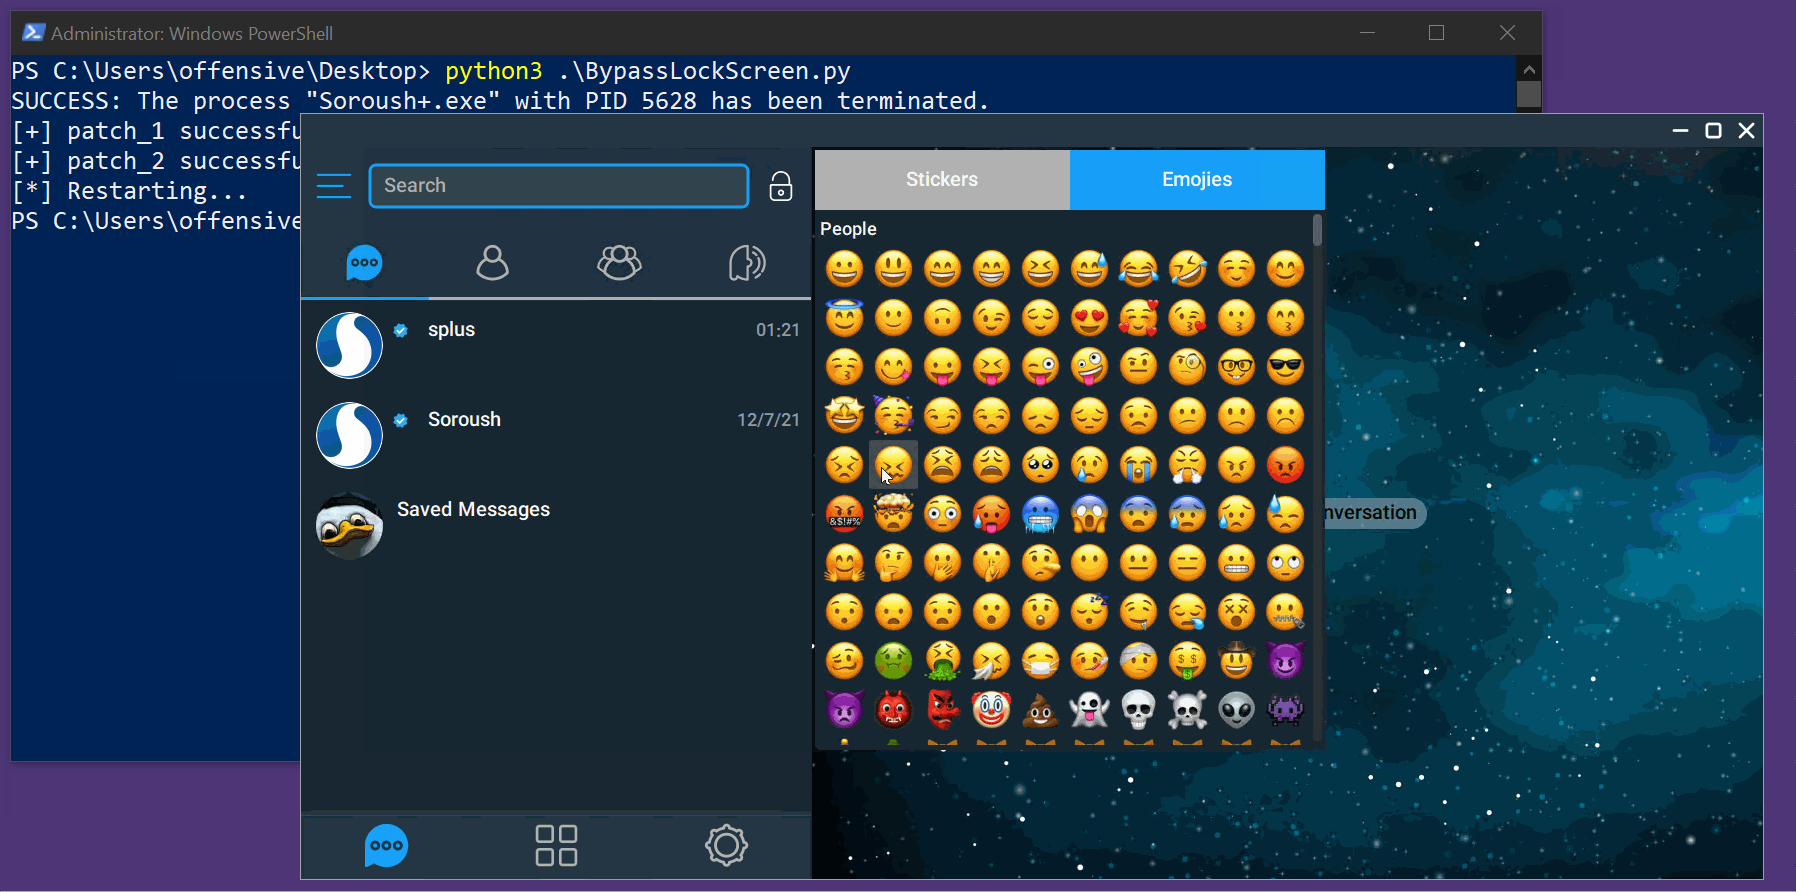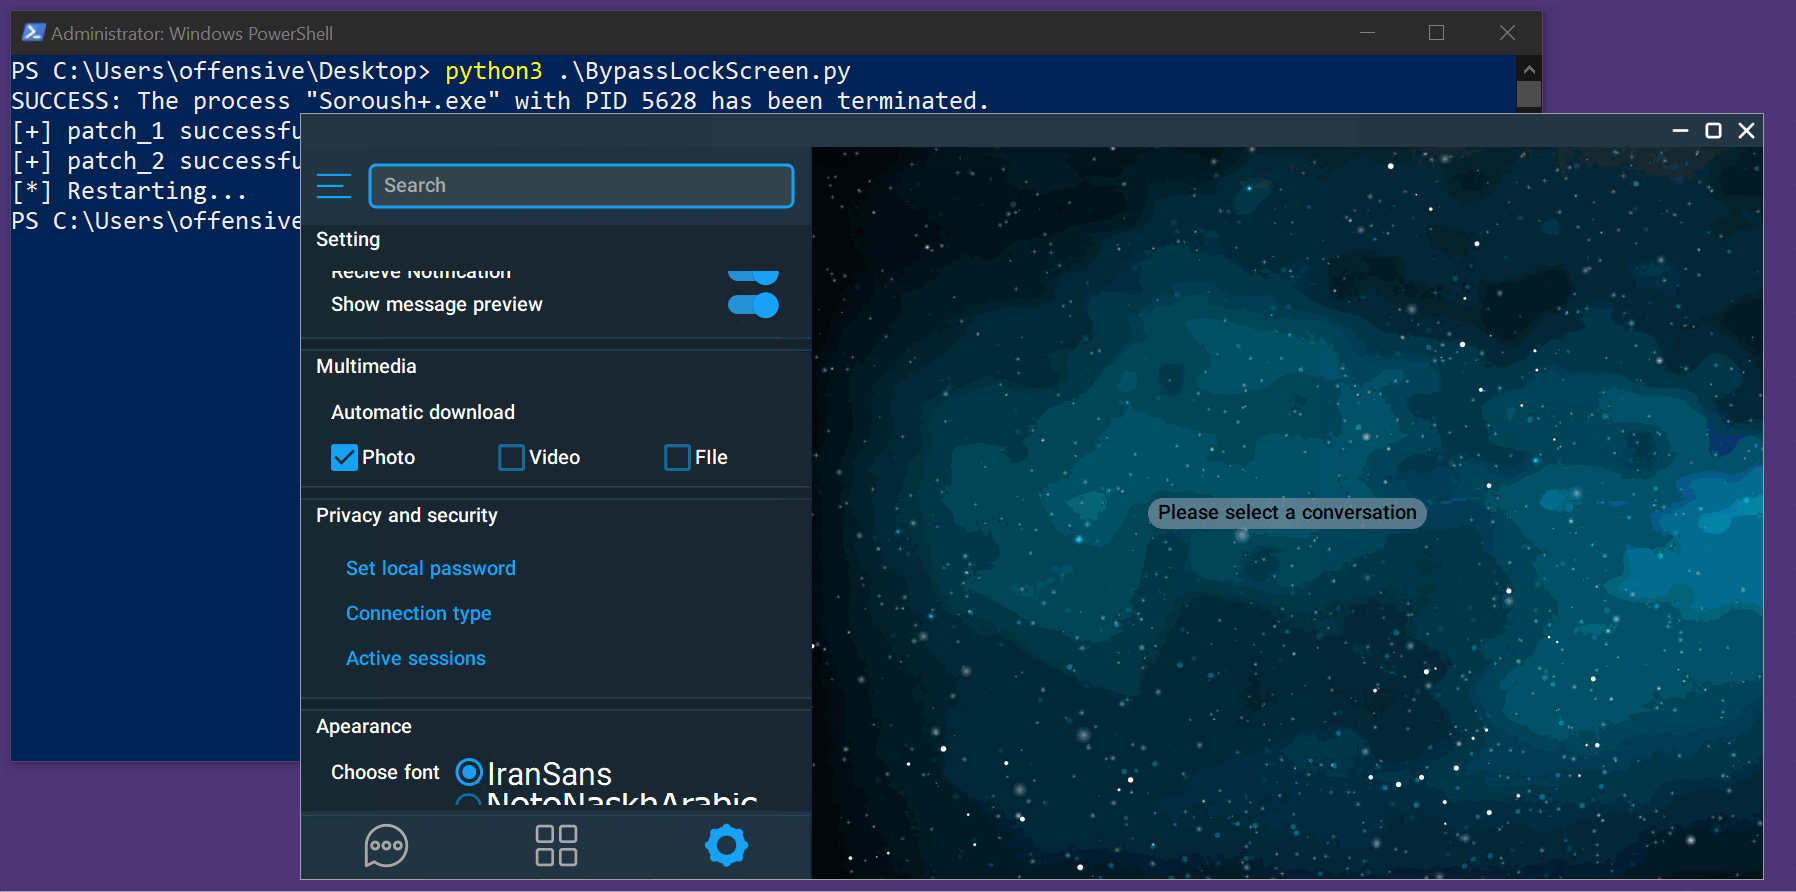 scopion/cve-2022-26629
Exploit PoC pour CVE-2022-26629 : contourne l'écran de verrouillage de SoroushPlus+ Messenger 1.0.30 via un contrôle d'accès inadéquat. Comprend un…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# Pile Bluetooth Android (Fluoride) avec un correctif spécifique pour CVE-2021-0474, fournissant le code source pour compiler et tester le composant…
 mazx0p/cve-2014-8609-poc
vulnérabilité pendingintent
 sumeetit/cve-2022-20607
Dans le firmware cellulaire Pixel, il y a une possible écriture hors limites en raison d'un manque de vérification des limites. Cela pourrait…
 abrarkhan/g3_frameworks_av_cve-2024-0023
Preuve de concept d'exploitation pour CVE-2024-0023 dans frameworks/av d'Android, implémentée en C++ pour démontrer la vulnérabilité du framework…

 yashubitra/mobile-intrusion-detection-system
Autoencodeur profond non supervisé qui signale le trafic mobile anormal : plus de 25 000 flux HTTP/HTTPS interceptés depuis un appareil iOS réel avec…
 shinycolumn/cve-2025-50944
Validation incorrecte de la chaîne de certificats dans l'application Android EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# Dépôt de base du framework Android pour AOSP 10 R33, modifié pour traiter la CVE-2021-0334, axé sur l'analyse et l'exploitation des vulnérabilités.








