
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 tinopreter/docviewerexploitapp
Ceci est une application d'exploitation que j'ai créée en résolvant le défi DocumentViewer (CVE-2021-40724) de MobileHackingLab. Elle télécharge une…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Vulnérabilité CVE-2014-7911 et vulnérabilité CVE-2014-4322 pour obtenir les privilèges root !
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM pour le Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 bizdak/silverboxcc
Un malware Android rétro-ingénié, et ceci est un serveur C&C pour celui-ci.
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
Divulgation publique de CVE-2025-31200 – RCE zero-click dans iOS 18.X via AudioConverterService et fichier audio malveillant.
 crackercat/rootsmart-v2.0
Développement de ransomware Android - chiffrement AES256 + CVE-2019-2215 (reverse shell root) + exfiltration de données
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044 : une vulnérabilité de haute sévérité « run-as n'importe quelle application » affectant Android versions 12 et 13. Ce dépôt montre…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
# Chaîne d'exploitation complète pour Android Chromium combinant la fuite d'informations CVE-2026-11057 et l'use-after-free CVE-2026-5281 pour…
 xianwan1314/cve-2025-21479-iqoo11pro
Notes de reproduction de CVE-2025-21479 (Qualcomm Adreno GPU) pour vivo iQOO 11 Pro (PD2254) - recherche autorisée
 vighnesh91/ipaforge
CLI Python sans dépendances pour décompresser, inspecter, modifier et reconstruire les archives .ipa iOS, en convertissant les plists et les chaînes…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW automatisation d'exploit + débloat post-root + modules Magisk pour Sony BRAVIA KDL-43W800C
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Preuve de concept pour la redirection d'intents Android CVE-2026-22010 : démontre une activité exportée transmettant des intents vers des composants…
 0xblackash/cve-2026-86950
Documentation de recherche défensive pour CVE-2026-86950, une écriture hors limites dans Apple CoreGraphics, couvrant le triage de vulnérabilité, les…
 isciurus/hexacon2022_appleavd
Artefacts de recherche Hexacon 2022 couvrant l'analyse de la surface d'attaque d'AppleAVD et les techniques d'exploitation pour la sécurité de la…

 aa22396584/ghostmap-research
Reproduction indépendante sous Android 15-17 du crash du parseur de métadonnées ZIP de GhostMap, avec analyse native du crash, preuves expurgées et…
 fengguan/arpcut
Application Android rootée qui scanne les appareils du réseau local et coupe ou rétablit leur accès réseau via ARP spoofing, avec recherche de…
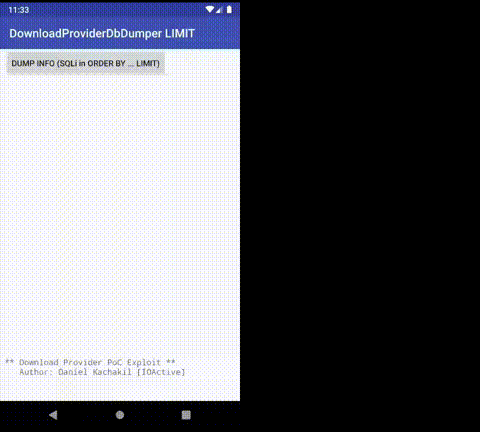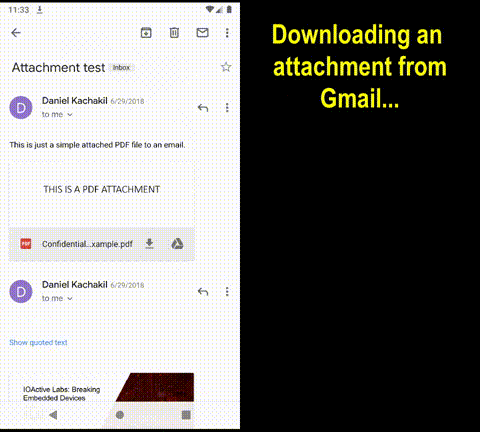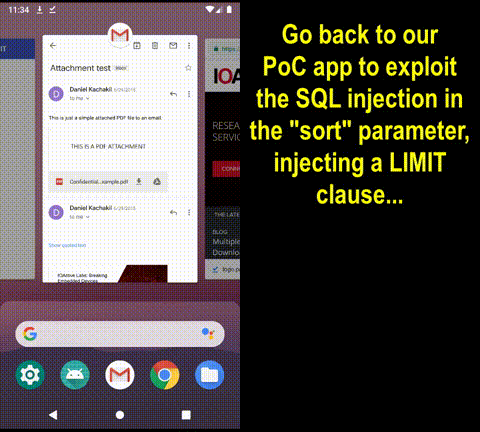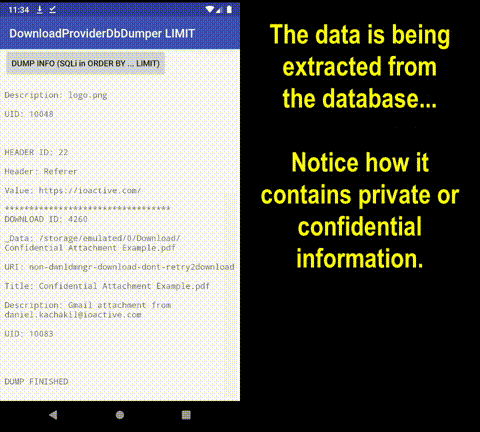 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC exploitant l'injection SQL dans le fournisseur de téléchargement d'Android dans le paramètre de tri (CVE-2019-2196)
 seqred-s-a/cve-2019-14514
Exécution de code à distance dans Microvirt MEmu








