
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 arguslab/argus-saf
Framework d'analyse statique basé sur Scala pour le bytecode Android et Java avec analyse de flux, décompilation et analyse de code natif via…
 ctuihu/cve-2021-36808
Un attaquant local pourrait contourner le mot de passe de l'application en exploitant une condition de concurrence dans Sophos Secure Workspace pour…
 thisislibra/m3
Un framework d'émulation de bots Android simple et évolutif, présenté à l'Arsenal de Black Hat Europe 2021, ainsi qu'à l'Arsenal d'atHack 2021
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 danielcuthbert/trackers
Une collection de trackers en ligne, de réseaux publicitaires, de collecteurs de télémétrie et de listes générales du type « nous aimons observer » à…
 noob-hackers/kalimux
Installer et utiliser Kali Linux avec interface graphique dans Termux
 febinrev/cve-2019-6447-esfile-explorer-exploit
ES File Explorer v4.1.9.7.4 Exploit de vulnérabilité de port ouvert. CVE-2019-6447
 parallelbeings/cve-2019-14079
Fuzzing de périphériques USB sur téléphone Android
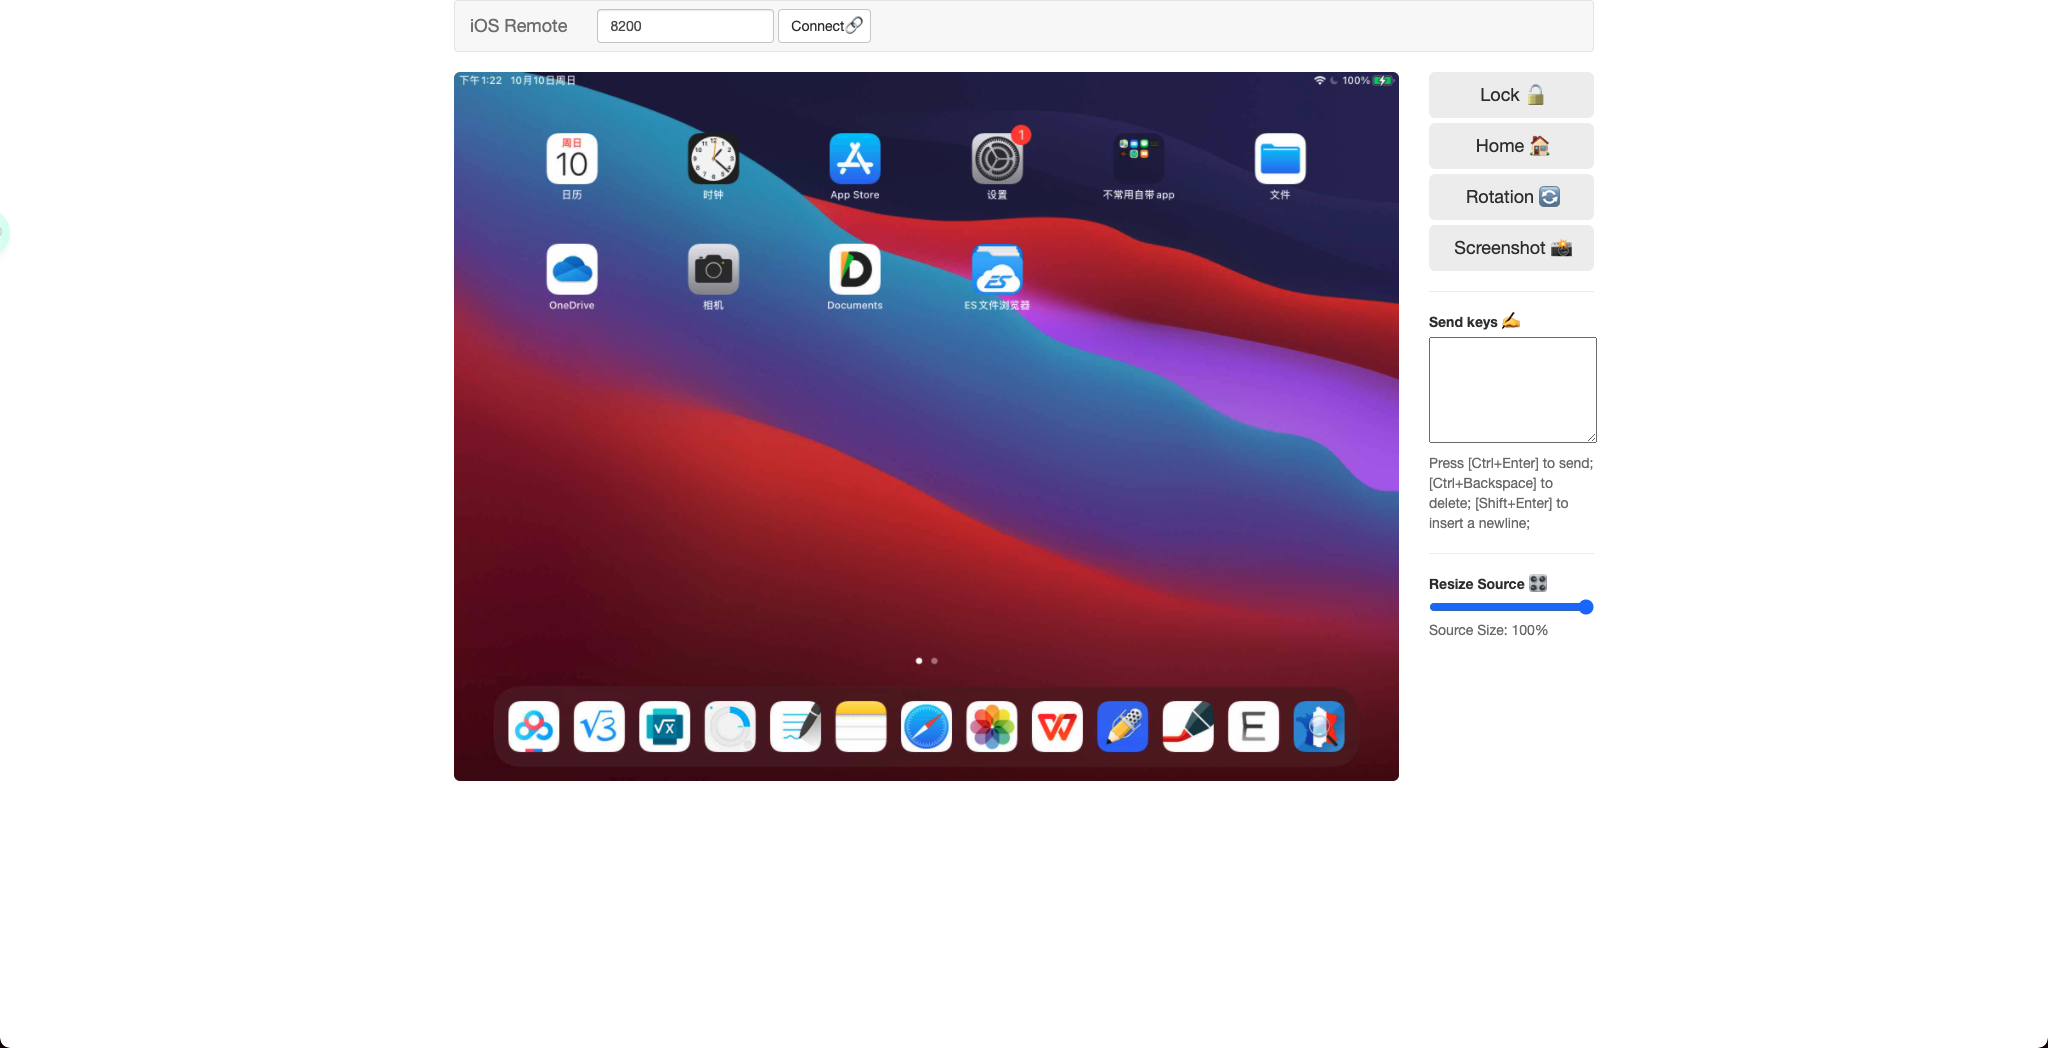 dimcyan/ios-remote
Affichez et contrôlez votre appareil iOS
 koharin/cve-2020-0041
Exploit pour CVE-2020-0041, une vulnérabilité d'escalade de privilèges du noyau Android dans le pilote Binder, permettant un accès root local.
 illusionofchaos/ios-gamed-0day
Exploit de jeu iOS (corrigé dans 15.0.2)
 jsherman212/xnuspy
un framework de hooking de fonctions du noyau iOS pour les appareils compatibles checkra1n
 illusionofchaos/ios-nehelper-enum-apps-0day
iOS 15 exploit 0-day (fonctionne toujours dans 15.0.2)
 illusionofchaos/ios-nehelper-wifi-info-0day
iOS 15 exploit 0-day (fonctionne toujours dans 15.0.2)
 monkeylord/xposedfridabridge
Un script Frida implémentant XposedBridge & chargeant des modules xposed, sans installer le framework xposed.
 seemoo-lab/toothpicker
Fuzzer en processus guidé par couverture pour le démon Bluetooth iOS (bluetoothd) utilisant FRIDA, avec fuzzing over-the-air pour le protocole…
 julio-cfa/poc-es-file-explorer-cve-2019-6447
Script PoC Bash exploitant la CVE-2019-6447 dans ES File Explorer pour lister les fichiers, photos, vidéos, applications et télécharger des fichiers…








